
开源维护者不缺 AI 漏洞报告,缺的是修复方案
AI 让发现潜在漏洞变得快速且廉价,但修复漏洞仍需人类的判断力。在开源领域,这项工作落在了维护者身上。许多维护者已被 AI 生成的安全报告淹没,其中不仅包含大量重复项,还有根本算不上漏洞的误报。再扔一份原始扫描结果对他们毫无帮助。任何人若要用新模型分析某个项目,应先征得维护者同意,并带着修复方案,而不仅仅是发现问题。
海量报告让维护者承受着巨大压力。正如 Log4j 维护者 Christian Grobmeier 所言,用于防御开源的 AI 必须强于用于攻击的 AI。
AI 不应增加维护者的负担。因此,GitHub 和微软与维护者合作开展了一项试点:AI 能否协助维护者发布修复,而不是仅仅提供更多发现?
GitHub 和微软正在使用Codename MDASH——微软的多模型代理式扫描框架——来查找并修复广泛使用的开源软件中的安全漏洞,从而加固全球众多代码赖以构建的基础。
流程
我们的试点有两个目标:只发送重要的发现,且绝不向维护者发送未经验证的报告。具体流程如下:
- 发现。 来自微软安全部门的 AI 系统 Codename MDASH,利用微软的 MAI Cyber 模型扫描每个项目,并针对发现的问题建议修复方案。
- 筛选。 基于定制 Copilot 技能构建的GitHub 安全实验室 AI 分诊代理会剔除重复项,验证有效性,并聚焦于高影响 Bug,确保维护者无需审阅原始扫描结果。
- 验证。 微软 FORGE 实验室的研究人员会对剩余的所有发现进行人工核查。
- 私下报告。报告通过 GitHub 私有漏洞报告机制送达维护者,并附上概念验证和修复建议。
- 修复。修什么、怎么修、何时修,由维护者自己决定。
报告和修复都留在 GitHub 上完成,维护者本来就在那里工作。
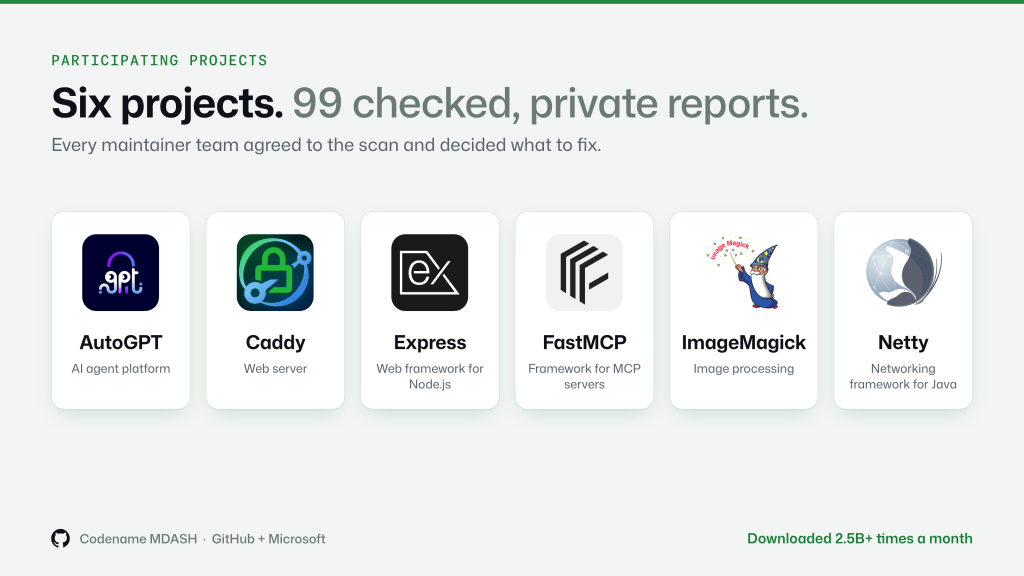
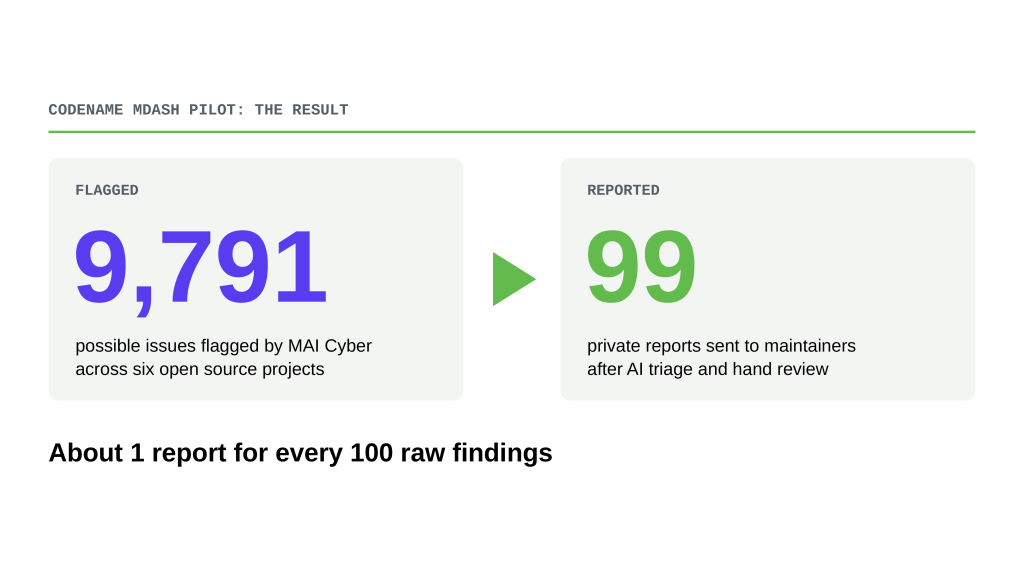
结果是:Codename MDASH 使用 Microsoft 的 MAI Cyber 模型,在六个项目中标记出数千个潜在问题。经过 AI 初筛和七位 Microsoft FORGE Lab 研究员的人工复核,维护者共收到 99 份私有报告。截至 11 月 15 日,他们已修复其中 55 个,且 14 个修复已包含在发布版本中。
我们的收获
以下经验来自这六个项目的修复实践,以及维护者愿意分享的内容。六个项目只是小样本,请把这些当作早期经验来看。
1. 修复比发现更重要
维护者的时间都花在修复上。因此每份报告送达前都已验证完毕,并附带修复建议,供维护者审阅、调整和合并。他们面对的是一个范围明确的补丁,而不是一条原始发现。
首批修复在初次扫描后约一周就发布了。Caddy 的维护者在一周内修完了收到的全部 22 份报告。他们采用了报告中的修复建议,有的直接照用,有的稍作修改。
AutoGPT 的维护者最近刚上线一个新检查,结果发现它是坏的。相关报告三天后就送到了,并准确指向出错的代码行。他们没有止步于建议的补丁,而是一天之内写好修复,不到一周就上线了。
发现漏洞已不再是我们的瓶颈。修复才是难点,而这取决于维护者。
Netty 维护者
2. Codename MDASH 结合研究员复核,为维护者提供了带修复方案的高质量发现
维护者收到的不是一场信息洪流,而是一份精简的清单。Express 的维护者表示,这些报告有效过滤了噪音;Caddy 的维护者则指出,报告揭示了此前被遗漏的冷门 Bug 和盲区;对于 FastMCP 而言,此次扫描发现的深度甚至超过了以往 AI 工具提供的结果。由两人团队维护的 ImageMagick 收到了 22 份报告。
AI 负责发现,研究人员负责核查,维护者始终掌握主导权。
ImageMagick 的一份报告看起来像维护者常见的一类问题,但其摘要显示并非如此,并精准定位了相关代码行。他们仅用 15 分钟就推送了修复补丁。
通常情况下,阅读、理解并修复一个安全通告平均需要 30 分钟到 1 小时。这与过去有着巨大差别。
ImageMagick 维护者
代号为 MDASH 的项目成功找到了我们项目中未知且冷门的安全漏洞,报告简洁明了,并填补了先前报告未能注意到的空白。
Caddy 维护者
3. 开源仍存盲区
之所以试点成功,是因为每个环节都有人进行了细致的人工工作,但这种模式目前尚无法规模化。七名研究人员花费了约两天时间手动核查每个项目的发现。与此同时,低质量报告依然每天涌向维护者。
对于开源项目而言,修复必须通过私有漏洞报告(PVR)渠道投递。维护者需要在私有 Fork 上运行 CI/CD 测试来验证修复效果。为了弥合防御者与攻击者之间的差距,维护者需要访问具备网络攻防能力的模型,以便在修复前后验证 PoC(概念证明)。
代号 MDASH 的扫描为我们项目提供了独特的安全洞见,其价值远超过去 AI 扫描工具所提供的内容。
FastMCP 维护者
为何重要
如果你是维护者,这种模式改变了处理安全报告的时间成本。一份经过核查的私有报告附带修复建议,会占用你更少的时间。你不需要去分拣扫描器的输出,那是发送方的职责。
如果你利用 AI 在开源中查找漏洞,维护者的反馈指明了以下标准:
- 发送前务必核查每一个发现,将其与项目已知的情况以及其威胁模型和安全策略进行比对。
- 通过私有渠道报告。
- 附上建议的修复方案。让维护者把控节奏。
发布功能越来越容易,但未来软件的维护,可能就取决于谁愿意认真去管安全问题。
AutoGPT 维护者
Codename MDASH 在过滤漏洞报告噪音方面非常有用。
Express 维护者
你现在可以做的事
- 如果你维护任何开源项目,请开启私有漏洞报告,让研究人员向你提交安全问题时不至于直接公开。如果项目托管在 GitHub 上,可以用
gh-secure在大约两分钟内开启核心安全功能。 - 如果你基于开源构建产品,请开启 Dependabot alerts,以便及时了解所依赖的包何时需要安全更新。
- 如果你向开源项目发送 AI 生成的漏洞报告,发送前请先按照上述标准自检。
- 启用 GitHub 代码安全功能的仓库可以使用 agentic autofix,借助 Copilot 自动修复告警。
接下来会做什么
- 在维护者已有工作流中提供修复。 GitHub 会把这些经验融入私有漏洞报告和安全公告功能中,GitHub Security Lab 也已在投入,帮助维护者减轻低质量报告带来的负担。
- MAI Cyber 2。今天 Microsoft 发布了 MAI Cyber 2。Codename MDASH 试点运行于更早的 MAI Cyber 模型。GitHub 与 Microsoft 将继续合作,共同守护开源安全。
- 弥补缺口,从 GitHub 安全开源基金 起步。我们正在与 Microsoft 合作,在保障标准不缩水的前提下规模化推进研究者审核。GitHub 将为每个毕业项目提供 AI 安全扫描,并在私密上报前人工复核扫描结果。毕业项目还将获得 GitHub Copilot Max 支持。我们计划将这套支持机制推广到基金的后续批次。
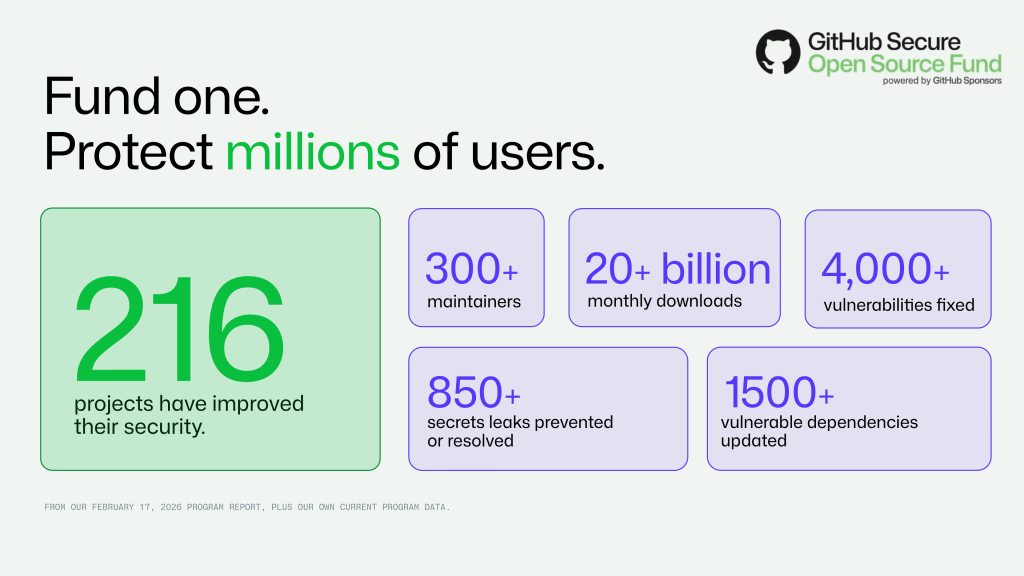
下游生态中的每个参与者都将从这一体系中受益。当维护者在 GitHub 发布安全通告,且该通告被纳入 GitHub 安全通告数据库(GitHub Advisory Database)审核后,Dependabot 即可向依赖该包的仓库发出警报。这正是 GitHub 安全开源基金的理念:目前已有 216 个项目参与,超过 300 名维护者修复了逾 4,000 个漏洞,这些软件每月下载量超 200 亿次。
致谢
感谢 AutoGPT、Caddy、Express、FastMCP、ImageMagick 和 Netty 的维护者:谢谢你们投入的时间、信任以及反馈。同时感谢 Microsoft Security 的 Codename MDASH 团队、MAI Cyber 团队、Microsoft FORGE Lab 的研究员,以及 GitHub Security Lab。
维护者负责修复,我们的职责是确保他们从不是孤军奋战。
听听维护者谈谈他们在 Codename MDASH 项目中的体验。👇
关于 GitHub 安全开源基金
本次试点的六个项目均为 GitHub 安全开源基金 的毕业项目。该基金通过 GitHub Sponsors 向每个项目提供 10,000 美元,并配套安全培训和活跃的校友社群支持。
由 GitHub Sponsors 支持的 GitHub 安全开源基金,旨在资助支撑数字供应链、激发创新且对 AI 技术栈至关重要的开源项目。如果你的企业希望帮助保障所依赖的开源软件安全,可通过基金页面成为资助伙伴。了解基金详情或申请参与。
通过该基金,维护者可以获得安全培训以及来自 Microsoft for Startups 的 Azure 额度。这些支持与 微软欧洲安全计划 及其 Secure Future Initiative 一脉相承——后者的原则是安全高于一切。大多数组织在依赖链上的处境都一样。如果你的软件依赖开源,请照做:支持你所依赖的维护者。
GitHub 安全开源基金历届参与项目全览
AI、机器学习与智能系统
ACI.dev • AlbumentationsX • ArviZ • AutoGPT/GravitasML • CAMEL-AI • Caracal • CocoIndex • Code-Graph-RAG • CodeCarbon • Cognee • Deep Agents • DIPY • DocsGPT • FastMCP • Jupyter • LadybugDB • LangChain • Matplotlib • n8n-MCP • Nasiko • NumPy • Ollama • ONNX • OpenBB Platform • OpenClaw • OpenCV • OpenMetadata • OpenSearch • PageIndex • pandas • Pydantic • PyMC • Ruby-OpenAI • Scenic • scikit-learn • SciPy • Serena • TokenOps • TraceRoot • Zeus
构建系统、供应链与发布工具
Apache Airflow • Babel • Bluefin • bootc • Browserslist • Changesets • Colima • Concourse • Cucumber • CycloneDX Python Library • Flux • Foundry • Gitoxide • golangci-lint • GoReleaser • hardhat-deploy • Jenkins • JReleaser • Jupyter Docker Stacks • NixOS/Nixpkgs • node-lru-cache • oapi-codegen • PostCSS • PyPI/Warehouse • rimraf • Task • Termux • Terra • Turborepo • Warpgate • webpack • zizmor
核心编程语言、运行时与基础库
Apache Commons • Apache Groovy • Byte Buddy • core-js • CPython • FS2 • Gleam • Himmelblau • htmx • LLVM • NAPI-RS • Node.js • Pkl • Pyodide • Rustls • SQLite • termcolor • time-rs
开发者工具与生产力平台
AirQo • API Dash • ArduPilot • AssertJ • AsyncAPI Initiative • Bevy • Bootstrap • calibre • Charset Normalizer • Cheerio • Ciphey • Cobra • CodeRunner • CSS Declaration Sorter • DataJourney • Diesel • DIGIT • Electron • ERPNext • fabric.js • GitPython • Hoppscotch • ImageMagick • jQuery • js-yaml • jsoup • JUnit • libyt • LORIS • MapStruct • Mastodon • Mathesar • Mautic • Mermaid • MessageFormat • Mockoon • NativeScript • Next.js • Nuxt • nvm • Oh My Zsh • p5.js • Path-to-RegExp • Pelias Geocoder • Pest • Pillow • Polly • Proyecto Respira • PypeIt • python-benedict • qs • React Starter Kit • Readest • Resolve • Rocket.Chat • Selenium • shadcn/ui • Sphinx • Spyder • ssh_config • StackQL • Stirling PDF • Svelte • Thunderbird for Android • ToolJet • Two.js • Viper • virtualenv • Vuetify • Wagmi • WebdriverIO • xyflow • YAML • Yii Framework • Yjs
Web、网络、API 及基础设施服务
actix-web • aiohttp • Apache APISIX • Apache Shiro • Apache Solr • Apache ZooKeeper • Arkime • Caddy • cmux • Cryptomator • curl • CycloneDX .NET Library • CycloneDX cdxgen • Ente • etcd • evcc • Express • external-secrets • FastAPI • Fastify • Haraka • Helmet.js • Home Assistant • Hummingbird • jose • Keycloak • Keyshade • kgateway • Log4j • mimetype • NetBird • Netty • Oauth2 (Ruby) • OAuthlib • openapi-stack • OpenWISP • PGPainless • quic-go • ScanAPI • ScanCode • Sniffnet • Social Auth App Django • Stalwart • Starlette • UAParser.js • urllib3 • Vapor • varlock • Veramo • WebAuthn (Go) • ZITADEL ## 维护者不需要更多的 AI 缺陷报告。他们需要的是修复方案。