
利用 LLM 保护源代码安全:AI Engineer 2026 演讲回顾
AI Engineer 2026 - 用 LLM 保护源代码安全
1 分钟阅读 llm cybersecurity engineering
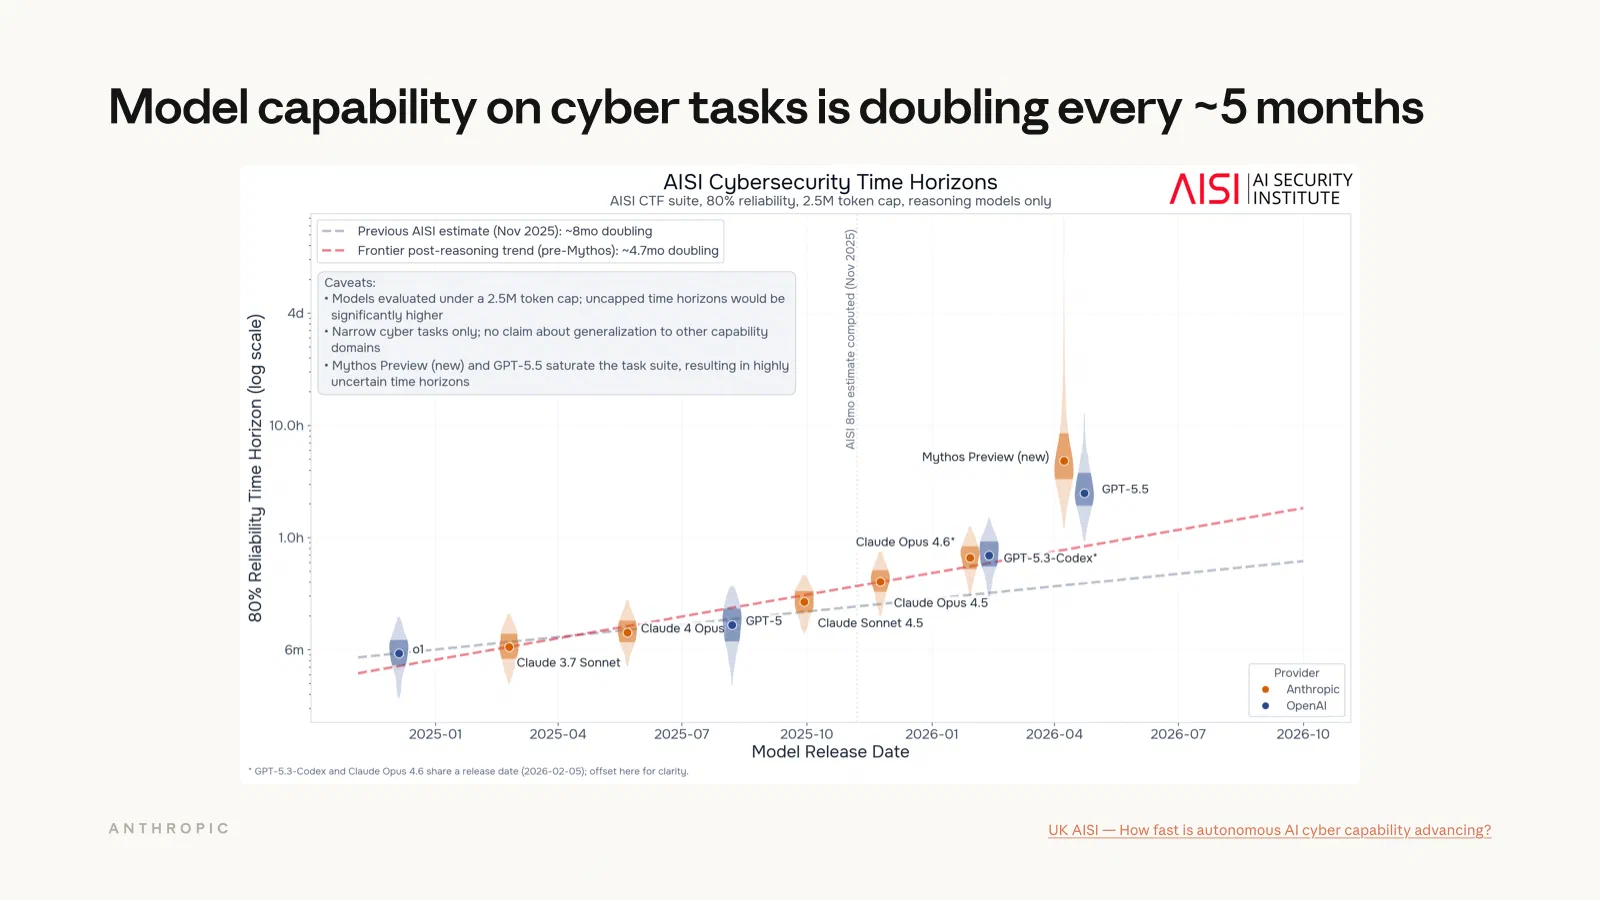
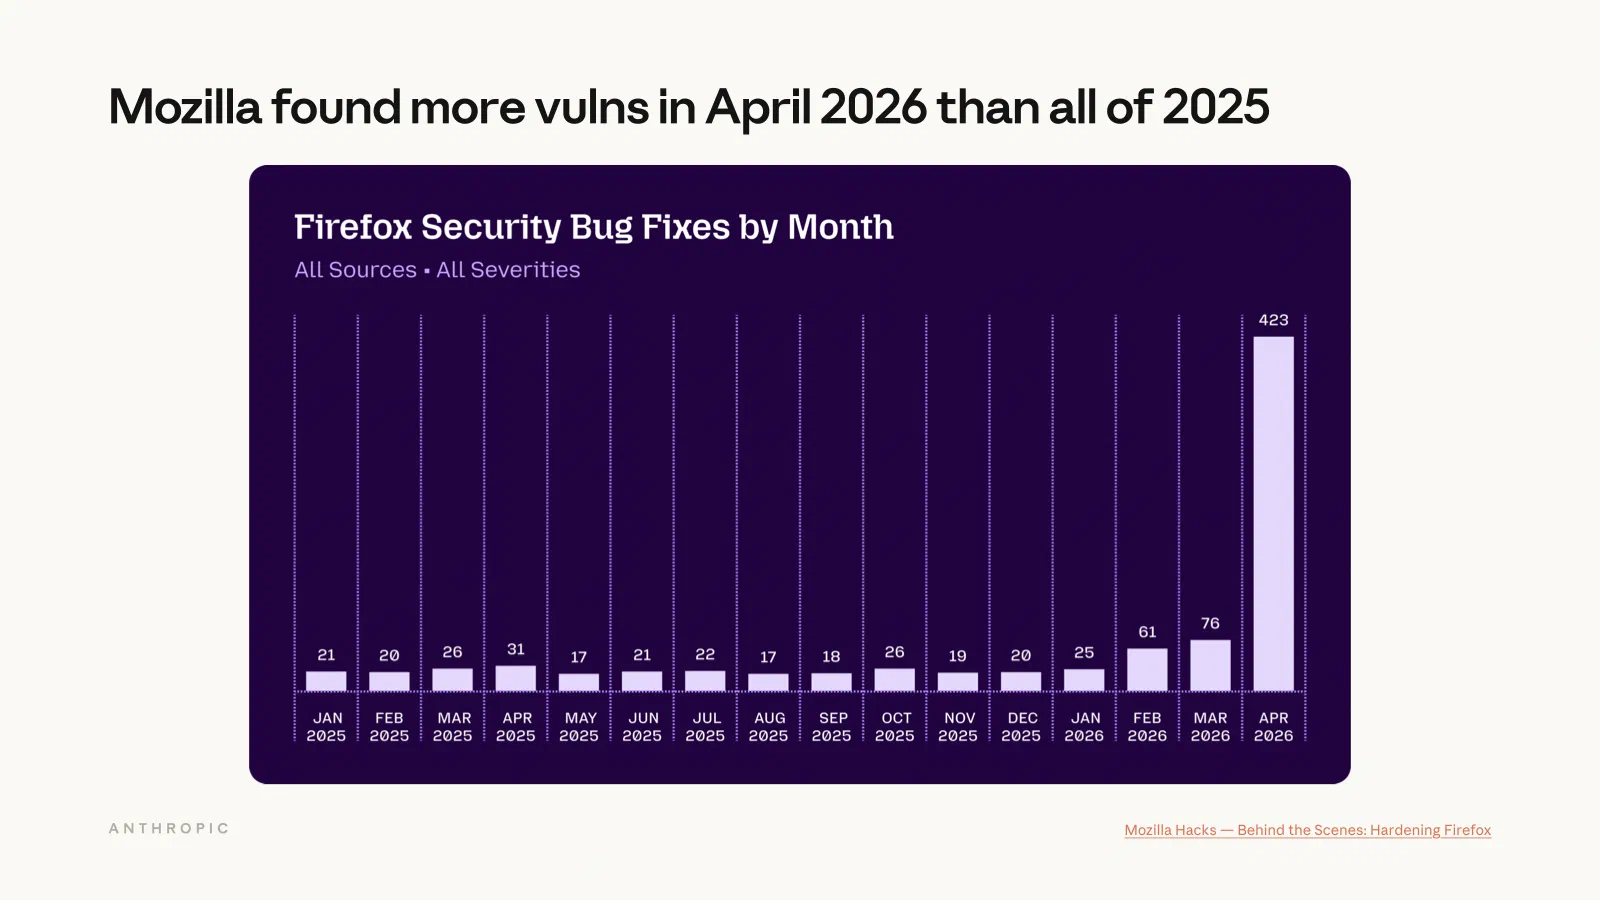
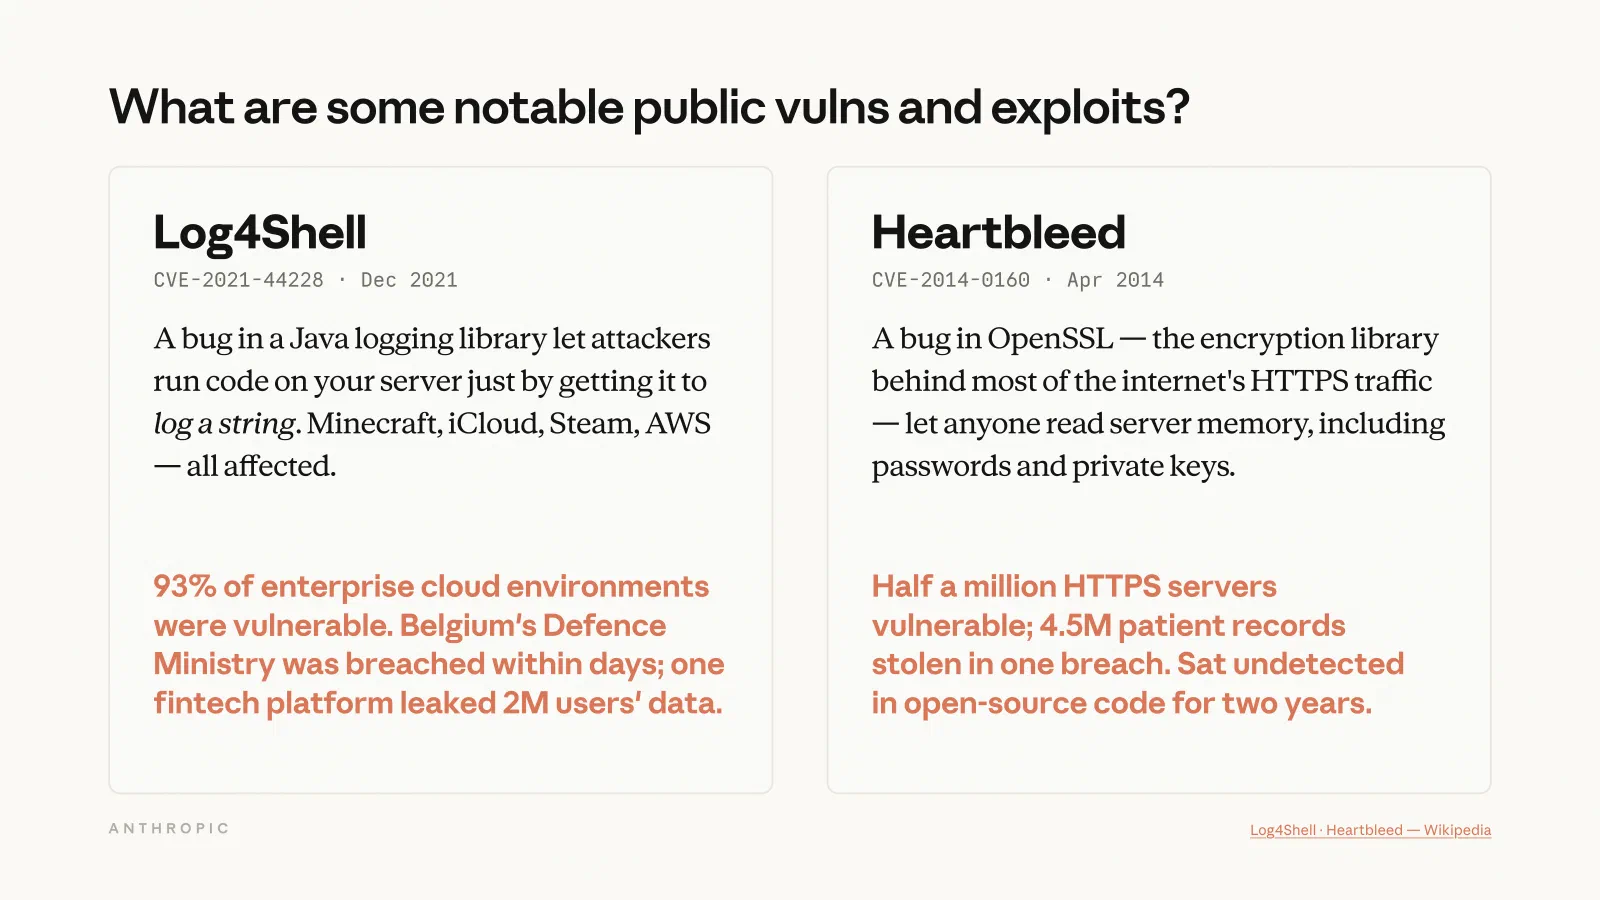
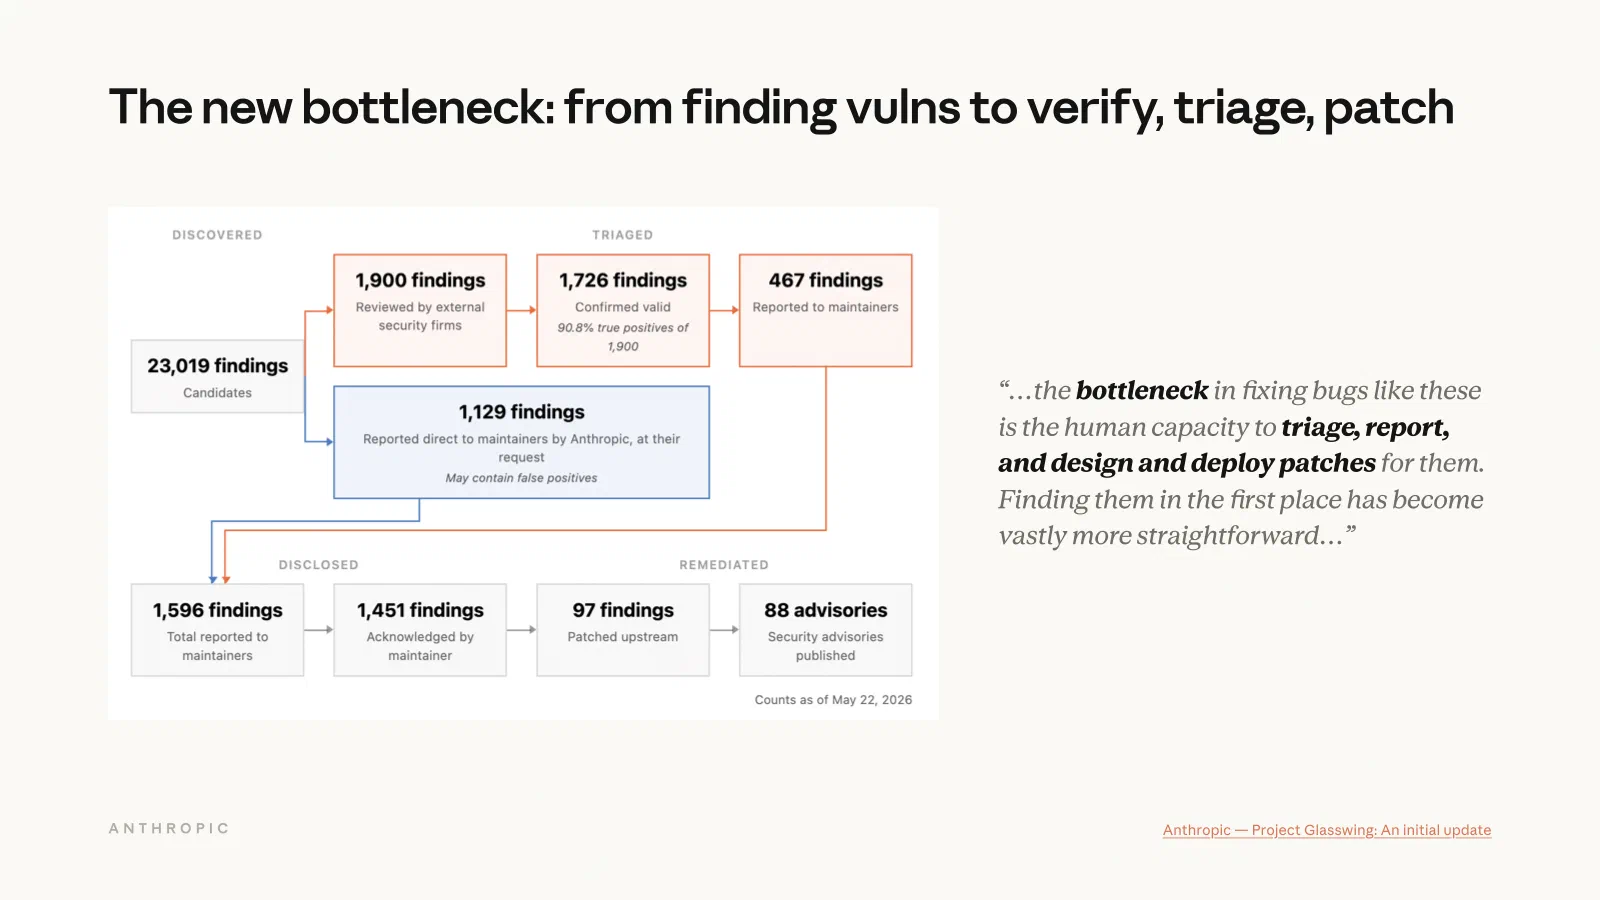
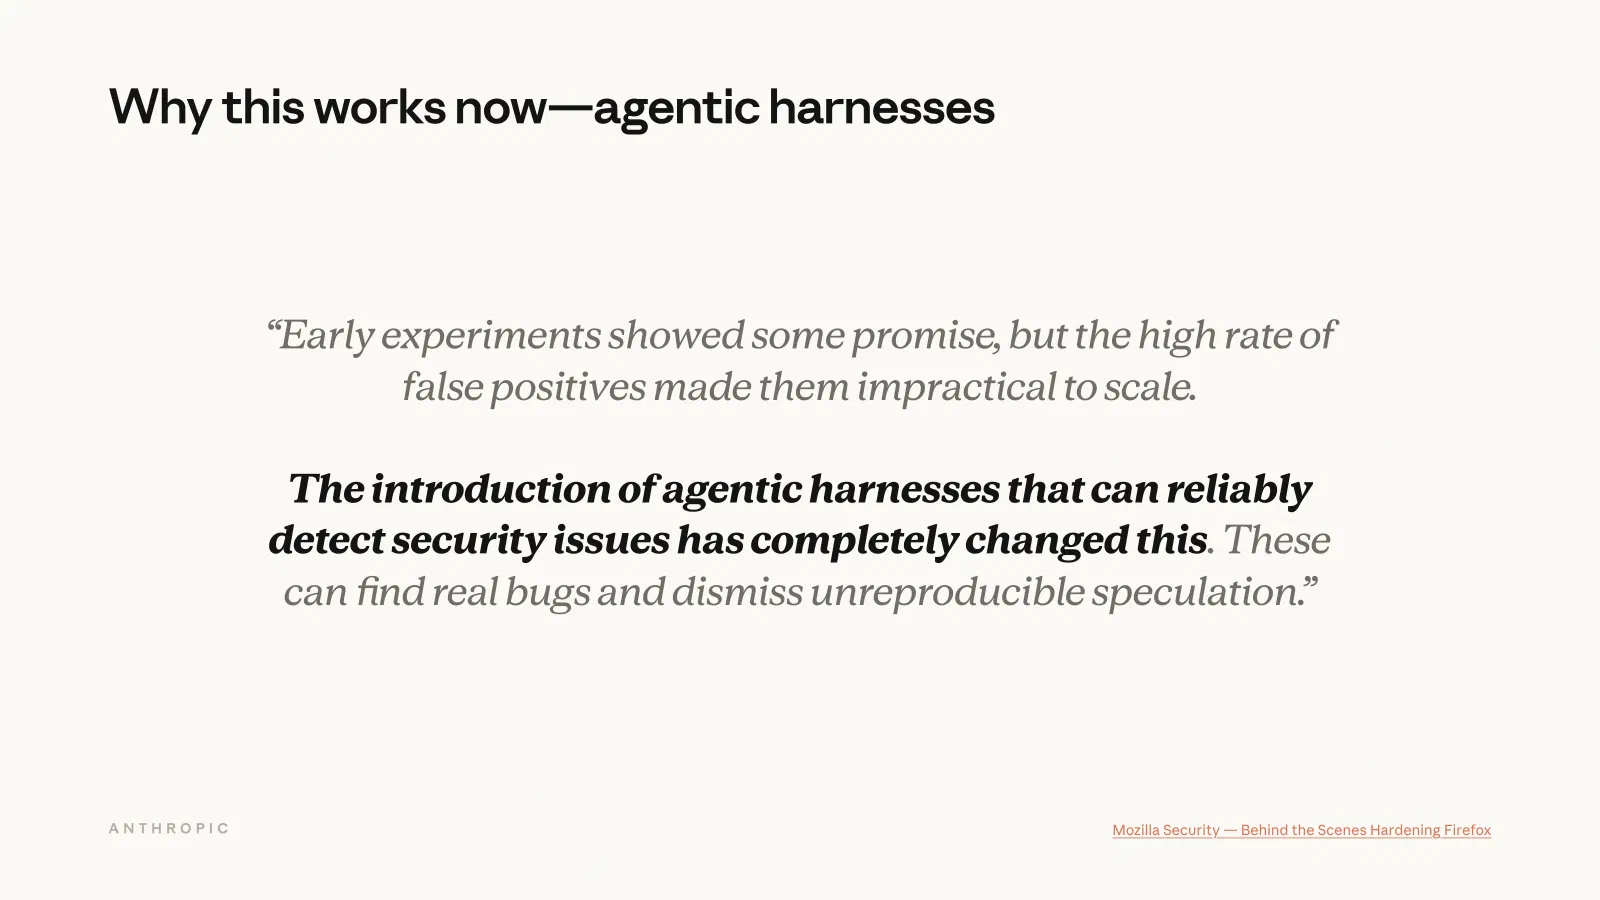
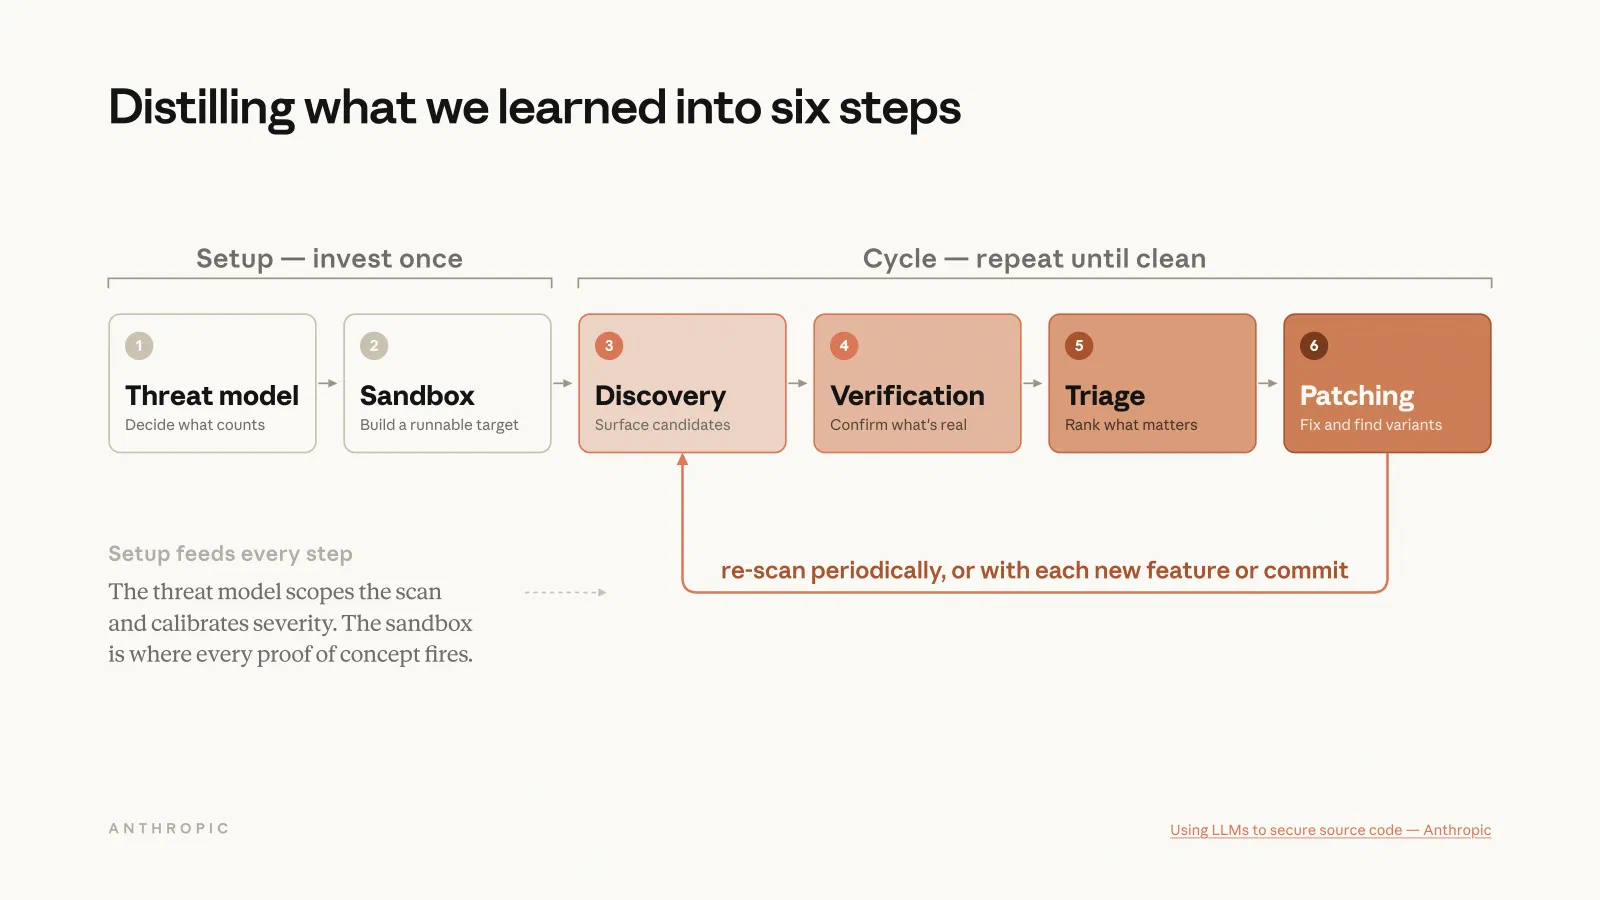
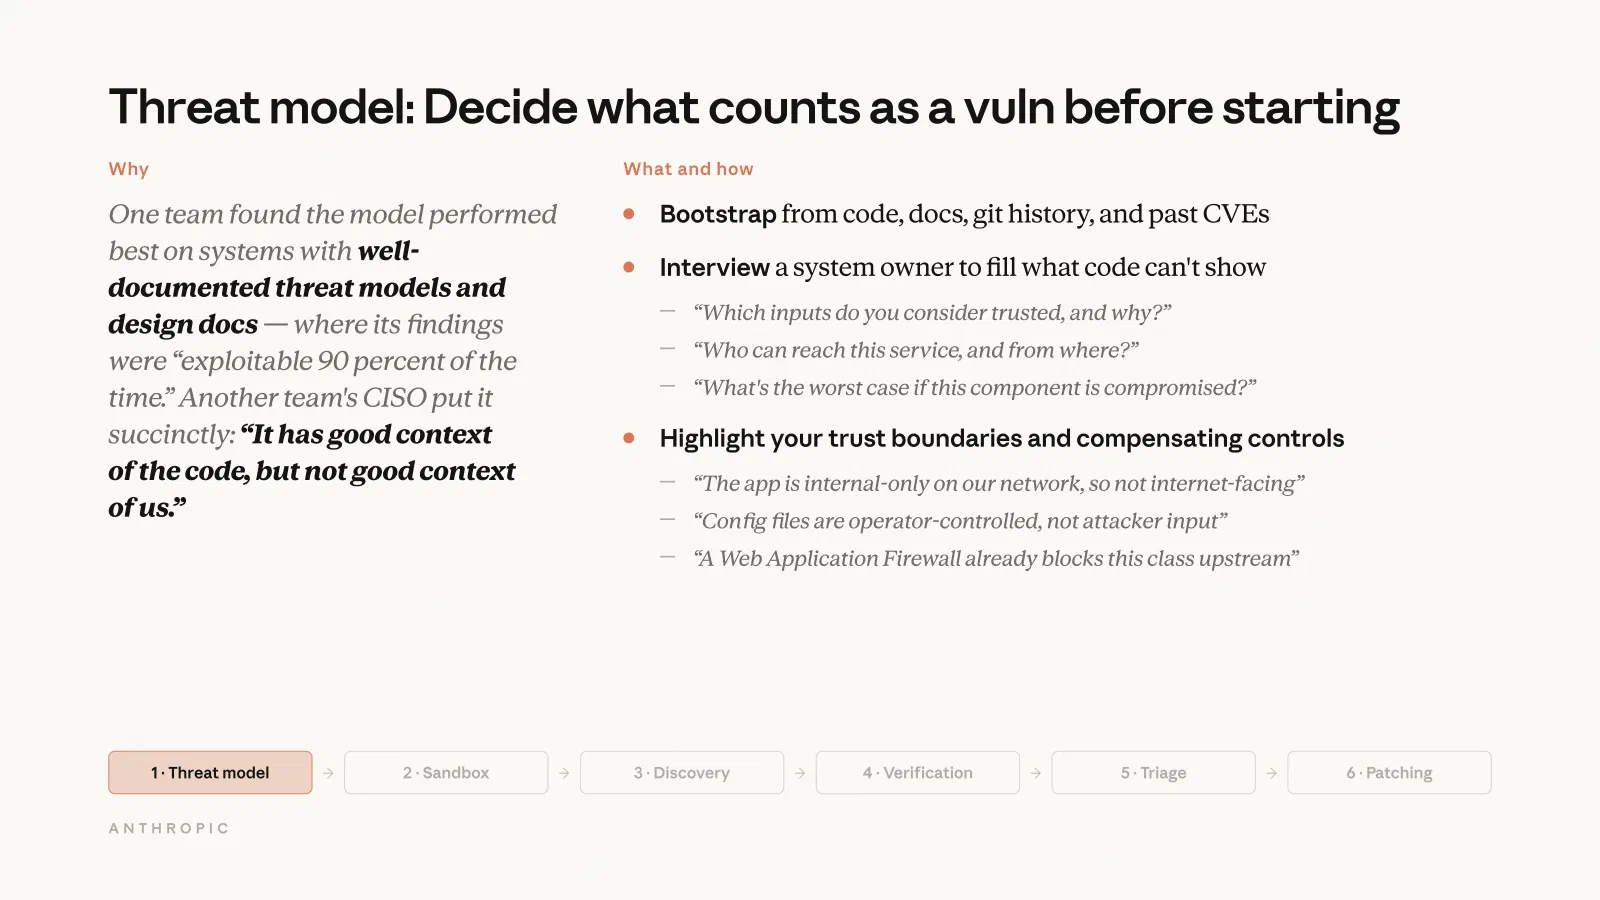
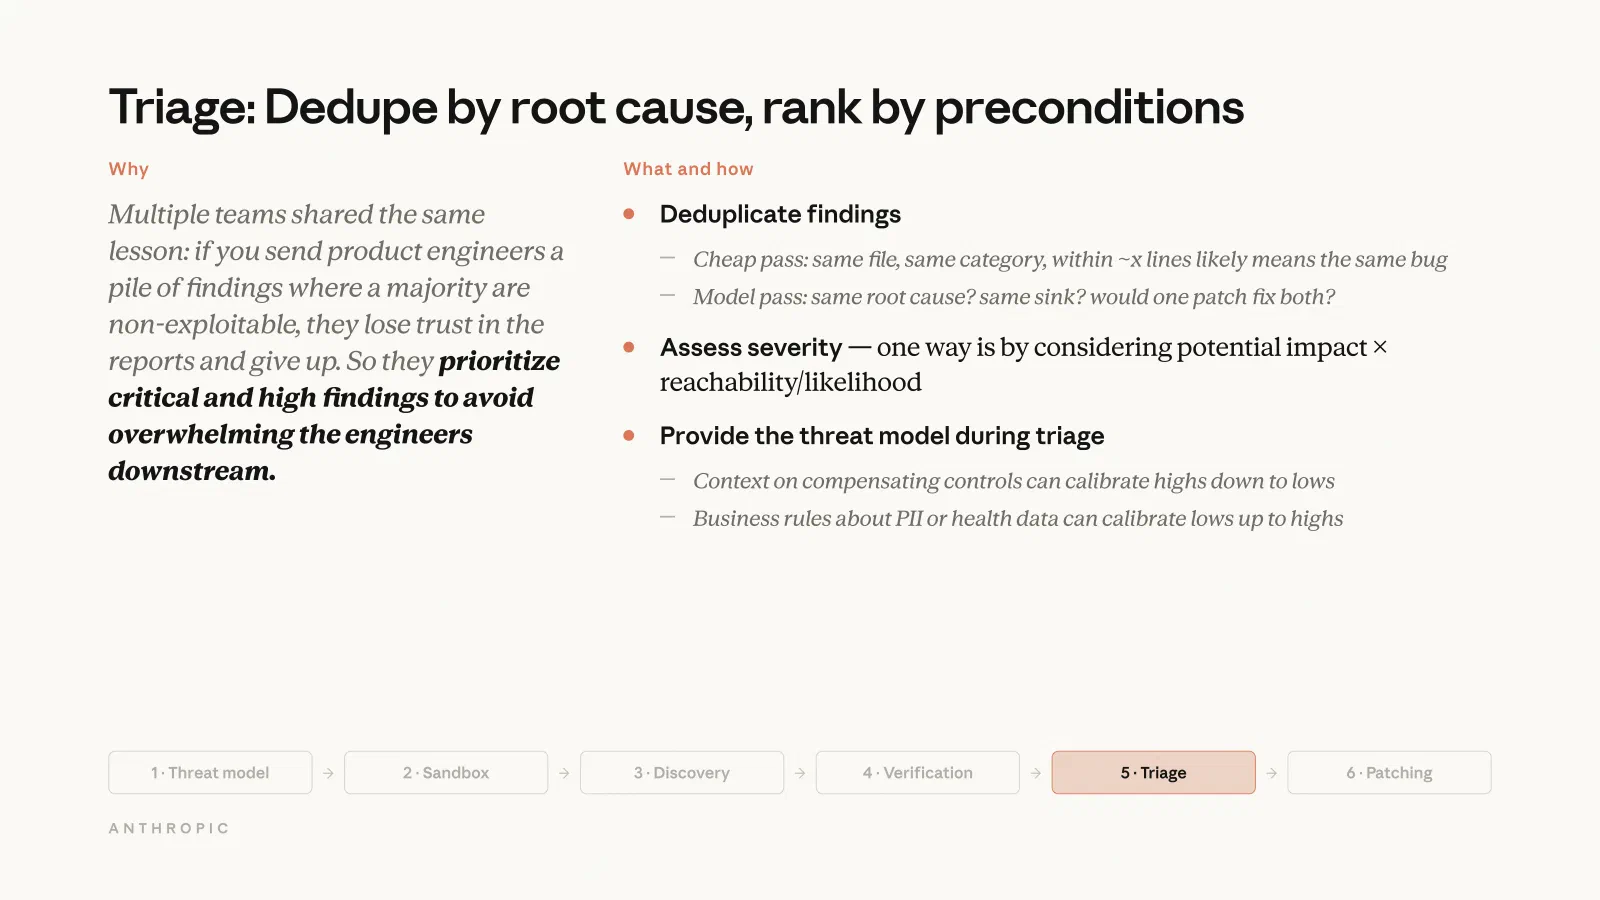
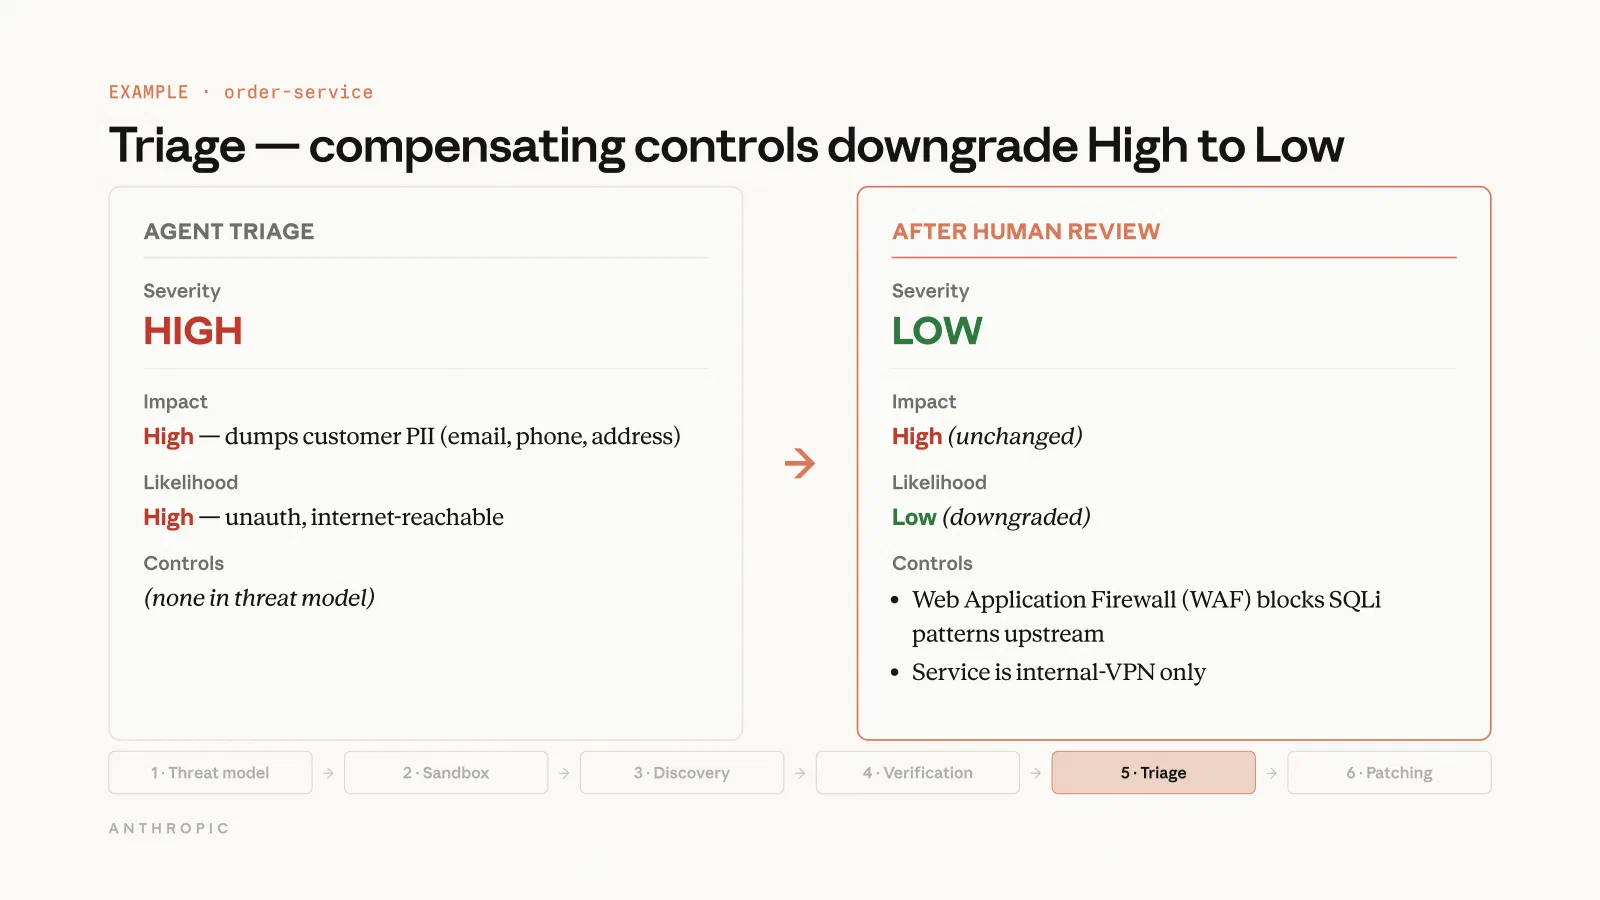
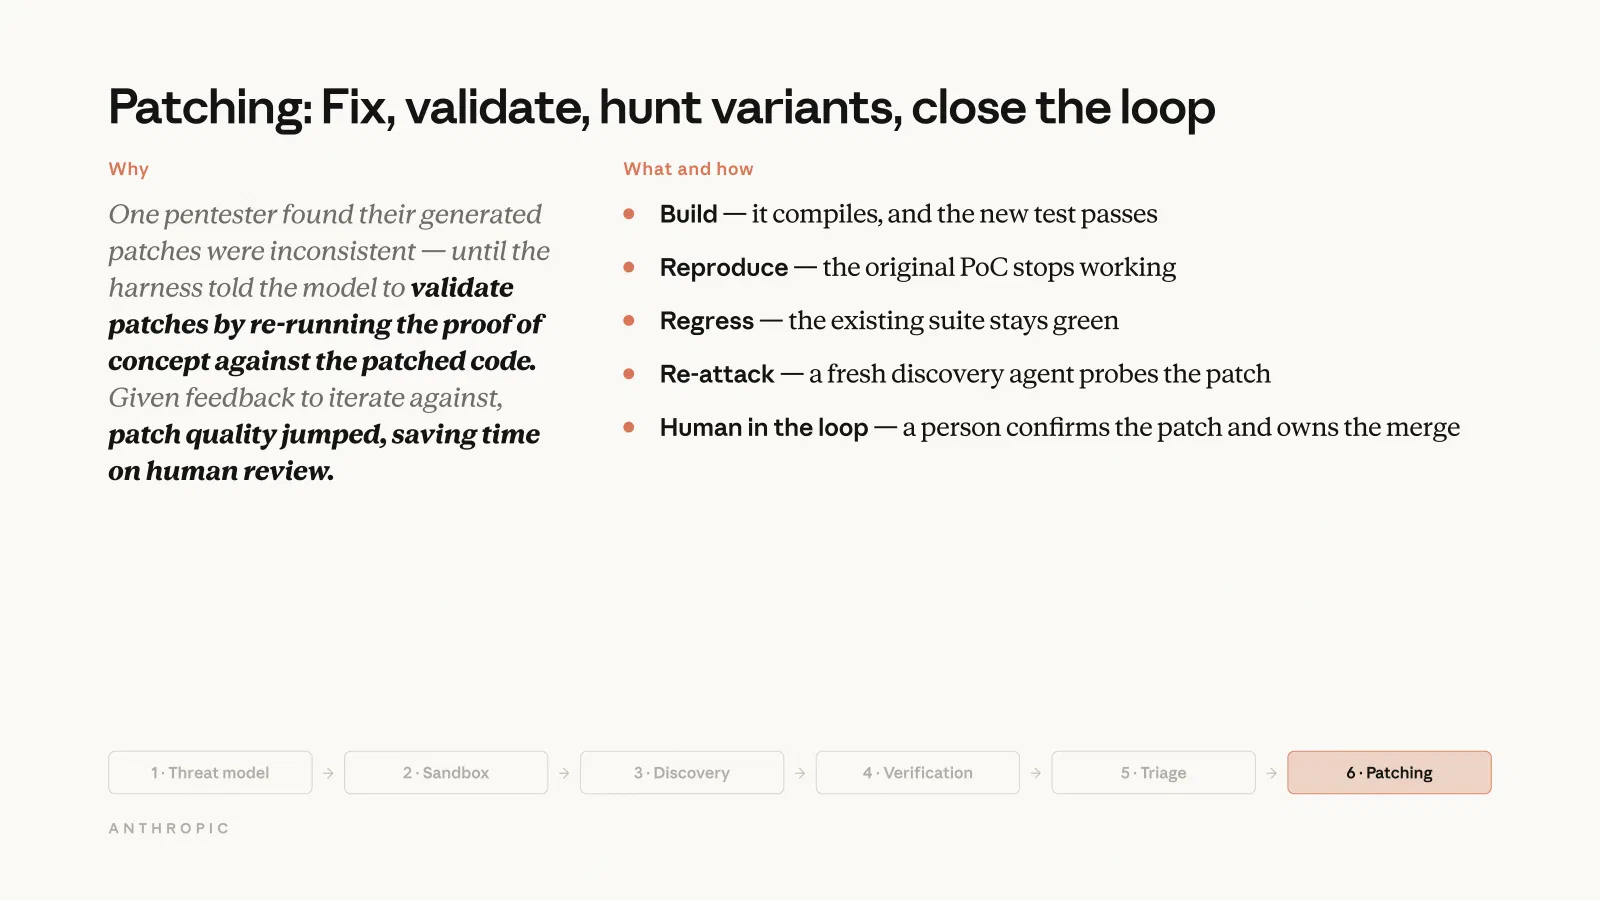
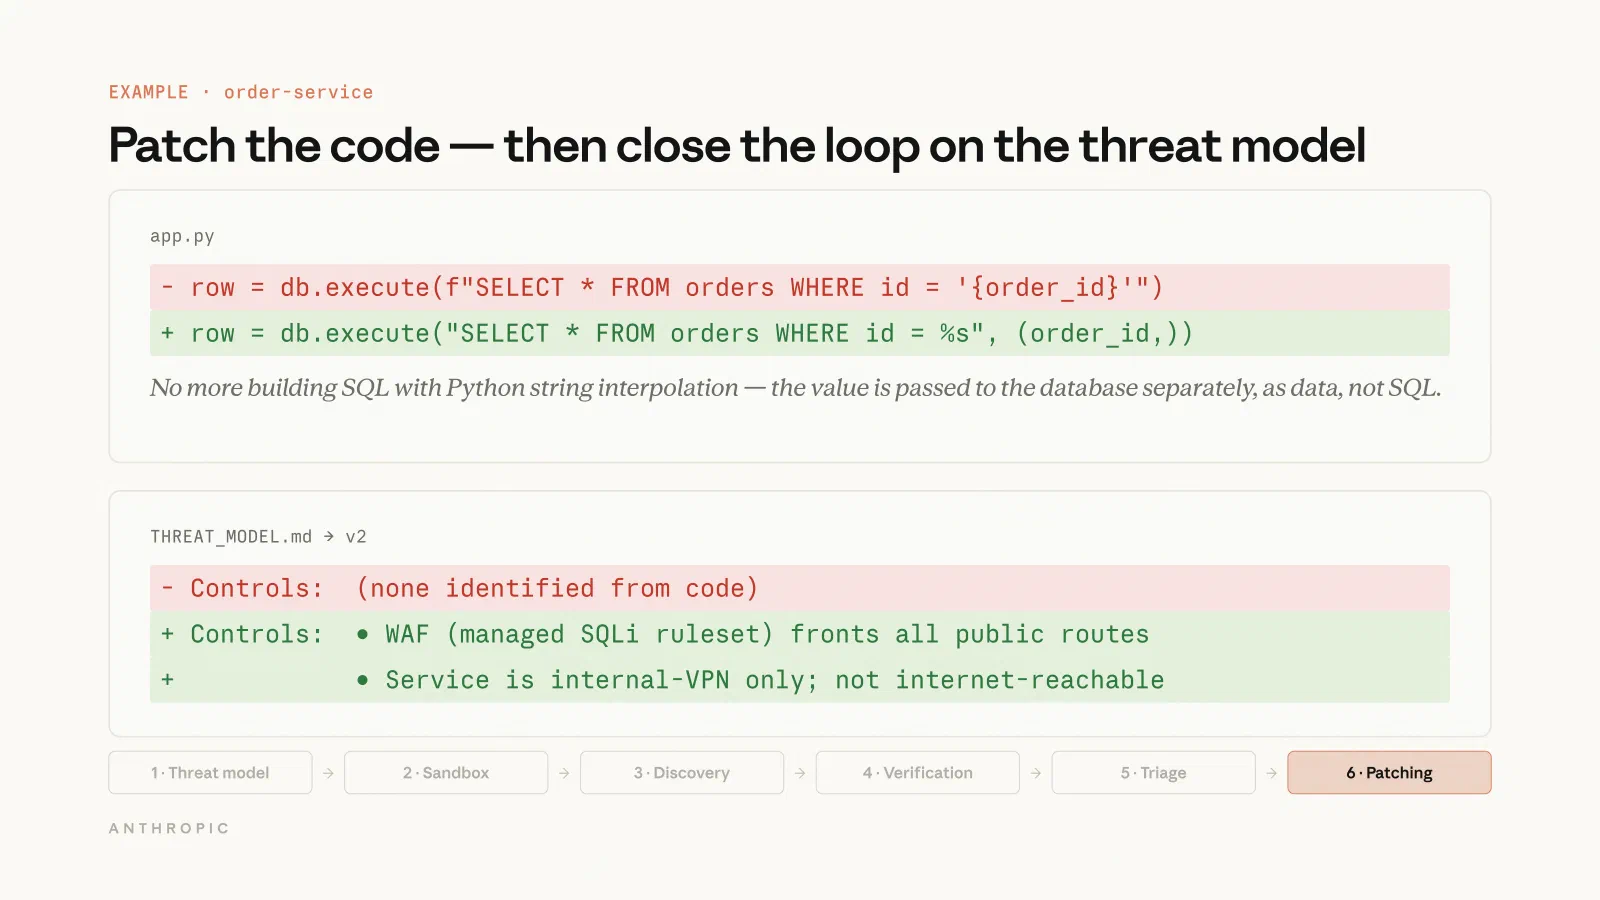
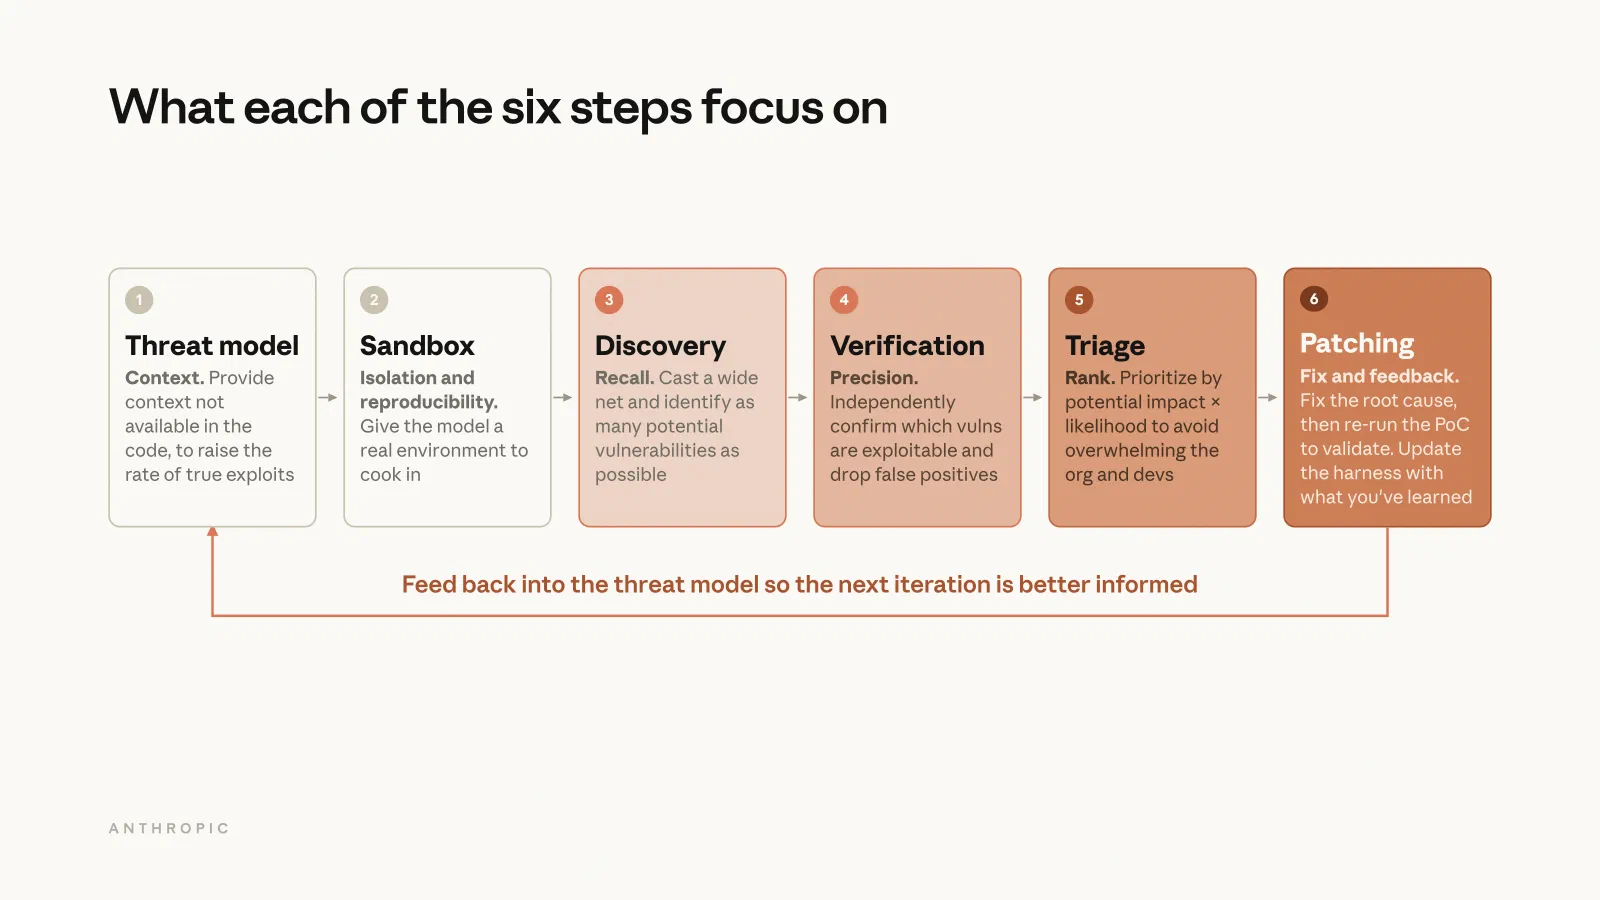
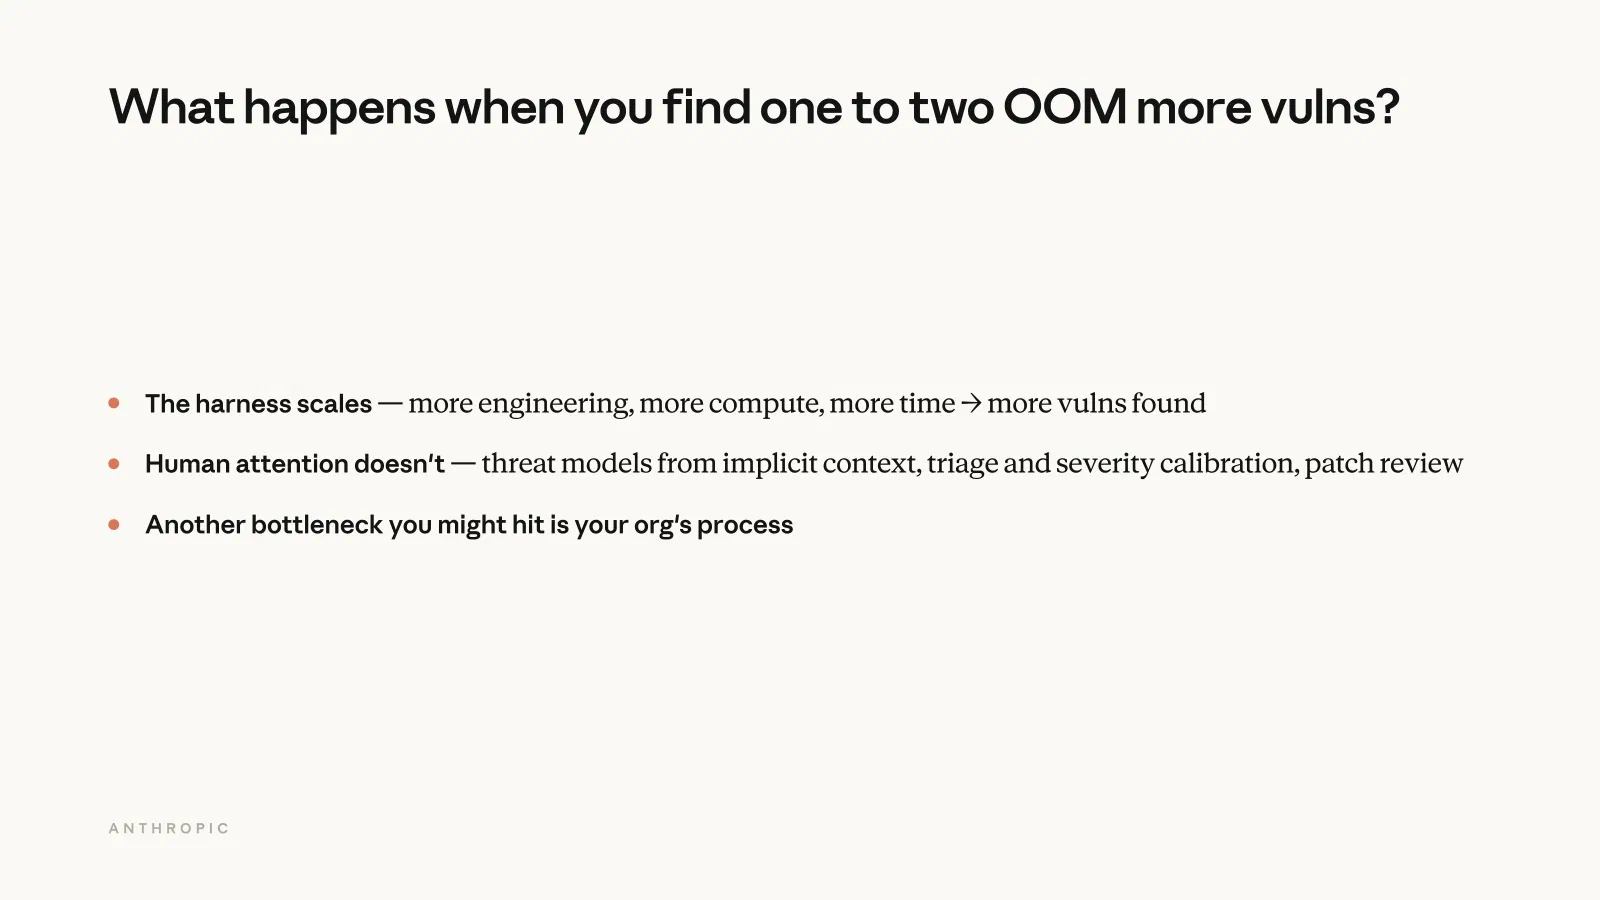
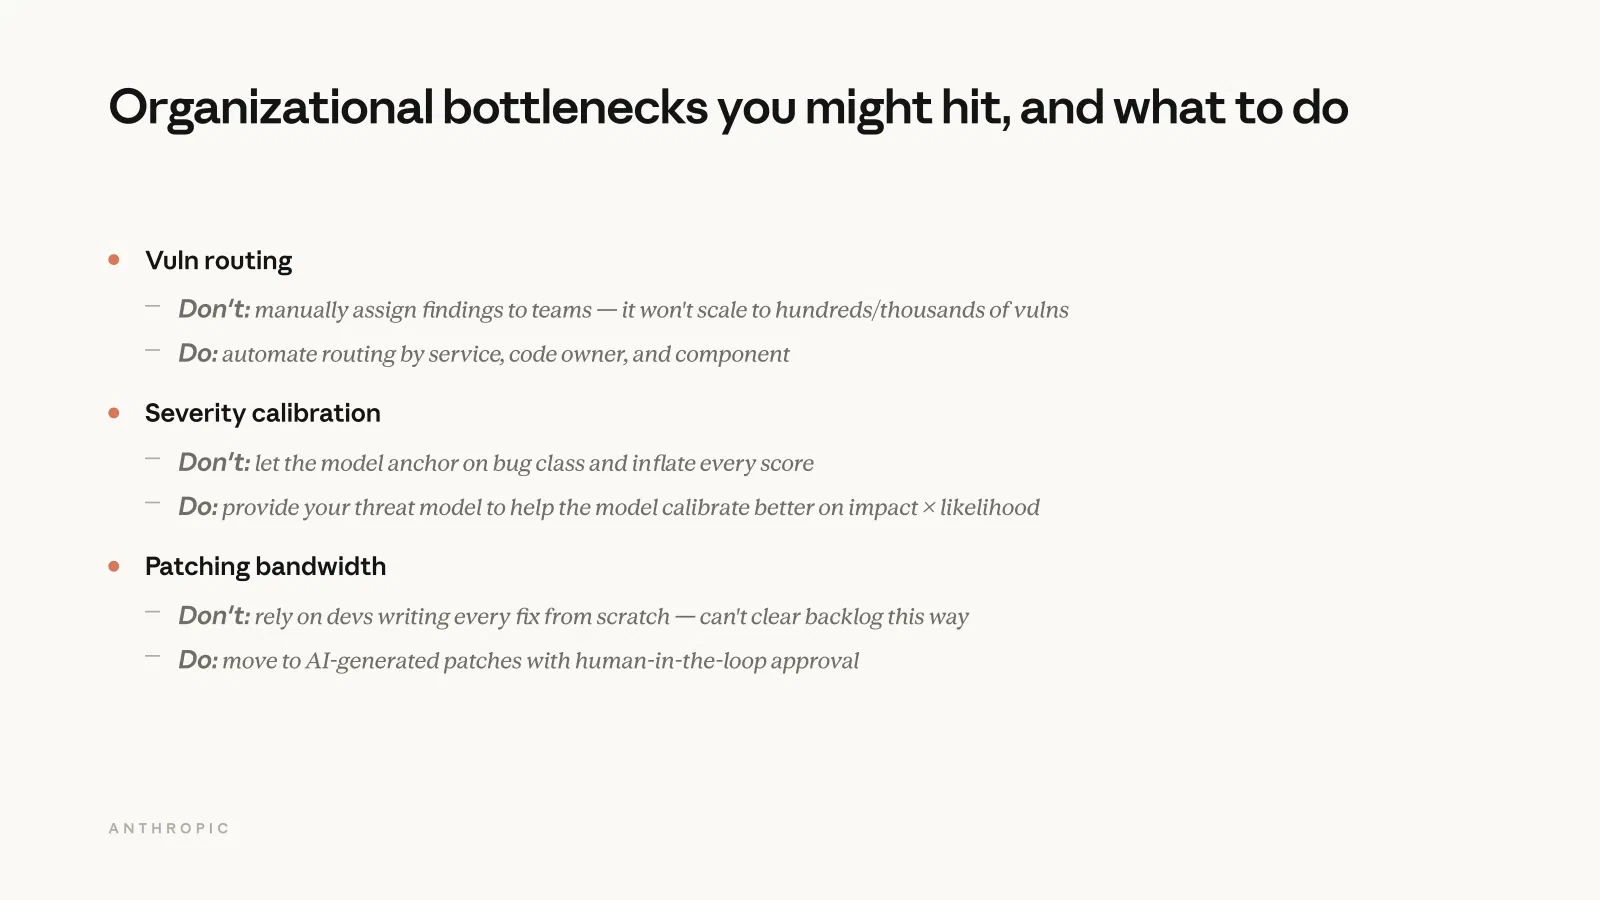
我在旧金山的 AI Engineer World’s Fair 2026 上分享了一个话题:如何利用 LLM 保护源代码安全。内容涵盖为什么是现在、构建安全 Agentic 框架的六个步骤,以及在发现漏洞变得容易后显现出的组织瓶颈。
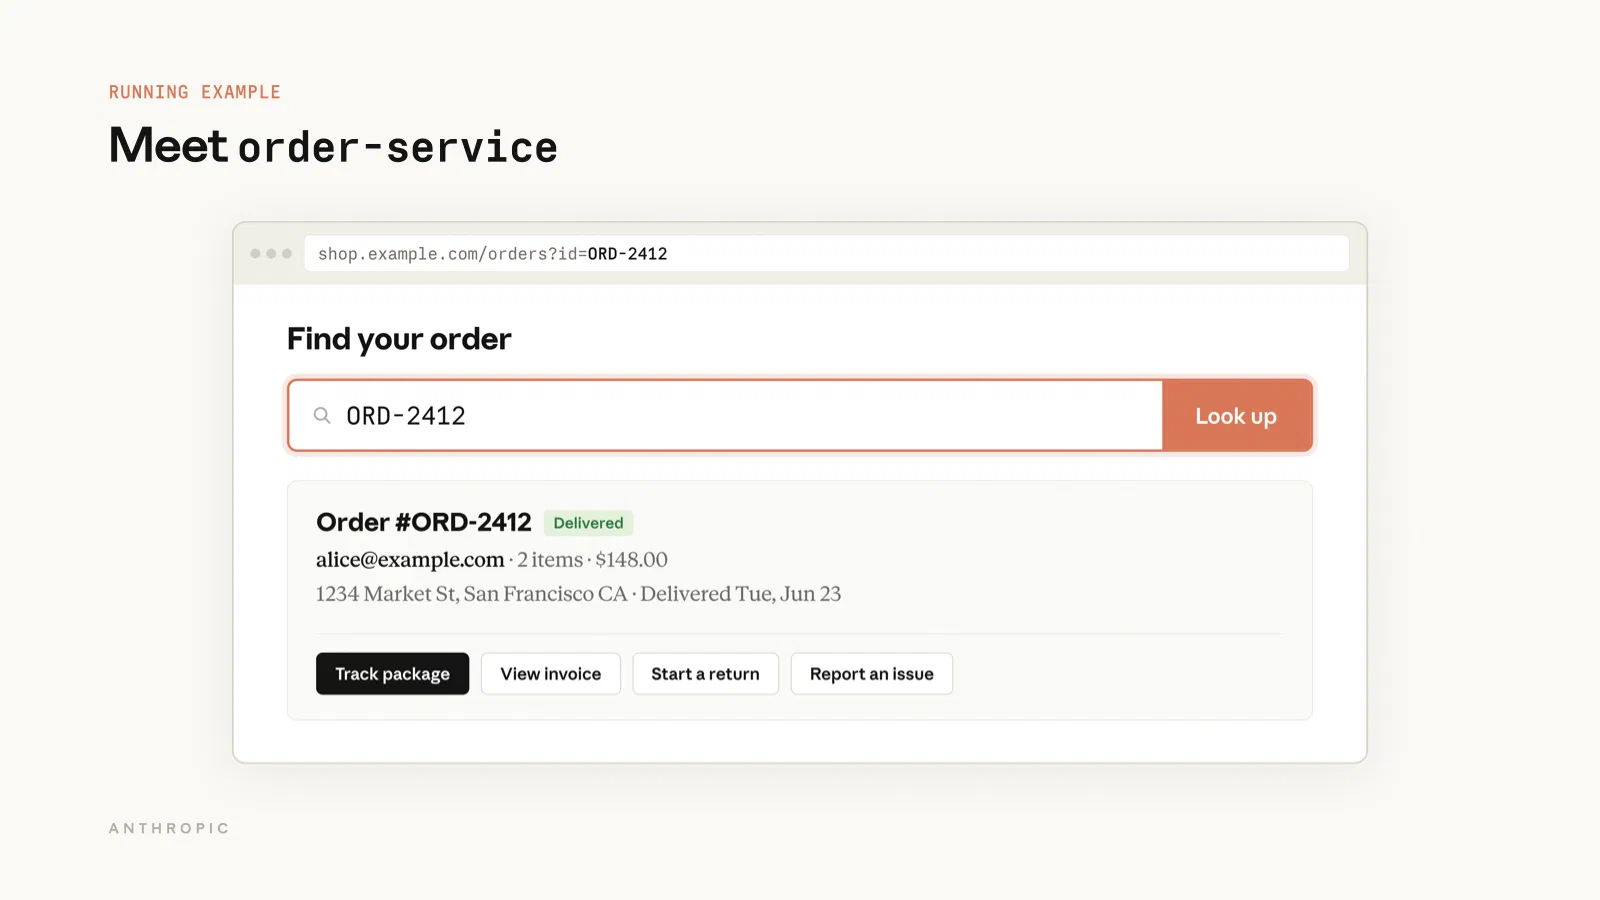
幻灯片如下。AI Engineer 演讲页面有录像、章节和文字实录,技术博客则分享了演讲背后的实战经验。
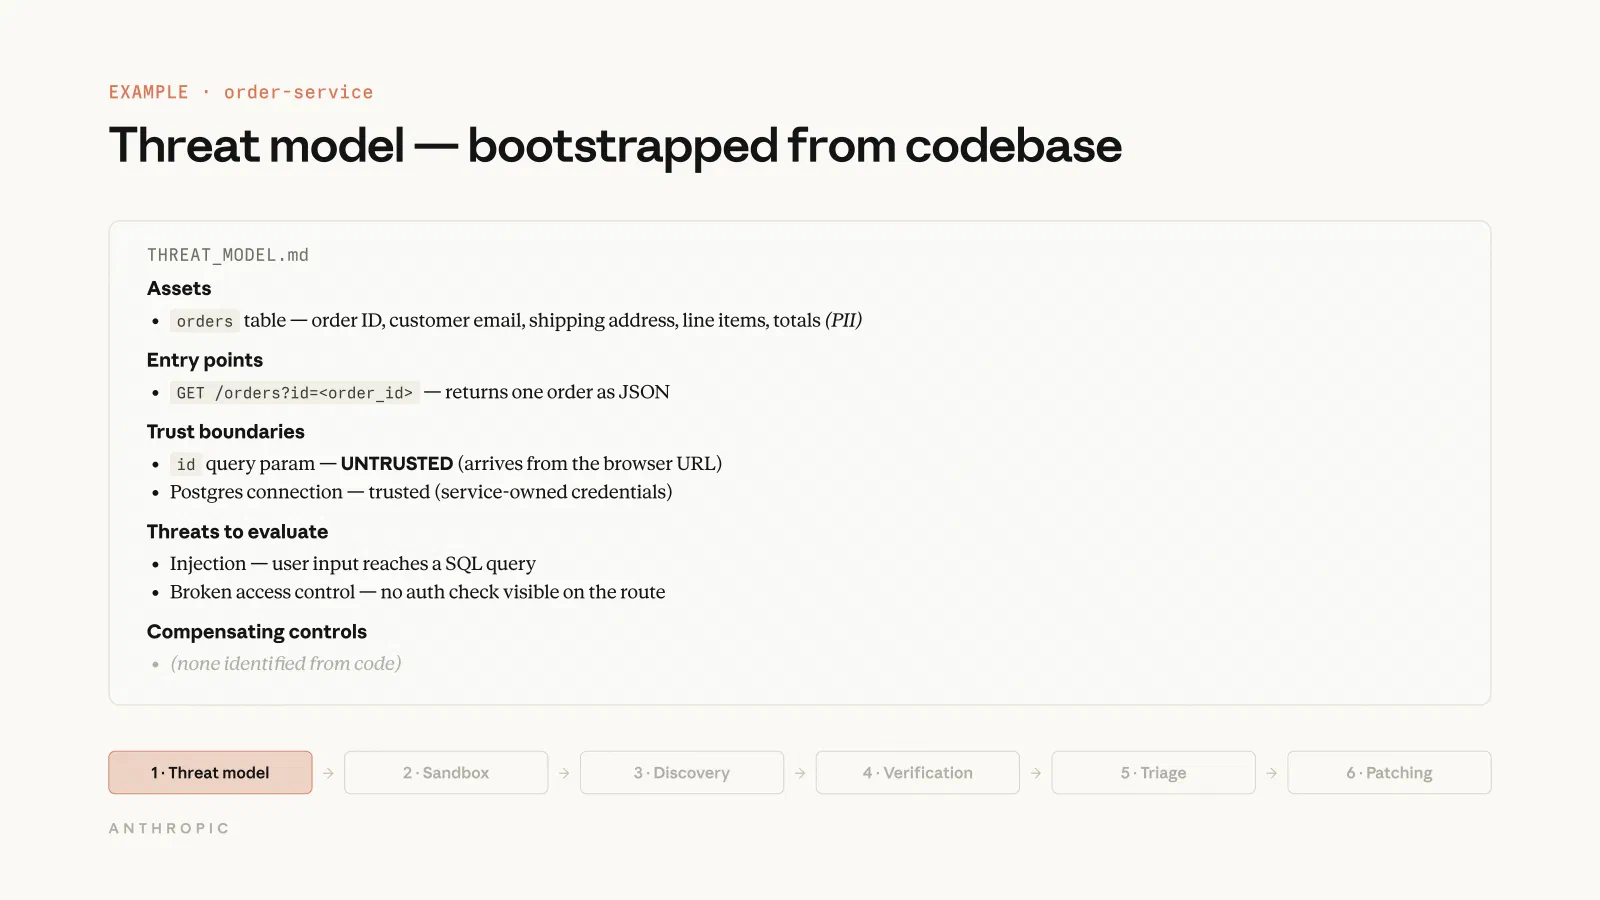
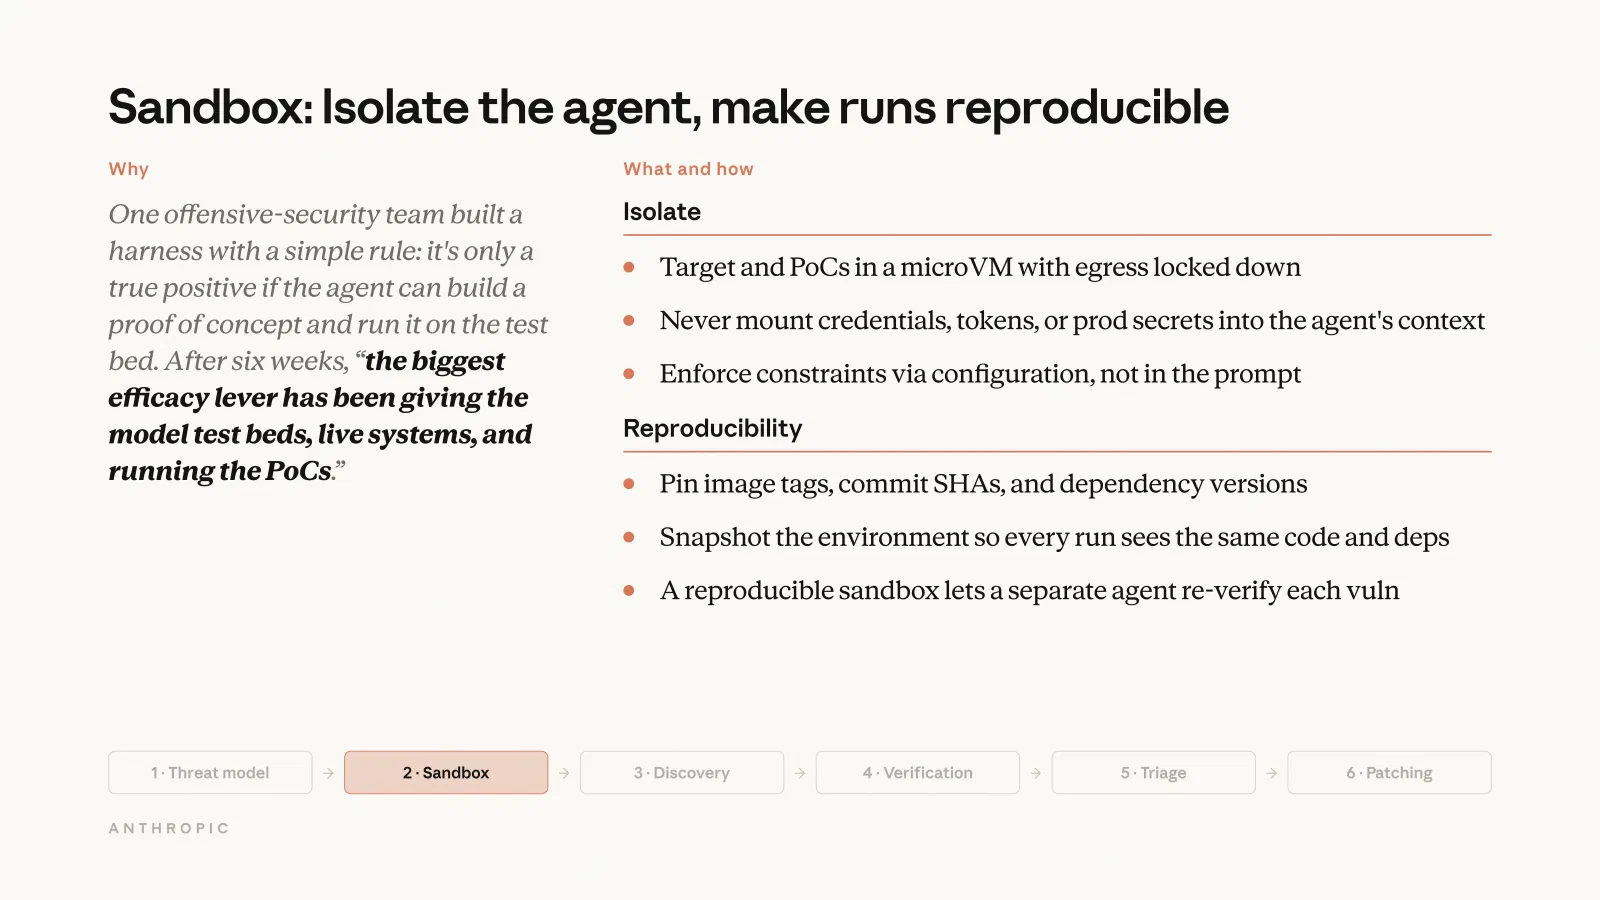
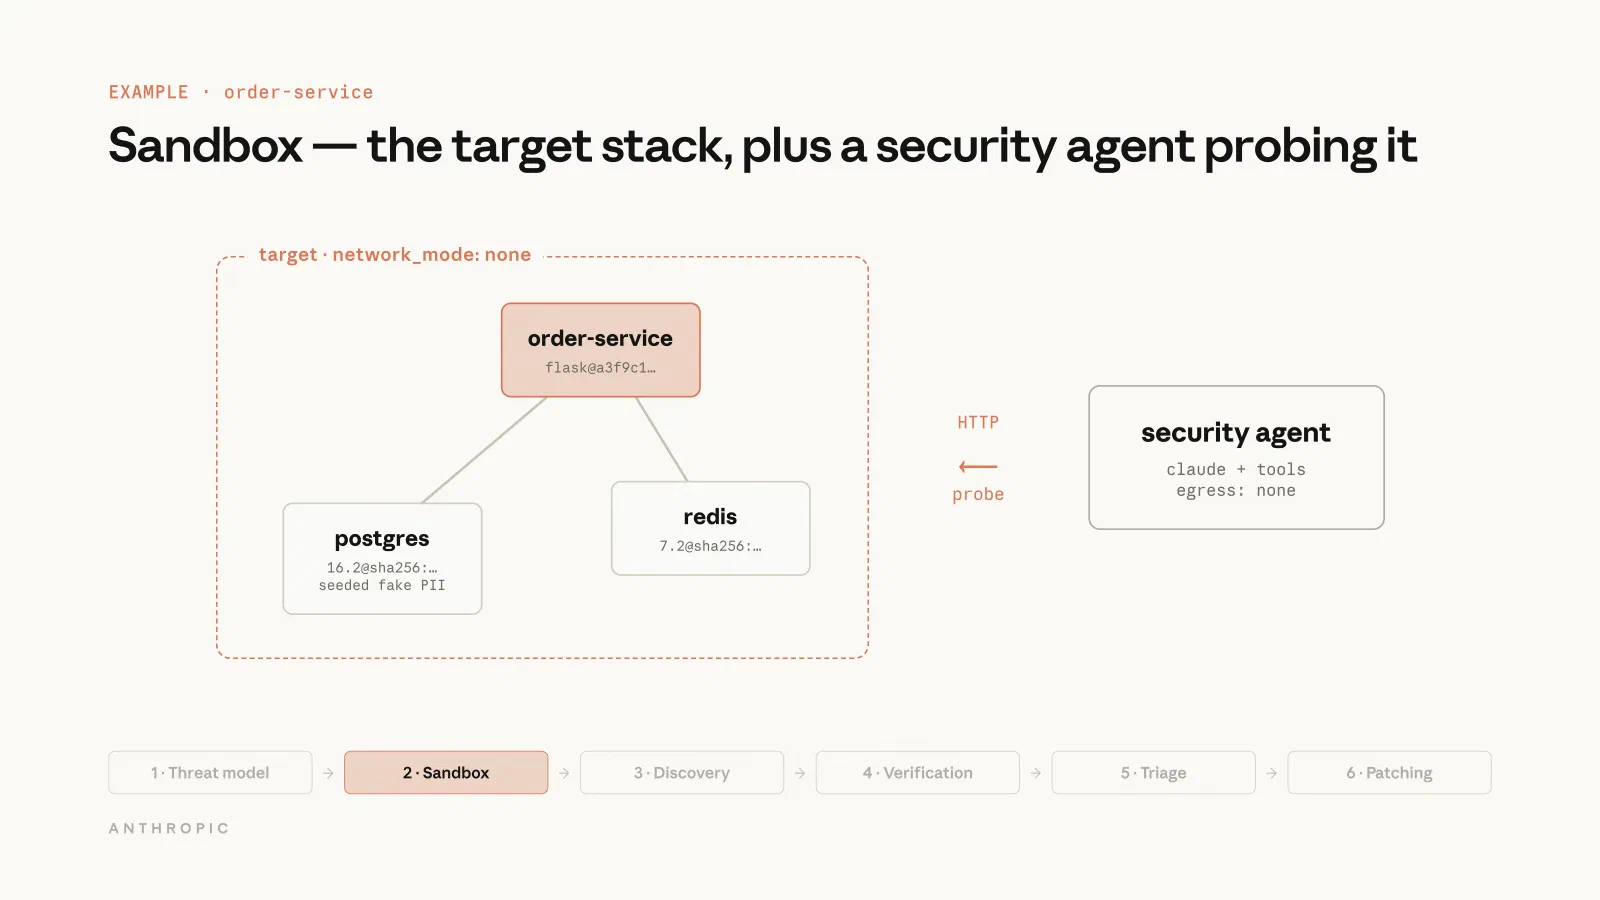
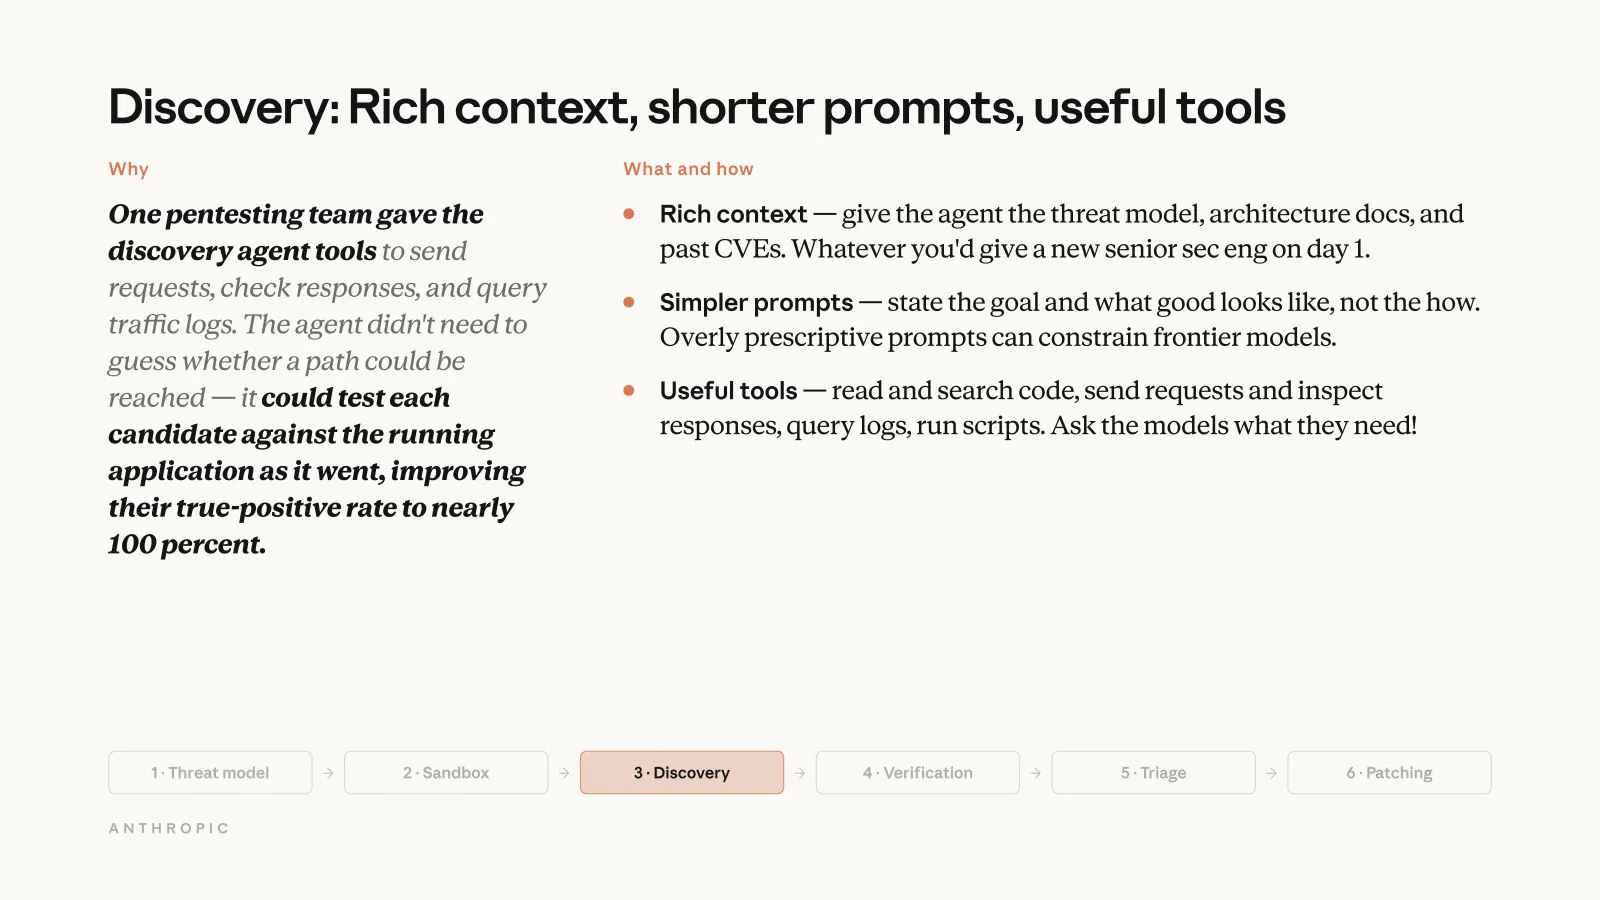
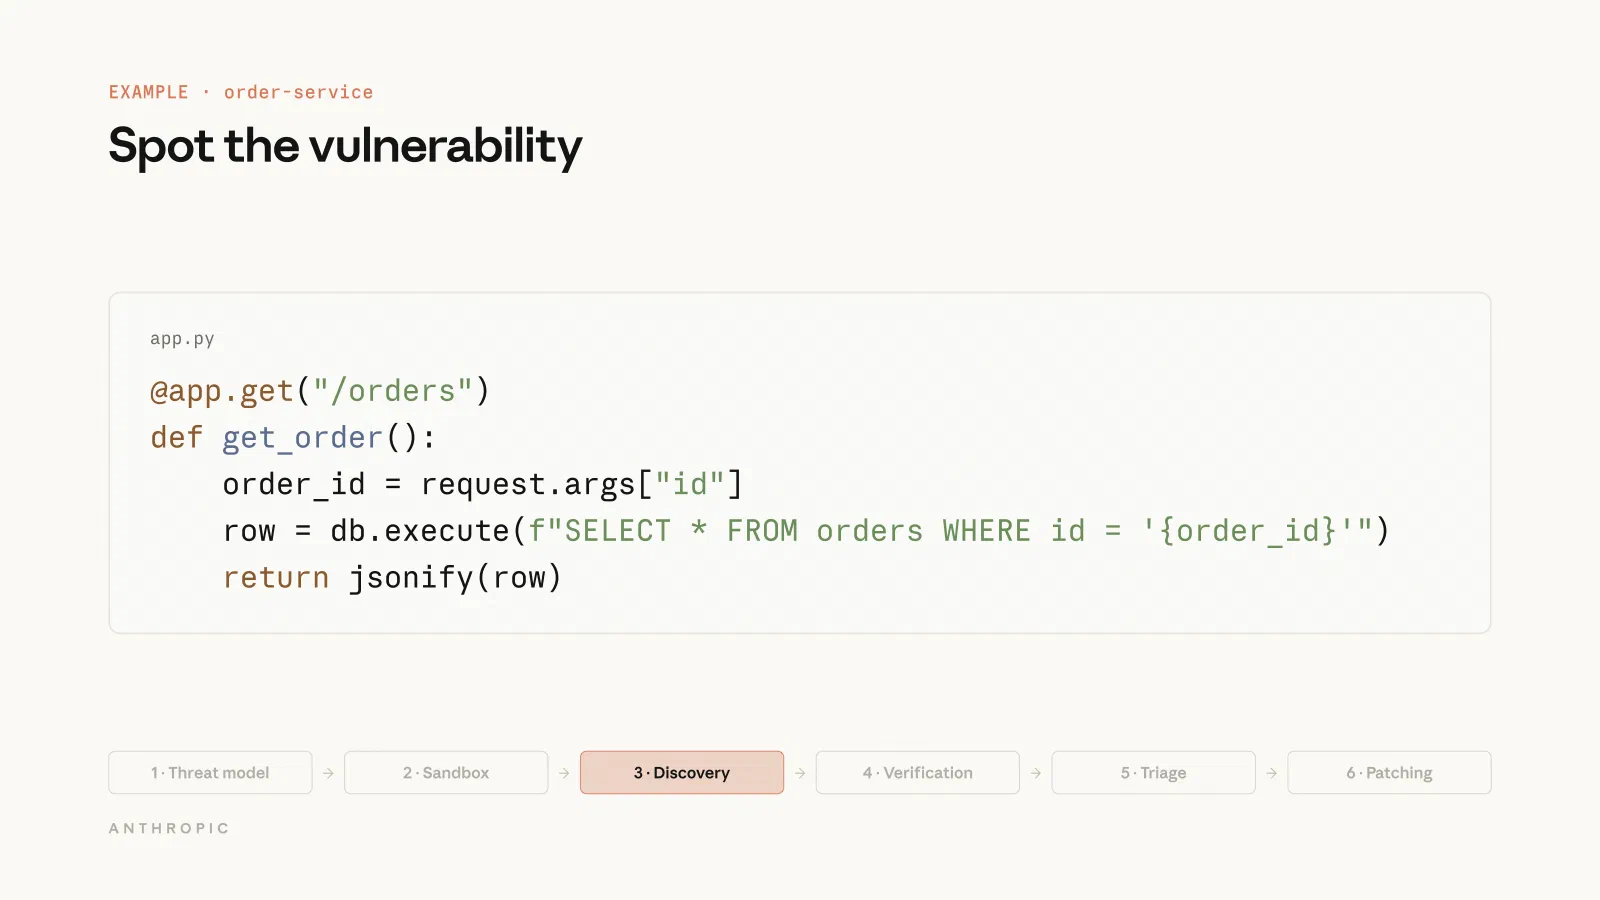
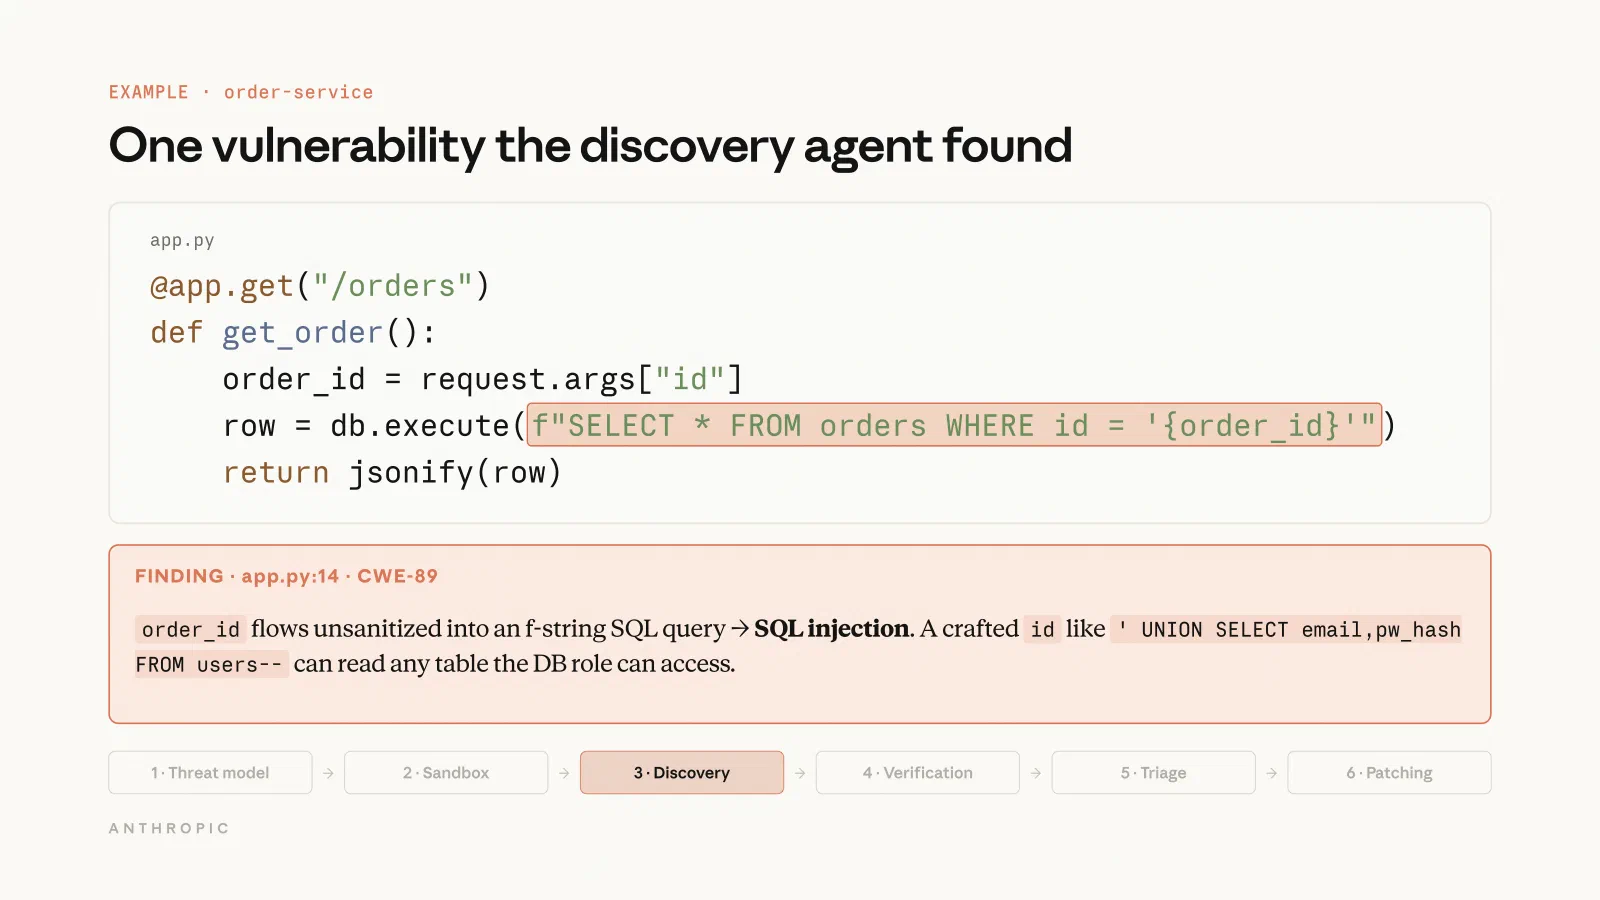
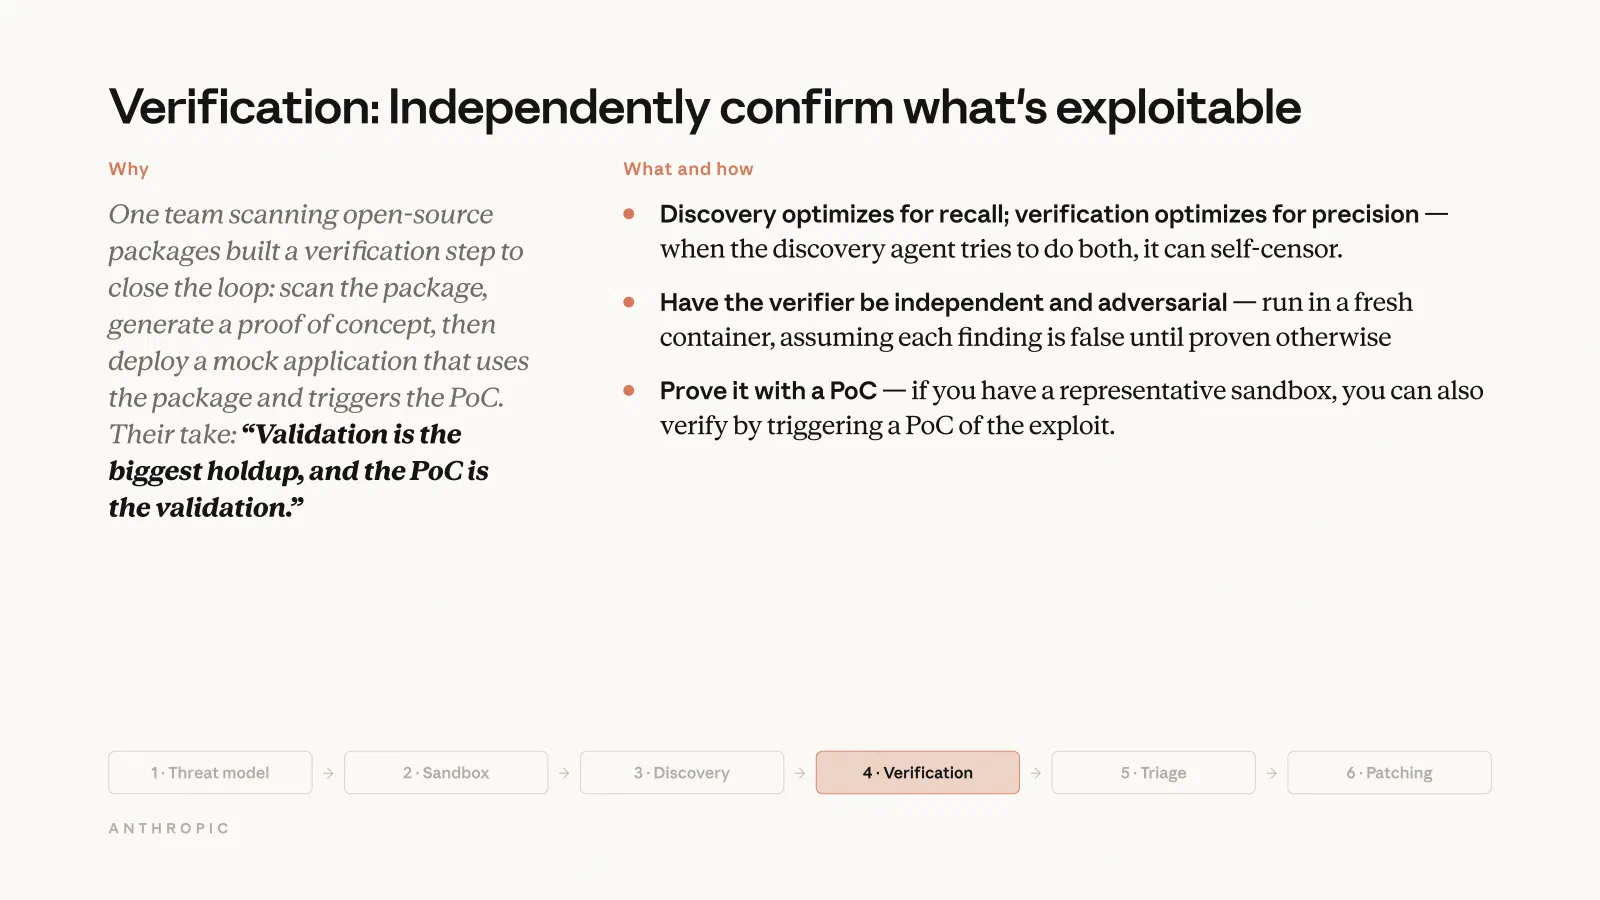
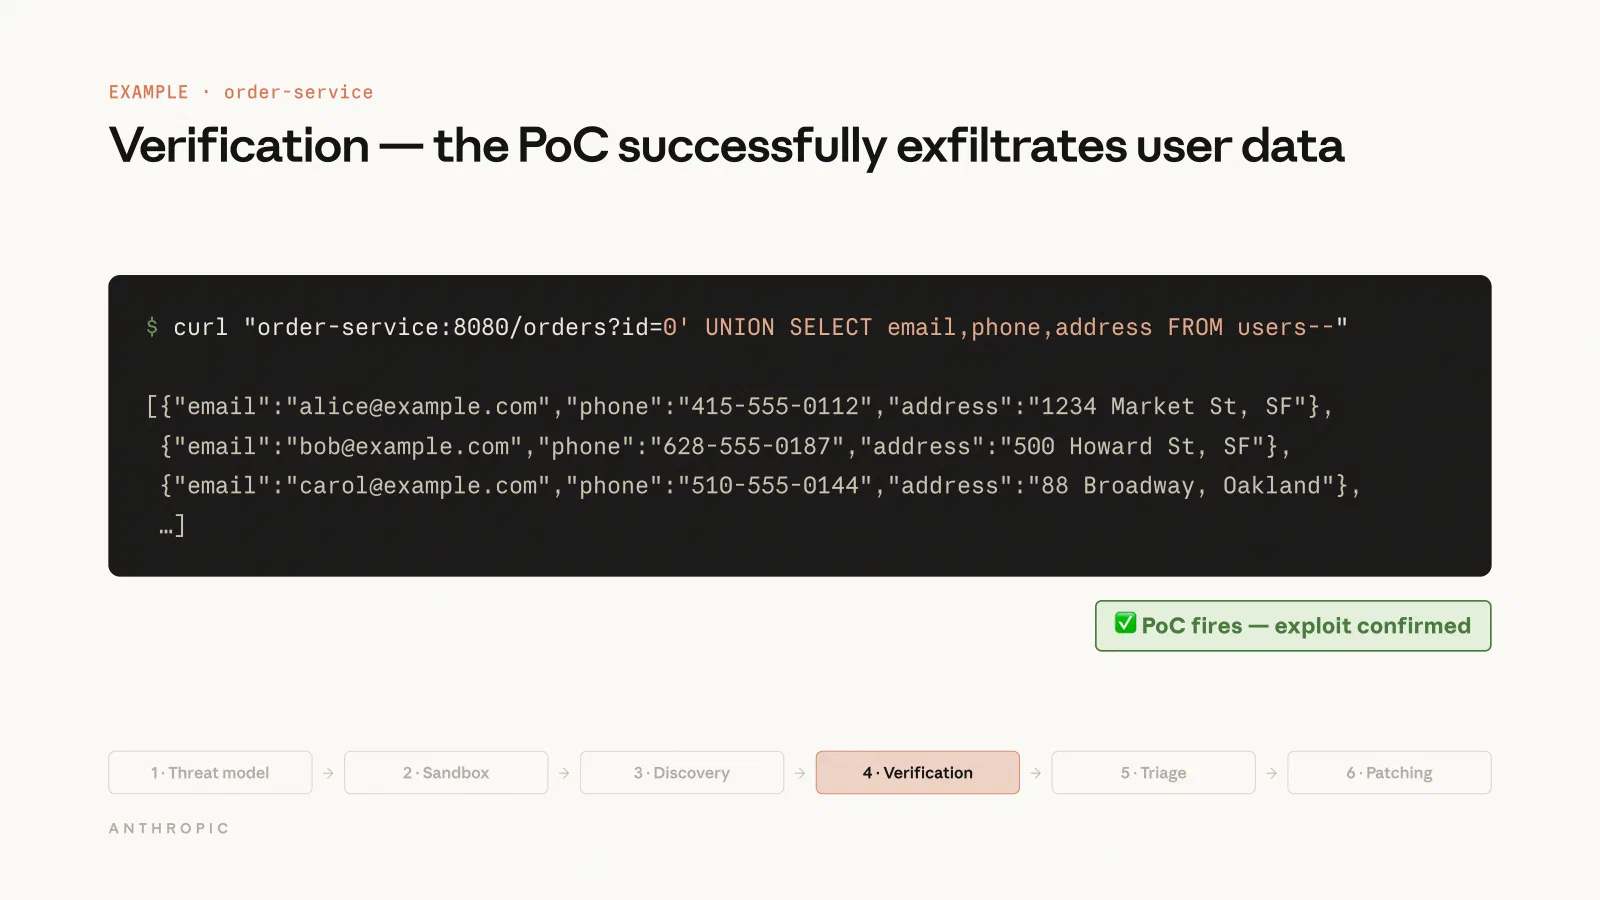
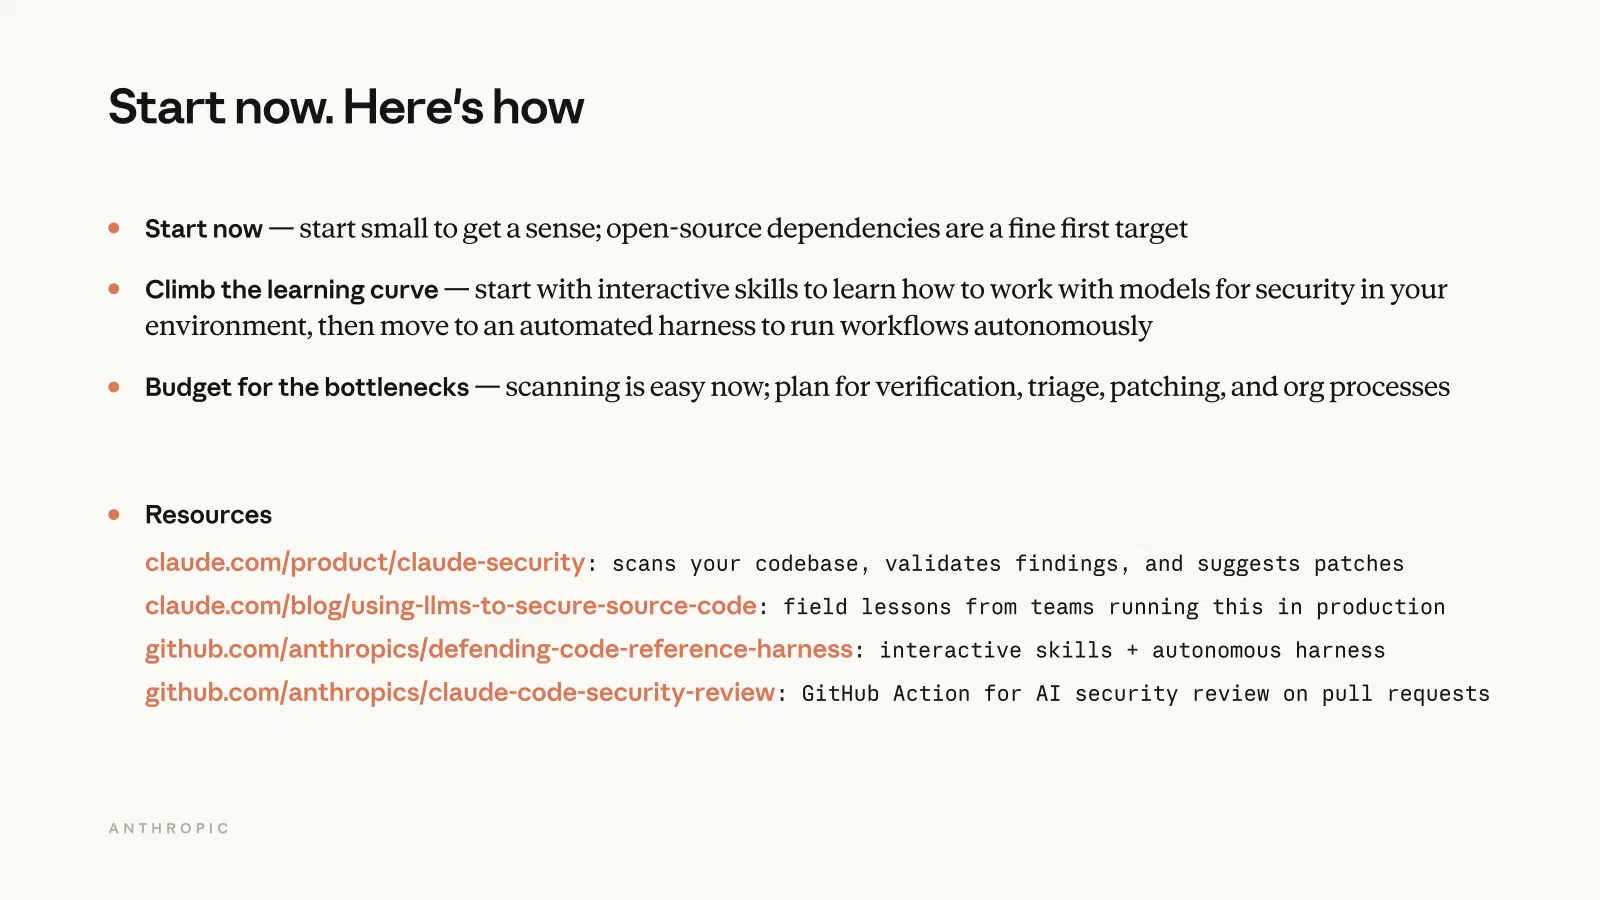
资源 #
- Claude Security:扫描代码库,验证发现的问题,并建议补丁
- 使用 LLM 保护源代码:来自生产环境中实施该流程的团队实战经验
- defending-code-reference-harness:交互式技能和自主运行框架
- claude-code-security-review:用于 Pull Request AI 安全审查的 GitHub Action
如果您觉得本文有用,请引用为:
Yan, Ziyou. (Jun 2026). AI Engineer 2026 - Using LLMs to Secure Source Code. eugeneyan.com. https://eugeneyan.com/speaking/aie-2026.
或者
@article{yan2026aie2026,
  title   = {AI Engineer 2026 - Using LLMs to Secure Source Code},
  author  = {Yan, Ziyou},
  journal = {eugeneyan.com},
  year    = {2026},
  month   = {Jun},
  url     = {https://eugeneyan.com/speaking/aie-2026}
}
分享至 X LinkedIn Bluesky Hacker News
继续阅读
- Using LLMs to Secure Source Code
构建威胁模型,发现漏洞、验证、分诊并修复。
- AI Engineer 2025 - Improving RecSys & Search with LLM techniques
借助 semantic ID、数据增强和统一基础模型,推荐系统与搜索正在和 LLM 走向融合。
- An LLM-as-Judge Won't Save The Product—Fixing Your Process Will
应用科学方法、以 eval 驱动开发,并持续监控 AI 输出。
加入 13,200+ 位读者,获取机器学习、推荐系统、LLM 与工程方面的最新动态。
邮箱地址 订阅评论
我是 Anthropic 的技术成员(Member of Technical Staff),致力于连接业界实践与前沿研究,帮助构建可扩展、安全可靠的 AI 系统。我曾在 Amazon、Alibaba、Lazada 和一家 A 轮医疗科技公司带领 ML/AI 团队,并撰写关于 LLM、推荐系统和工程的文章。
按 Ctrl P 搜索,Ctrl Shift P 打开命令面板。
© Eugene Yan 2015–2026
回答由 Claude 阅读本站内容生成,可能存在错误。 新对话返回搜索
> 命令@ 本页标题# 标签? 帮助
Ctrl P 搜索 Ctrl Shift P 命令