
Grok 构建应用致敏感数据泄露,明文密码与销售管道曝光
关键点
- 安全公司 Claroc 发现,由 AI 助手 Grok 构建的 37,000 多个网络应用中,近 95% 无需登录即可公开访问。
- 泄露的应用包含 SpaceXSI 和 X 的商业机密文件,以及患者检测值、排班表和明文密码等敏感第三方数据。
- Claroc 认为原因在于不安全的默认发布设置、容易被发现的 Web 地址,以及 Grok 生成代码中存在缺陷的访问控制机制。
根据一家安全公司的说法,使用 AI 助手 Grok 构建的应用几乎总是对拥有链接的任何人都开放。泄露的数据包括患者记录,甚至包括 Grok 开发商 SpaceXSI 自身的机密文件。
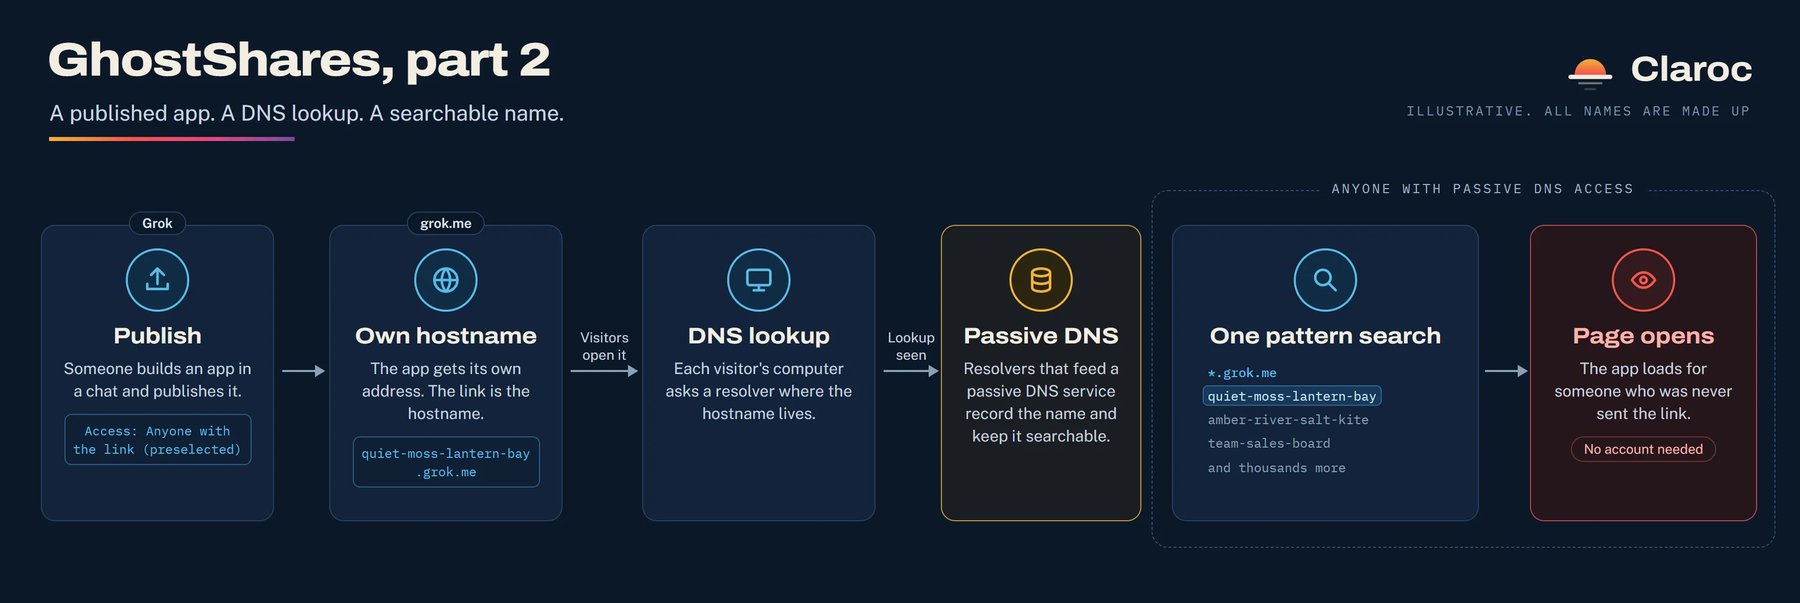
根据最新报告,安全公司 Claroc 发现超过 35,000 个由 Grok 构建的应用无需登录即可访问。在 SpaceXSI(该公司原名为 xAI)的 “Build” 模式中,用户只需在聊天中描述应用,Grok 就会编写代码。只有当创建者点击“Publish”时,应用才会公开,此时它会获得 grok.me 上的专属地址。
在 Claroc 检查的 37,571 个仍在线的应用中,35,578 个对任何人开放。这意味着根据报告,比例为 94.7%。Claroc 将原因归结为发布对话框的设置。在该公司测试所用的付费账户上,“Anyone with the link”已被预先选中。此外,这些地址也很容易被找到。每个应用都有独立的子域名,因此在首次访问后,其名称就会出现在商业被动 DNS 数据库中,而这些数据库可以通过模式进行搜索。
SpaceXSI 员工也泄露了内部文档
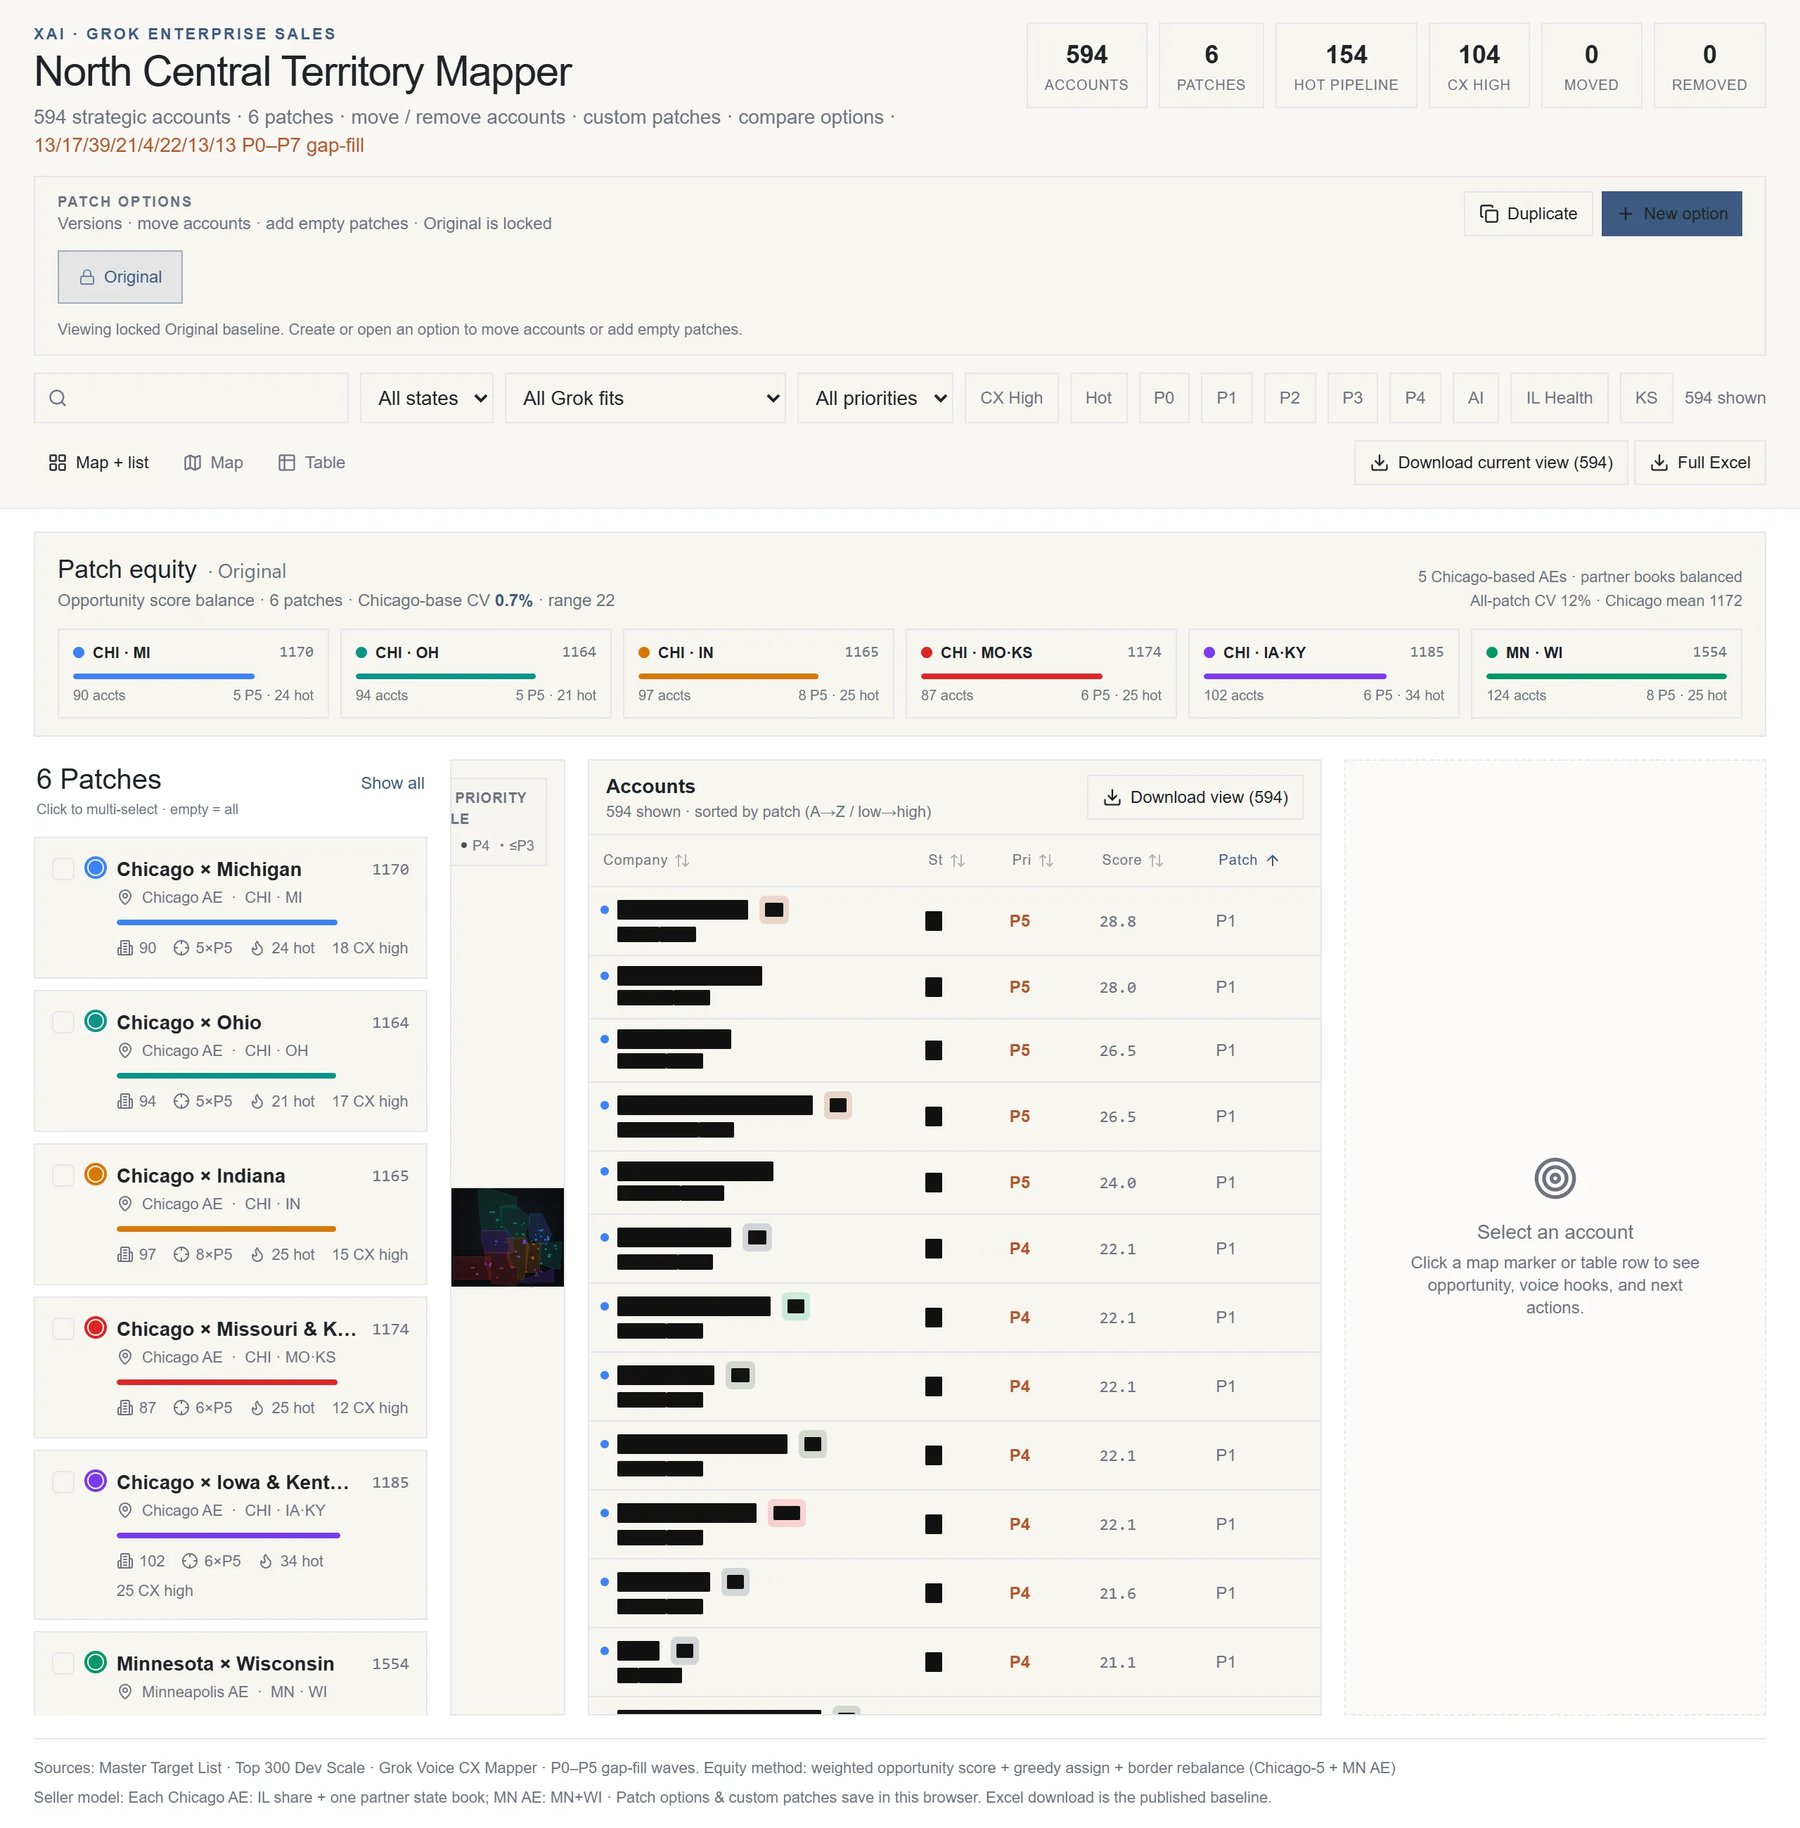
可访问的应用中有 24 个来自 SpaceXSI 和 X 的员工。其中包括一份针对新企业销售团队成员的机密入职计划,内含内部系统地址和 19 个聊天频道。Claroc 还发现了一张可公开访问的销售区域地图,包含 594 个战略客户和销售管线数据,以及 8 份 X 广告提案——其中一份面向美国联邦机构,且标注为机密。广告支出相关的活动报告和仪表盘也同样暴露在外。
Claroc 表示,大部分暴露的应用是游戏、落地页或计算器,但约十分之一包含敏感内容、内部业务数据或个人信息,约 2% 被认定为尤为严重。研究人员估计,含私密数据的应用在 650 到 800 个之间。
已确认的案例包括:一份带有患者化验数据的 ICU 简报、某医院集团 3500 多名员工的名单,以及一个消防部门的排班表。一个工时应用的源码中还包含 18 个明文密码账户。除 SpaceXSI 和 X 之外,Claroc 还确认了 30 家受影响机构,其中 6 家是财富 500 强企业,但暂不公布其名称。

Grok 测试应用允许外部账号加入团队
Claroc 自行测试的两款应用暴露出另一个问题。一款联系人应用没有登录功能,导致匿名访客也能添加条目。另一款面向销售团队的客户列表应用,Grok 竟自行添加了 Google 和 X 登录功能。然而在该测试应用中,Grok 生成的代码会先将所有经过身份验证的用户加入团队,之后才检查其成员身份。这意味着外部 Google 账号能够读取、编辑甚至删除数据。Claroc 称,其写入和删除测试仅在自己的应用上进行。

Grok 确实提供了正确的设置选项。当设置为“仅限本人”时,测试应用确实能阻止外部访问,但这并非默认设置。在对 ChatGPT 的测试中,新建应用默认共享设置为“仅限我”。该应用的地址虽然可能出现在 DNS 数据中,但只有所有者才能打开。
SpaceXSI 称发布需多步操作
对于上述披露,SpaceXSI 仅回应称,应用在创建者分享前是私有的,发布需包括法律声明在内的多个步骤,且员工账号默认为“仅限本人”。Claroc 反驳称,如果最终步骤仍默认预选“任何持有链接者”,额外的点击操作并无实质帮助。该公司指出,24 个处于开放状态的员工应用也表明,针对员工账号更严格的默认设置实际作用有限。
Claroc 建议 SpaceXSI 把"Only you"设为默认选项,并在发布前展示谁可以访问。此外,当应用带有数据库却没有登录功能时,Grok 也应给出警告。应用不应各自使用独立子域名,而应运行在共享主机上难以猜测的路径下,这样应用名称就不会出现在 DNS 数据中。
SpaceXSI 已将 24 个员工创建的应用下线,但其他 Grok 用户和组织的公开应用仍未移除。Claroc 提出可以私下分享完整的地址清单。由于 SpaceXSI 没有承诺联系受影响的用户,Claroc 目前只能自行逐一通知。该公司这么做也有自身利益考量——它销售针对 AI 生成应用的安全解决方案。
这至少是 SpaceXSI 第三次发生与 Grok 相关的隐私事件。2025 年 8 月,Forbes 在 Google 搜索中发现了超过 37 万条被公开分享的 Grok 对话。2026 年 7 月,终端工具 Grok Build 曾未经询问就把用户文件上传到公司服务器,其中包含 SSH 密钥和密码数据库。由于 Grok 生成的色情化深度伪造内容,爱尔兰数据保护机构也在调查 X 是否忽视了隐私保护设计原则。
其他厂商的分享功能也存在类似问题。Claroc 用同样的被动 DNS 方法,在 10 月追踪到 Meta 旗下代理 Muse 的约 6800 条被分享的对话。在 Anthropic 方面,被分享的 Claude 聊天记录和 artifacts 也在 7 月出现在搜索引擎中,其中包括用户构建的应用。