
PHP危机:两个关键Web漏洞险些导致互联网瘫痪
周三,一种名为 PHP 的拥有数十年历史的开源网络技术险些击垮整个互联网。两个潜伏多年的漏洞近期被研究人员发现可利用方式,从而让这一技术危在旦夕。
这些漏洞被命名为 PHP2Shell,官方编号为 CVE-2026-109618 和 CVE-2026-109619。简单来说,知道如何利用这些漏洞的人无需密码即可入侵运行 PHP 的在线系统(如网站或面向互联网的服务器),并随意访问或修改其数据。
就事态严重程度而言,这确实是一次巨大的冲击,迫使全球数百万人争先恐后地为系统打补丁,以防恶意黑客利用。
维护 PHP 基础软件的 PHP 基金会于周三公开发布了修复补丁。安装这些补丁后,面向互联网的服务器将能有效抵御此类攻击。在此之前,基金会已提前向依赖 PHP 的大型互联网公司和网络主机服务商提供了补丁抢先权。
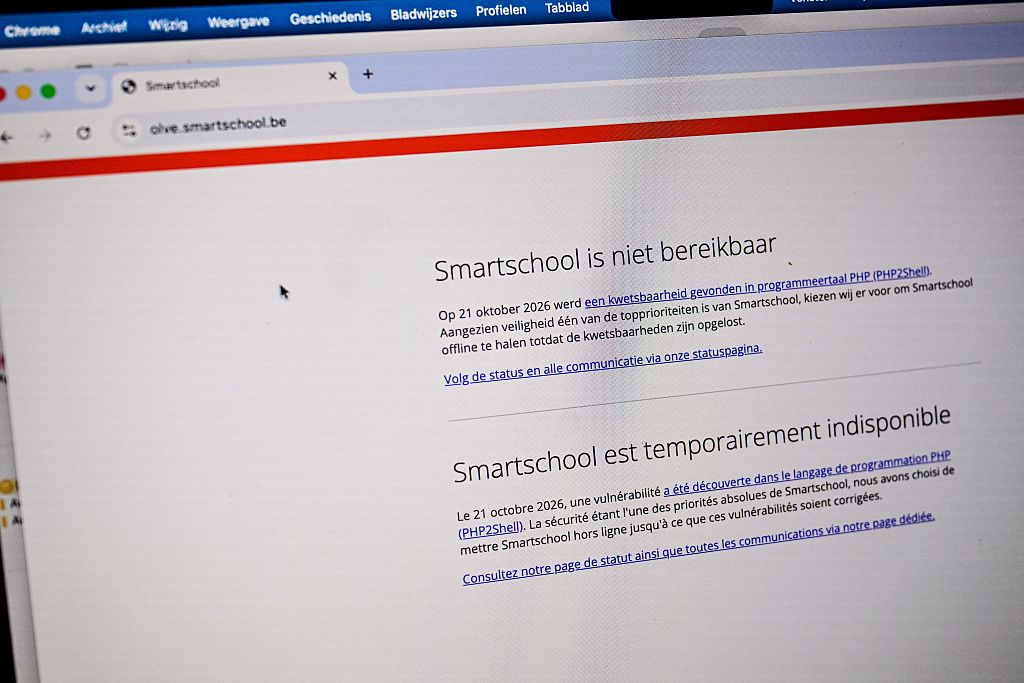
得益于业内数周的非公开沟通与严密协调,目前全球尚未出现大规模互联网漏洞利用事件。自周三起,各国政府开始敦促拥有网站的企业和个人采取行动以缓解风险。众多行业纷纷关闭网站、下线服务以便修补系统。银行、零售商、游戏站点、在线商店、医院及部分政府机构均已下架服务器以防范攻击。
但安全研究人员警告称,危机尚未结束,全球仍有大量系统未打补丁,面临被入侵和数据窃取的风险。
这很可能不是最后一次重大的互联网软件安全危机。预计随着 AI 的兴起,那些尚未被发现、但随时可能被利用的隐藏漏洞将快速暴露出来。
发生了什么?
Calif 的安全研究人员在 PHP 中发现了两个漏洞。PHP 是一种广泛用于构建网站和 Web 应用的编程语言,既运行在互联网上,也部署在企业的本地网络中,例如内网和内部站点。
PHP 是开源的,意味着任何人都可以免费获取并用于几乎任何目的。因此,它如今已成为最流行、应用最广泛的 Web 编程语言之一。
这两个漏洞最早于 2024 年被发现,但当时被认为无法利用,因此未进行修补。近期,安全研究人员找到了利用这些漏洞的方法,随即通知软件开发者进行修复。
Calif 向 PHP 基金会发出了警报,随后启动了漏洞修复及协调披露流程。基金会通过实施严格的保密禁令(即在特定截止日期前对安全问题的详细信息和补丁予以保密)来管理这一过程,以便大型企业有足够时间预先安装修复。
为什么这些漏洞如此严重?
PHP2Shell 非常严重,因为它可以通过互联网远程被滥用,且受害者无需点击链接或打开文件即可中招。这被称为远程代码执行,是最具破坏性的漏洞类型之一,因为它能让位于世界任何角落的黑客实际上完全控制受影响的未修补系统。
更糟糕的是,这些特定的 PHP 漏洞允许攻击者突破互联网上任何未修补系统的安全防线,而无需密码或其他任何凭证,这种情况被称为未认证访问。
这将使恶意黑客能够在计算机上植入恶意软件,例如窃取数据,或建立长期的驻留权限以便日后再次访问。
为什么 70% 的网站会受到影响?
由于 PHP 极其流行,这些漏洞的风险尤为突出。部分原因在于它免费且相对易学易用,另一部分原因则是其已存在数十年。目前,互联网上约 70% 面向公众的网站依赖 PHP,尽管随着更新、更安全编程语言的出现,PHP 的使用率多年来已逐渐下降。
PHP 应用广泛,全球许多知名网站都运行在依赖它的网络软件之上,比如 WordPress(TechCrunch 本身就是用 WordPress 搭建的),还有 Drupal、Joomla,以及支撑维基百科的 MediaWiki。
PHP 只是众多老旧但依然能打的技术之一。它们熬过了互联网的一波波变迁和一代代更迭,如今无处不在,就像把整个互联网粘合在一起的胶水。这些工具往往由开源维护者开发,他们无偿付出,请不起第三方安全审计,但各大公司却广泛依赖这些项目,却不肯出钱支持。
发现漏洞用到 AI 了吗?
安全研究团队 Calif 今年早些时候在对 PHP 代码做安全审计时发现了这些漏洞。Calif 参与了 AI 模型公司 OpenAI 与云安全巨头 Wiz 联合发起的 Hack the Planet 计划,Calif 制作的漏洞概念验证后来由这两家公司确认属实。
在 Calif 的复盘文章里(还配了漫画,写得很好,值得一读),研究人员解释说,AI 只是辅助了漏洞利用的过程,但大部分工作靠的是他们已有的知识——他们非常熟悉 PHP 的代码库和以往的漏洞利用历史。
“至少就目前而言,没有任何模型能靠几句简单的提示词就挖出‘所有漏洞’。”Calif 如此写道。
为什么漏洞在披露前就被利用了?
尽管各方努力在周三之前对漏洞细节严格保密,但看来在补丁发布之前,确实已经有人利用 PHP2Shell 漏洞发起过攻击。
亚马逊凭借庞大的业务规模,对网络威胁拥有极强的洞察力。其在一篇博客文章中指出,早在官方补丁发布前约一周,就已检测到针对 PHP2Shell 的利用行为。这暗示在相关细节公开之前,已有某些人掌握了利用方法。亚马逊表示,尚不清楚黑客是如何获知这些漏洞的,但建议防御者关注自 10 月 17 日起出现的利用迹象。
对于事件成因,外界有几种推测。漏洞修复后,补丁细节往往立即可见,尤其是像 PHP 这类开源代码,因其公开性而便于检查。利用这些漏洞可能并不简单,但了解漏洞位置及修复方式,能让恶意黑客明白攻击目标及如何开发利用工具。
也可能在保密期(embargo)期间发生了泄露或沟通失误。开源社区规模庞大,这种信息管控高度依赖参与者的善意与自律。
还有一种可能是,黑客通过独立研究或间谍活动,提前发现了这些漏洞。
PHP 基金会指责一家公司在保密期结束前数小时就推送了补丁。若攻击者提前获取了补丁细节,此举可能使其占据先机。但这一情况无法解释亚马逊检测到的长达一周的活跃利用行为。
研究人员表示,这些漏洞需要投入大量工作才能被利用。将漏洞武器化一直是个挑战——虽非不可能,但这解释了为何目前尚未出现大规模利用浪潮。
但截至上周五,安全巨头 Palo Alto Networks 和 Trail of Bits 已确认存在与 PHP 漏洞相关的入侵和利用后活动。这意味着该漏洞已被发现用于攻击目标,并在一个目前身份不明的系统上执行恶意操作。
互联网大部分区域已关闭,现正逐步恢复。我们是否侥幸避开了最严重的后果?
事态尚处早期,但缺乏大规模利用迹象是一个令人鼓舞的信号——不过,我们尚未完全脱离危险区。
网络安全和监控巨头 Cloudflare 的首席执行官 Matthew Prince 也拥有覆盖互联网大部分区域的遥测数据,他本周表示,在漏洞披露后,试图利用这些漏洞的攻击尝试呈指数级增长。这让我们得以窥见,恶意行为者寻求利用这些缺陷以谋取私利的速度有多快。
PHP 不仅出现在 Web 服务器上,还用于开发工具、命令行和终端软件包,以及路由器、存储设备和企业安全设备(如防火墙和 VPN)等使用的其他软件组件。
随着小型 IT 团队和独立开发者更新速度较慢,我们预计 PHP2Shell 漏洞的利用将会持续。此外,那些依赖 PHP 并将其集成到自身产品和软件中的各类企业也需要更新,这将带来一段过渡期。
随着更多设备和系统完成更新,攻击面将随时间推移而缩小。但这些漏洞的涟漪效应仍将在未来数年持续影响,尤其是那些无法更新的遗留系统。
这种情况会再次发生吗?
这是我做安全记者这些年里,少见的几个"让整个互联网停摆"的时刻之一。2016 年,一个庞大的僵尸网络 用垃圾流量灌爆了域名服务商 Dyn,导致大量互联网顶级服务陷入瘫痪。2017 年,朝鲜利用泄露的美国政府黑客工具,以勒索软件感染了英国医疗系统。2024 年,一次CrowdStrike 错误更新引发全球大规模宕机,让世界上大部分 Windows 电脑同时蓝屏。
就 PHP2Shell 而言,互联网侥幸躲过了本可能极其痛苦、损失惨重的一天。但这不会是袭击网络的最后一起重大事件,而且它可能只是利用老旧技术漏洞这一趋势的开端。这在很大程度上要归因于那些陈旧却无处不在的软件中尚未被发现的天生缺陷,再加上 AI 工具让漏洞挖掘变得更容易。
PHP 和其他几十年前的网页编程语言及技术一样,属于"内存不安全"类型,这意味着它们会暴露在一整类漏洞面前——攻击者可以借此迫使软件从内存中泄露敏感数据。美国国家安全局(NSA)指出,约 75% 的在野利用漏洞都与内存相关缺陷有关——换句话说,黑客非常频繁地利用这类漏洞。
这也推动了向内存安全语言(如 Python、Rust、Swift)的迁移。这类语言不会像存在内存漏洞的软件那样被利用,因此能从整体上免疫一大批至今仍困扰前辈语言的漏洞。
但互联网上仍有相当一部分在运行 PHP、音视频编解码器、压缩库等几十年前的老旧技术——而一旦这些东西出问题,将对整个网络产生巨大冲击。