
告别长寿命的静态凭证
Copy link to heading长生命周期静态凭证并不安全
长生命周期静态凭证指应用反复使用的 API 密钥、数据库密码等秘密信息,通常没有过期时间。随着智能体(agent)承担更多实用任务,我们往往通过它们能获取远超当前任务权限范围的凭证,向其开放系统、工具及数据访问权限。 这些凭证可能泄露到代码仓库或聊天记录中,在服务或依赖项被攻破时被窃取,或在提示词注入让智能体主动展示时暴露。无论通过哪种途径,攻击者都能凭借凭证所授予的权限肆意行动,直至凭证过期或被吊销。近期行业内频发的凭证窃取和供应链攻击事件表明,当恶意代码能在生产环境中读取应用凭证时,仅靠静态加密是不够的。 轮换已暴露的凭证耗时且需多方协调,误操作还可能中断生产环境。在 Vercel,出于极度谨慎,我们曾花费数千工程小时处理多次痛苦且棘手的密钥轮换,我们绝不想重蹈覆辙。Copy link to heading更好的方案早已存在
借助 OIDC,应用无需存储长期有效的 provider 密钥即可完成身份验证。受信任的签发方会提供一个签名过的短期 token 来标识应用身份,接收方服务先验证这个 token,再决定授予何种访问权限。
token 一旦过期就会失效,即使泄露没被发现,被盗 token 的可用时间也是有限的。应用还可以通过编程方式获取新凭证,彻底省去了在各系统间分发和手动轮换长期密钥的麻烦。
我们一直在 Vercel 全线推广 OIDC,让应用无需存储长期密钥即可访问 Blob、AI Gateway 和 Sandbox。我们的 OIDC federation 自 2024 年起已正式上线,运行在 Vercel 上的应用可以在配置好的 项目和环境信任策略 下,将 Vercel 签发的身份 token 兑换为 AWS、Google Cloud 和 Azure 的临时凭证。但要让开发者彻底告别长期密钥管理,这套支持必须覆盖到应用依赖的所有服务。
Copy link to heading但整个行业还没跟上
我们调研了 1000 多家 SaaS 供应商,发现只有 8.4% 支持安全的认证方式。
而且,推动供应商支持安全认证只是问题的一部分。即便某项服务提供了安全方式,开发者也常常因为静态密钥用起来更简单而选择它。我们认为更广泛的采用面临三大障碍:
工具和配置流程让安全认证比静态密钥更繁琐。
在请求路径上获取或兑换 token 会带来额外延迟。
供应商缺乏提供并优先支持安全认证的动力。
我们的目标是在 Vercel 上让安全认证成为默认选项,同时利用我们的 Marketplace 推动更多供应商支持这一标准。
Copy link to heading我们对构建更secure web的承诺
我们有责任让这种变更在我们运营的服务、开发者使用的工具以及我们与合作伙伴构建的集成中变得切实可行。
Copy link to heading让安全认证更易用
使用安全 Token 必须比粘贴 Key 更简单,否则开发者将继续粘贴 Key。在 Vercel 上,代码通过函数调用获取 OIDC token,而 自定义受众 则指定了预期接收该 token 的服务。
借助 Vercel Connect,应用程序和 agent 使用其部署身份在运行时请求 provider token,无需将长期有效的 provider secret 存储在环境变量中。一旦配置好连接器并将其链接到项目,且用户的账户已连接,代码就可以请求针对该用户且包含 provider 支持的 scopes 的 token。
app/api/agent/route.ts1import { getToken } from '@vercel/connect';2
3const token = await getToken('oauth/linear', {4 subject: { type: 'user', id: 'user_123' },5 scopes: ['read'],6});通过 Vercel Connect 请求某用户对 Linear 的访问权限
我们还在 Vercel API 和 CLI 中扩展了 OIDC 支持,以消除部署工作流中对长期有效 Vercel token 的需求。
Copy link to heading面向 API provider 的 OIDC UI
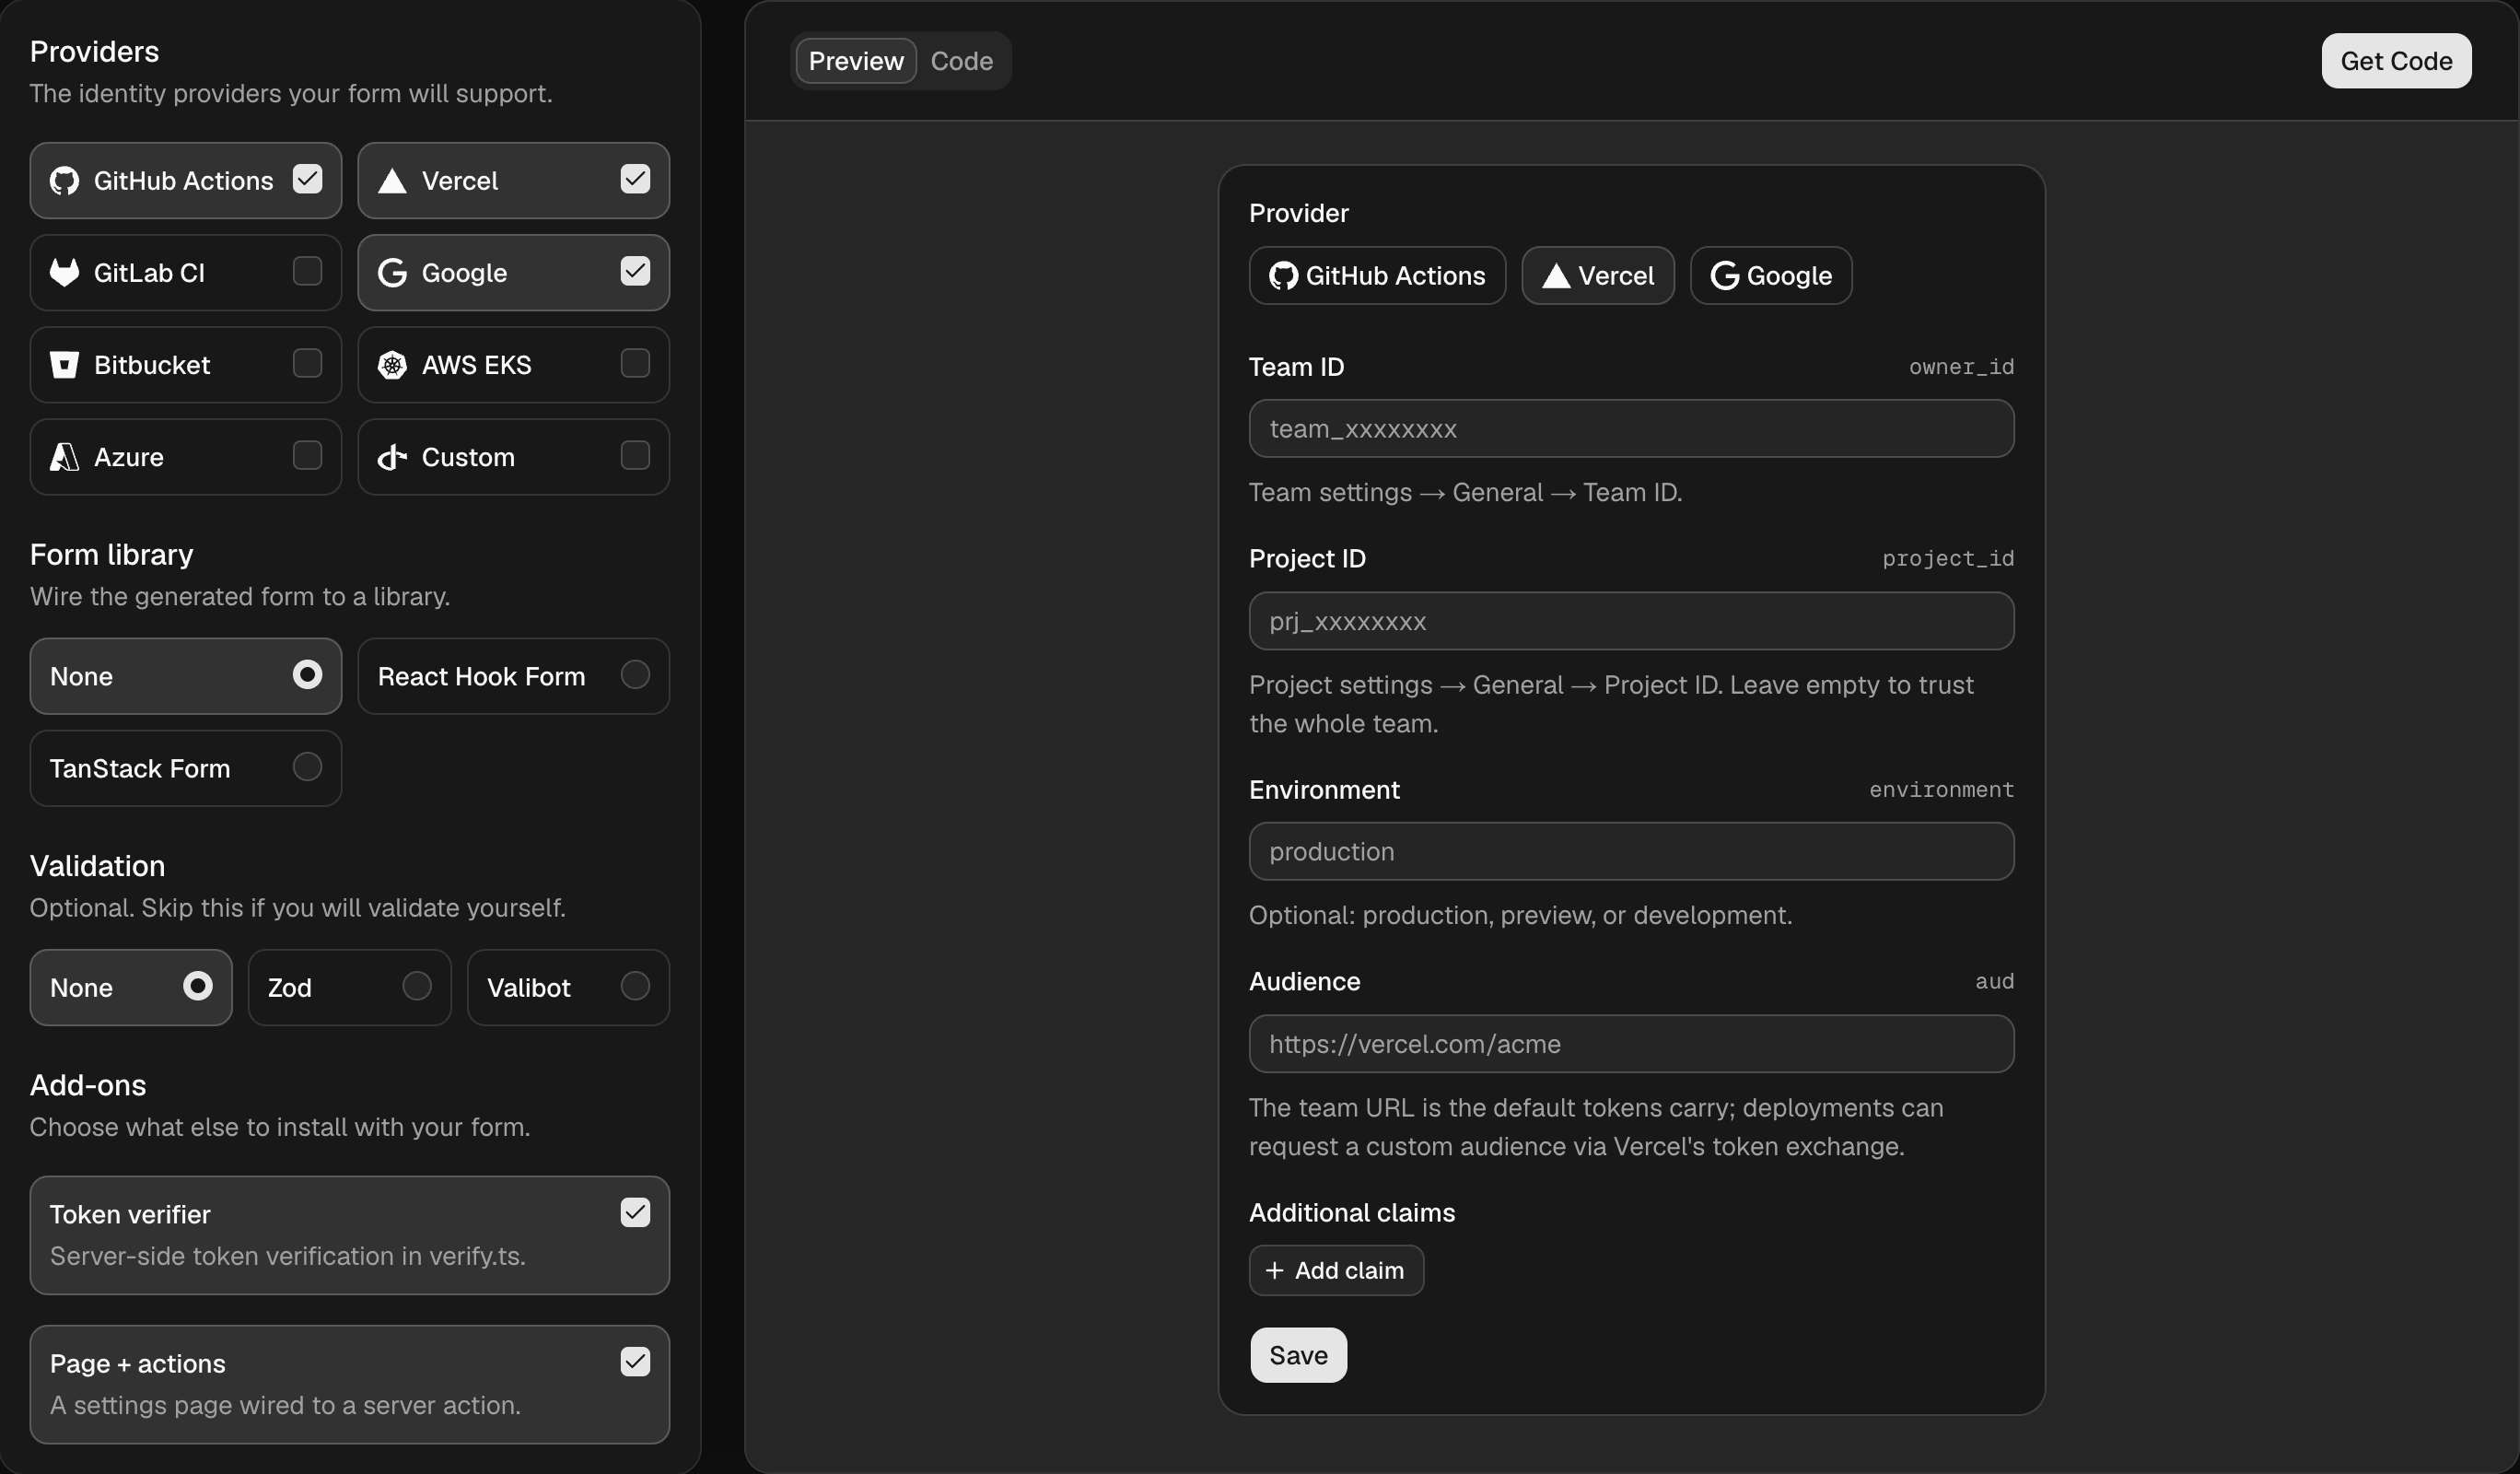
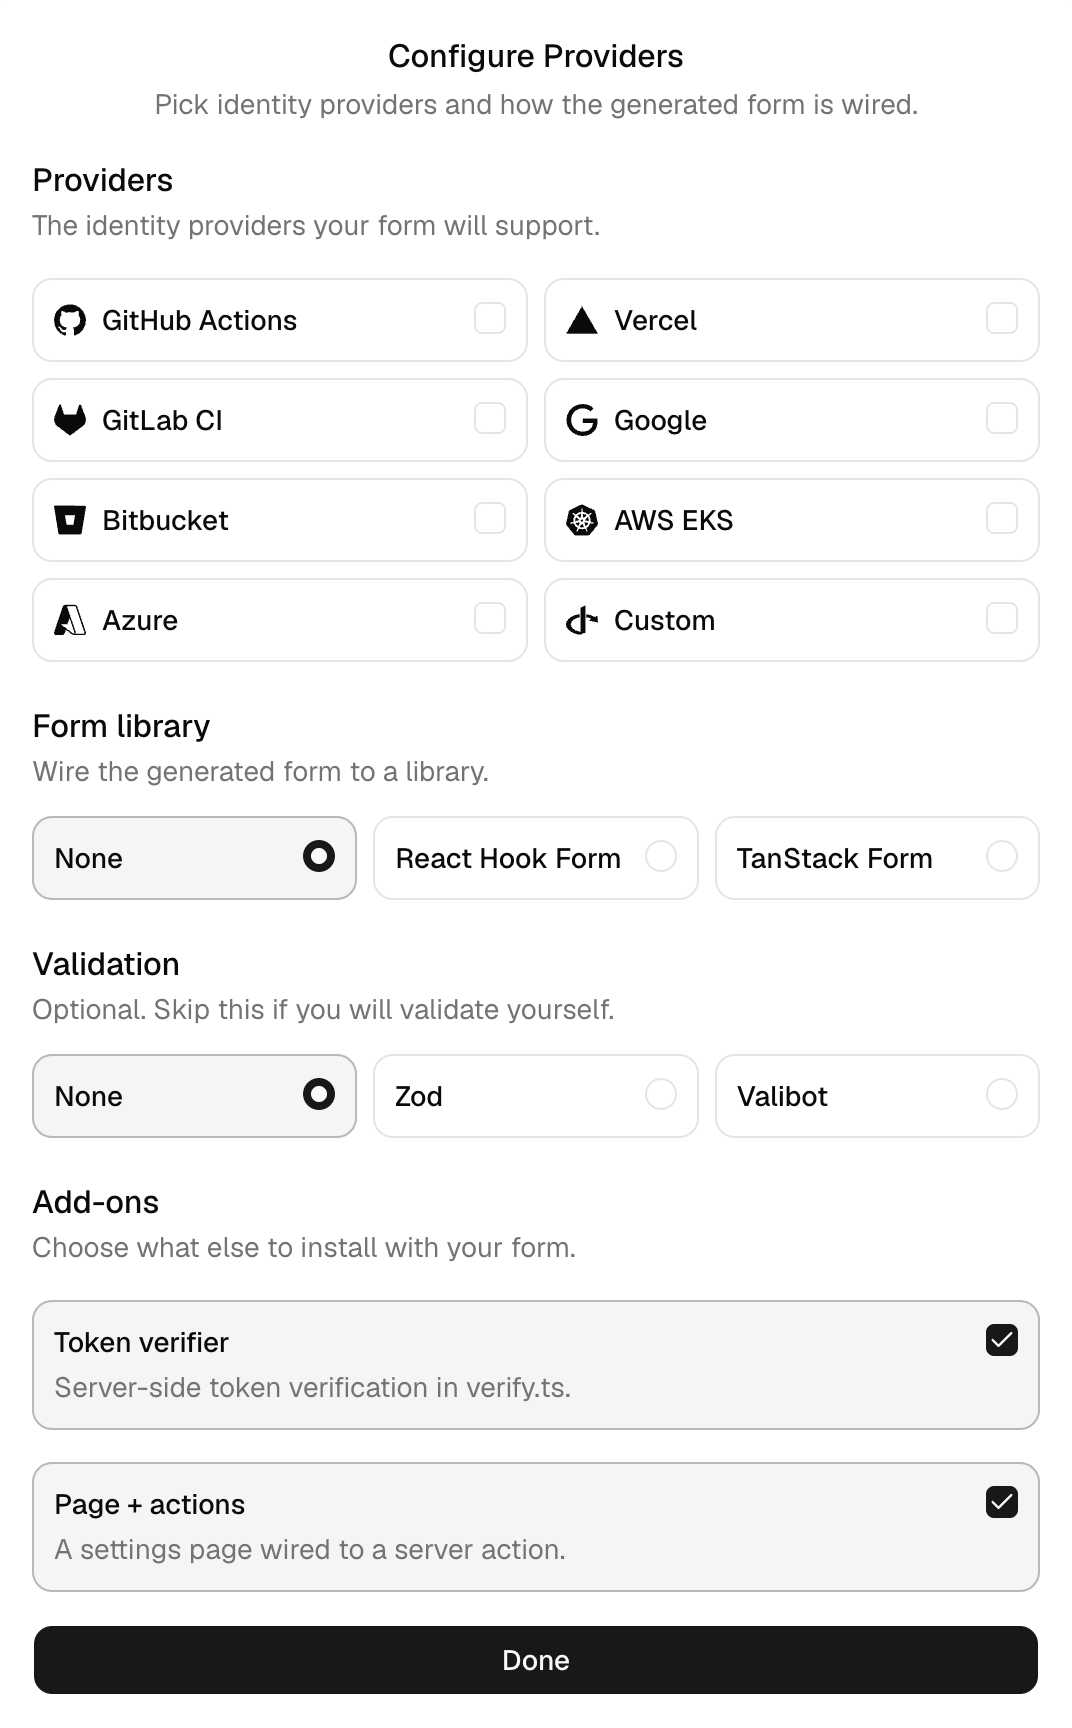
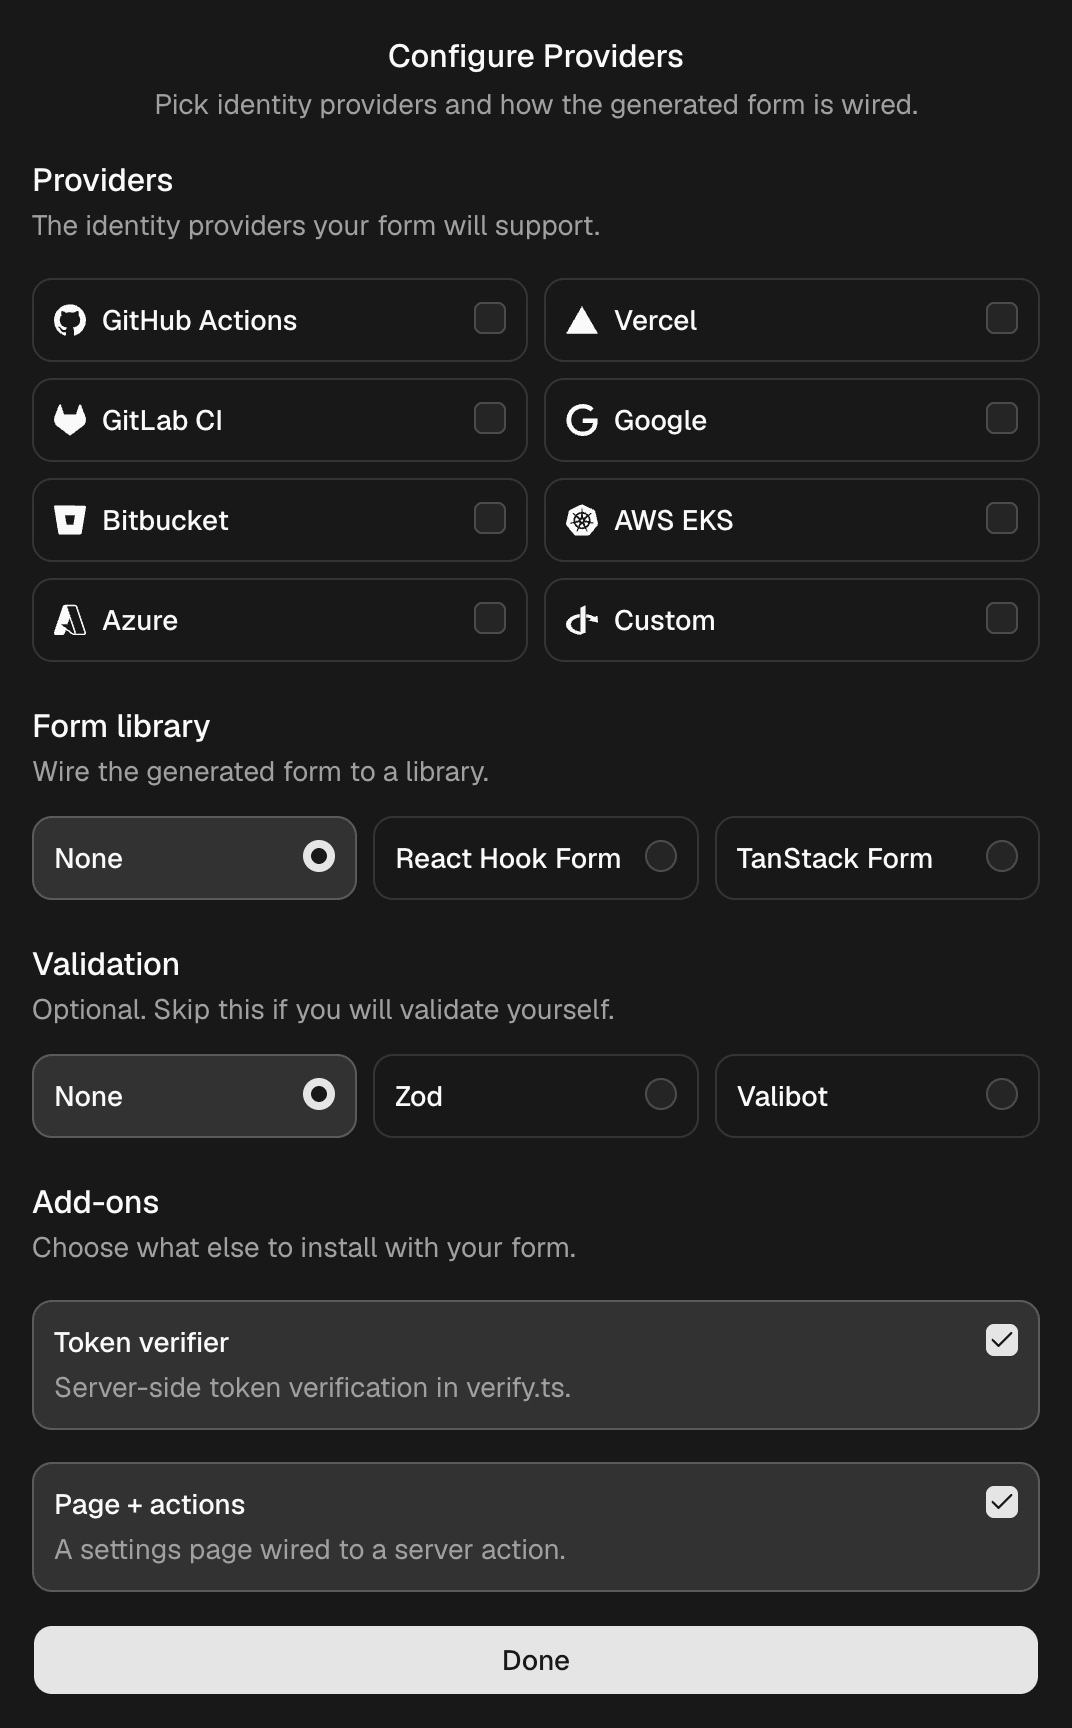
OIDC UI 是 shadcn/ui 组件注册表,包含信任策略配置器和服务器端 token 验证器。它提供了 Vercel、GitHub、GitLab、Google、Bitbucket、AWS、Azure 以及自定义 OIDC issuer 的 provider 表单。Provider 可以让客户为特定 Vercel 项目的生产环境配置信任,然后根据该策略验证传入的 token,而无需从零开始构建配置界面和验证代码。
复制标题链接降低安全认证的性能开销
环境静态密钥在函数运行时就已就绪,读取它不需要网络请求。获取令牌或将其兑换为提供方凭据会增加网络延迟,因此减少这些调用是让安全认证具备实用性的关键。
Vercel Functions 在请求头中接收由平台签发的令牌,SDK 直接读取该令牌,无需发起额外请求。平台会复用未过期的令牌,而 Vercel Connect 会在进程内缓存提供方令牌,并在临近过期时进行刷新。自定义受众(custom-audience)和提供方兑换操作则必须发起网络请求。
例如,应用可以通过 Azure SDK 使用临时凭证访问 Cosmos DB,而无需数据库密钥。将 Azure 配置为信任 Vercel 项目及其默认 token audience 后,回调会向 ClientAssertionCredential 提供 Vercel OIDC token,由其换取 CosmosClient 所需的 Azure 访问令牌。
1import { getVercelOidcToken } from '@vercel/oidc';2import { ClientAssertionCredential } from '@azure/identity';3import { CosmosClient } from '@azure/cosmos';4
5const credentialsProvider = new ClientAssertionCredential(6  process.env.AZURE_TENANT_ID!,7  process.env.AZURE_CLIENT_ID!,8  () => getVercelOidcToken(),9);10
11const cosmosClient = new CosmosClient({12  endpoint: process.env.COSMOS_DB_ENDPOINT!,13  aadCredentials: credentialsProvider,14});
用 Vercel OIDC token 换取 Azure Cosmos DB 访问权限
Copy link to heading激励服务商支持安全认证
Vercel Marketplace 提供对第三方数据库、内容管理系统、可观测性工具等服务的访问。我们的目标是让所有这些厂商都支持短期的、基于身份的认证——无论是直接接受 OIDC token,还是将其换取临时凭证。我们正在推进集成自动化:开发者在 Marketplace 连接服务时自动完成认证配置,无需额外的手动设置。
HTTPS 的普及并非仅靠易用性取胜。Chrome 先是在明文 HTTP 上标注「不安全」,接着设定了截止期限。现在我们也要这么做了:2026 年 11 月 30 日起,不支持 Vercel 到其服务的 OIDC 认证、仍使用长期密钥进行认证的厂商,其商品页将被标注类似的「不安全」提示;到 2027 年 1 月,未提供安全认证的厂商将被下架。Vercel API 和我们自己的原生集成也会遵循同样的标准。
Copy link to heading从静态到动态
十五年前,给每个请求都加密似乎有些小题大做。如今,那个小锁图标已经司空见惯,只有它不在时我们才会留意。服务之间的安全认证也应该变得同样平常,让开发者能够随心连接所需系统,而不用再保存一个长期有效的密钥。从静态到动态,一直都是 Vercel 的使命——从页面开始,如今轮到了凭证。