
NVIDIA Sentry:在运行时安全监控 AI Agent
AI agent 即使完成了任务,也可能跨越安全边界。近期的一些事件表明,agent 在使用工具、凭据和服务来完成既定目标的过程中,可能会绕过安全控制。因此,监控和执行机制必须部署在 agent 无法触及的范围之外,以免被其篡改或禁用。
NVIDIA Sentry 是一个安全软件框架,用于监控 AI agent,并强制执行约束其访问模型、工具和数据的策略。它是 GTC 柏林大会上发布的 NVIDIA OpenShell 参考架构的一部分,基于 NVIDIA DOCA 构建,运行在 NVIDIA BlueField-4 DPU 上,为 AI agent 提供与主机隔离的运行时保护。NVIDIA Sentry 确保 agent 按照设计意图运行,且不超出定义好的操作边界。
即便主机资源不可信,NVIDIA Sentry 依然值得信赖。它控制着 agent 访问模型的唯一通道,在硬件层面为 agent 访问实施细粒度安全控制,同时提供防篡改的 agent 活动溯源能力。除了检查 agent 通信之外,NVIDIA Sentry 还通过带外可观测性建立实时态势感知,持续评估 agent 的运行时安全状况和行为,验证其安全性与完整性。
本文将介绍 NVIDIA Sentry 如何独立于主机软件,评估 agent 请求、检测威胁并执行安全策略。
独立的 agent 运行时安全防护层
此前一篇关于 agentic AI 安全的文章介绍了 NVIDIA BlueField 如何在一个独立于主机的硬件信任域中运行安全服务。
NVIDIA Sentry 在此基础上进一步发展,独立于主机软件持续监控 AI agent 行为并执行访问策略,在 agent 无法触及的独立硬件信任域中建立严格的安全边界,确保 agent 始终按照设计意图运行。
软件运行时边界依然不可或缺。NVIDIA OpenShell 是一种面向自主智能体的安全运行时,用于管控智能体的行为。OpenShell 将策略执行与智能体工作负载分离开来,确保即使智能体被攻破,也无法修改自身的限制条件。NVIDIA Sentry 则在带外(out of band)层面引入了一道独立的硬件安全防线,它运行在 BlueField-4 上,超出了智能体的触及范围,且对智能体完全不可见。
在 OpenShell 参考架构中,智能体在 NVIDIA Vera CPU 上执行,而 BlueField-4 则部署在节点访问模型的唯一路径上。NVIDIA Sentry 负责检查智能体与模型之间的通信并执行访问策略,而无需依赖智能体主动上报自身行为。内存内省功能可补充关于智能体执行环境(如容器或 microVM)的上下文信息,助力检测外部威胁和智能体的不当行为。
管控智能体通信
DOCA Tower 是 NVIDIA Sentry 的 AI 安全网关。它基于开源的边缘及服务代理 Envoy 构建,作为智能体流量的透明代理,在智能体与外部环境之间搭建了一层双向检查机制。
智能体的网络流量通过直接的网络 I/O 路径抵达 BlueField-4,从而绕开了宿主操作系统/虚拟机的数据包处理。由于 BlueField-4 位于访问模型及外部世界的唯一路径上,NVIDIA Sentry 能够全权管控智能体的所有网络通信。
通过协同使用 DOCA Flow 和 DOCA Tower,系统可以精细控制智能体的网络访问边界,将其限制在获批的资源范围内。DOCA Flow 在 BlueField-4 的硅片层面上加速实现,为每个智能体提供第四层防火墙。该防火墙会阻断通往未授权目的地的连接,并将允许的流量转发给 DOCA Tower,以进行第七层(应用层)检查、授权及额外安全校验。
DOCA Tower 作为透明代理,利用内置的片上 TLS 加速功能执行传输层安全(TLS)终结。对于配置为需检查的连接,它会解密经第四层防火墙放行的智能体流量,从而对其通信进行检查和控制。
NVIDIA Sentry 采用开源策略引擎 Open Policy Agent(OPA)来评估访问请求是否符合既定策略。OPA 使用 Rego——一种专为评估复杂层次化数据结构而设计的声明式领域特定语言。OPA 在本地内存中运行,根据策略复杂度和配置不同,评估请求的速度可低于毫秒。 DOCA Tower 兼容 OpenShell 策略,借助 OPA 将网络访问策略和运行时控制扩展到 BlueField-4 及底层基础设施。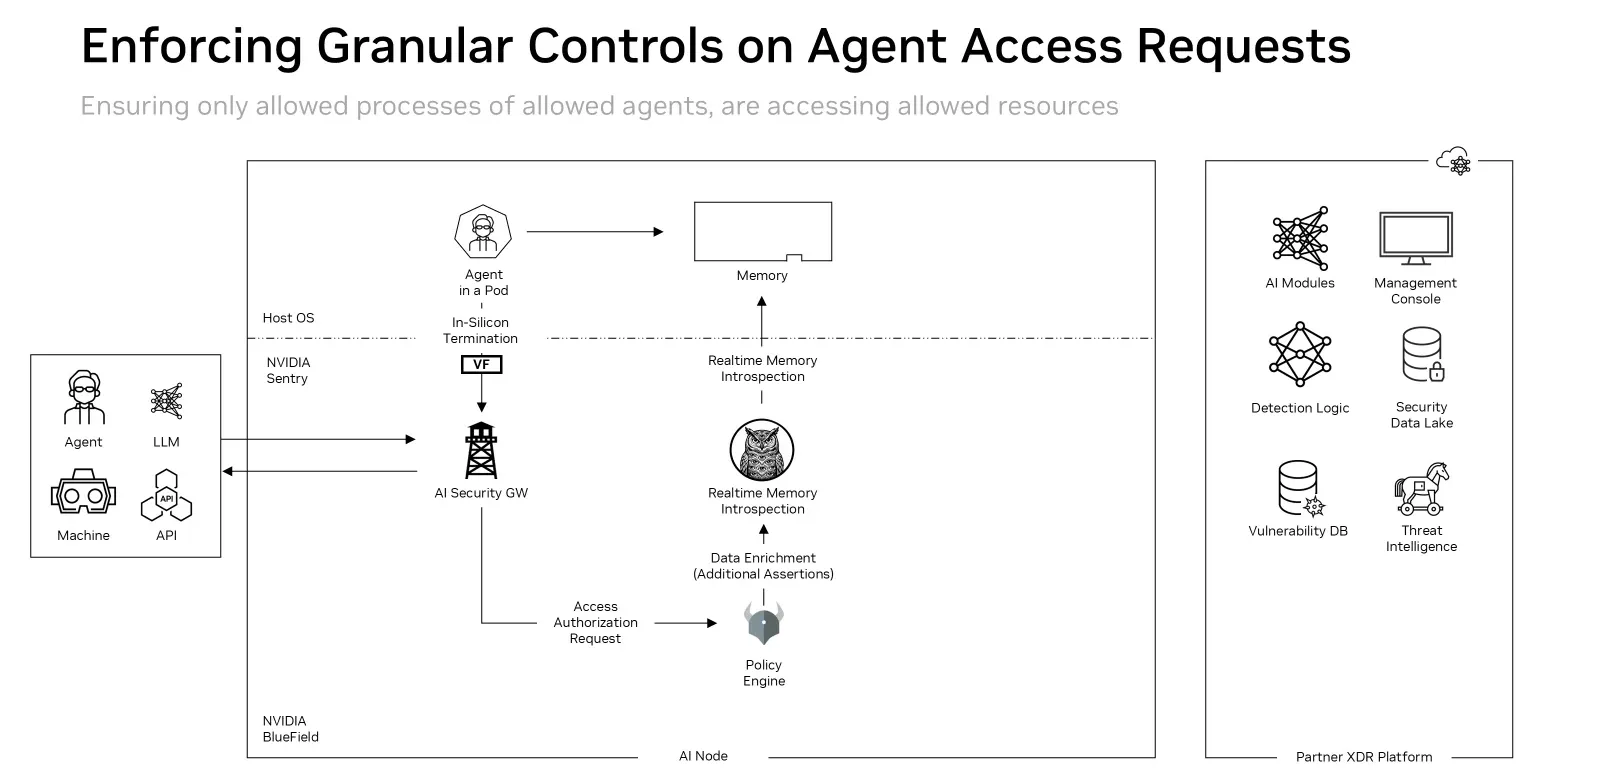
结合运行时上下文执行 agent 访问策略
Agent 的网络通信仅提供评估其安全性和完整性所需信息的一部分。深入了解 agent 的执行环境,可为评估超越传统资源访问策略的请求提供额外上下文。 DOCA Argus 提供对 agent 执行环境和运行状态的实时可见性,为 NVIDIA Sentry 的访问请求评估补充更多背景信息。 它通过实时内存内省技术,分析宿主易失性内存的选定区域,从而获取系统运行状态的独立证据。DOCA Argus 独立于主机运行,在 BlueField-4 上分析主机内存,无需在主机上部署任何 agent。这种无 agent 的设计既提供了独立的运行时可见性,又不占用主机算力。由于运行在主机之外、自己的隔离信任域中,即使主机被攻破,DOCA Argus 也不受主机软件影响。
DOCA Argus 实时映射执行环境——例如将容器对应到各自的 pod、将沙箱对应到 microVM——并识别每个环境中正在运行的进程及其属性。它还会映射进程与线程之间的关系,以及文件访问、网络连接、加载的库、CPU、GPU、内存等系统资源的相关信息。DOCA Argus 通过关联的哈希值来追踪容器、进程和加载的库。
借助这些运行时上下文,NVIDIA Sentry 可以将 agent 的访问请求关联到背后的进程和执行环境,从而在执行策略时同时考虑所请求的操作本身,以及发起请求的 agent 的安全性与完整性。
利用运行时上下文评估 agent 访问
NVIDIA Sentry 将来自 DOCA Tower 的网络连接信息与来自 DOCA Argus 的运行时上下文相关联,以评估访问请求。NVIDIA Sentry 利用这些上下文,基于 DOCA Argus 提供的额外属性和断言来执行策略。同时,它还会用运行时上下文丰富 agent 活动的防篡改记录,减少下游关联分析的工作量。
图 1 展示了这些检查的工作方式。DOCA Tower 用策略引擎将网络连接与发起它的 agent 进程、进程属性及其所属容器关联起来。例如,网络访问策略可以要求容器的哈希值必须匹配已批准的容器哈希列表,还可以要求发起进程(以哈希标识)出现在该容器的软件物料清单(SBOM)中、具有发起网络连接的权限,并使用已批准的执行路径和命令行参数。随后,DOCA Tower 检查策略是否允许该访问请求——例如访问某个 API,以及执行所请求操作的权限。
NVIDIA Sentry 利用 DOCA Argus 的实时观测与告警,持续评估 AI 智能体的安全性。潜在的警示信号包括:执行未获批准的工具;使用 ptrace 攻击其他进程或生成旨在攻击智能体的进程;暗示数据泄露的异常出站流量;未授权的文件访问或变更;CPU 使用率激增;向临时文件夹写入过多数据;以及大规模文件删除。一旦 NVIDIA Sentry 检测到任何异常偏差,即可请求毫秒级的片内遏制机制介入。
将管控扩展至智能体交互
智能体安全策略需同时规范沙箱的出站流量与入站响应。请求可能泄露敏感信息或触发未授权操作;响应则可能引入恶意指令或其他内容,导致智能体偏离既定目标。
NVIDIA Sentry 借助 DOCA Tower 的可扩展检查能力,对请求和响应实施管控。这些管控措施包括:
- 对智能体通信实施 IP、URL 及协议层面的限制。
- 捕获智能体请求、响应及数据流的防篡改记录,用于行为分析与取证调查。
- 管控智能体间(A2A)及模型上下文协议(MCP)流量。
- 检测并隐藏个人身份信息(PII)及秘密数据,包括 API 密钥、令牌和密码。
- 识别并拦截政策禁止的内容。
NVIDIA Sentry 在智能体整个会话期间评估受检的请求和响应,并在智能体访问模型、工具、API 及服务时动态应用安全策略。
使用专用模型评估智能体行为
NVIDIA Sentry 集成专用 AI 模型,通过工具调用和可用的推理轨迹分析智能体通信并分类其行为。这些模型在本地或远程的专用 GPU 加速系统上运行。分类器用于评估智能体行为是否符合其设计初衷,还是出现了行为漂移。
模型支持对智能体通信进行带内(inline)或带外(out-of-band)分类。带内分类可在潜在有害内容到达目的地之前触发拦截;带外分类则可在检测到智能体行为异常后触发相应的处置动作。
防篡改的活动记录与检测结果为后续的事件调查提供了取证证据。
智能体通信需要持续分类以检测异常行为。DOCA Argus 通过与持续分析智能体运行环境相补充,来评估其运行时安全性和行为模式。
NVIDIA Sentry 无需智能体或宿主软件配合,即可在毫秒级时间内通过 BlueField-4 的片内强制机制将智能体隔离和封锁。
这些独立控制措施在软件边界失效时尤为重要。即使智能体突破了沙箱,由于 NVIDIA Sentry 运行在 BlueField-4 的独立信任域中,其监控与强制能力依然不受影响。
企业级安全平台还可以利用 NVIDIA Sentry 的遥测数据关联检测事件并请求响应操作。保留的防护记录会保存触发强制执行的观测活动及策略上下文,以便后续审查。
将智能体身份纳入访问决策
安全控制必须将智能体身份与其权限及所请求的操作关联起来。NVIDIA Sentry 在应用层策略评估中利用这一身份上下文。DOCA Tower 与 SPIFFE/SPIRE 集成以支持可验证的工作负载身份,并支持与合作伙伴身份系统的对接。
身份决定了请求的发起者。授权策略决定了该身份可以访问哪些资源以及允许执行哪些操作。运行时证据则提供了与请求相关联的执行环境背景信息。
这一方法将身份与运行时安全结合。如果智能体的行为或完整性发生变化,NVIDIA Sentry 可在评估后续访问请求时利用该上下文,并应用组织定义的策略。
保留智能体活动的可信记录
即使智能体逃逸了沙箱或篡改了基于主机的日志,安全团队在事件调查中仍需证据支持。
NVIDIA Sentry 借助 BlueField-4 的独立信任域,生成经过认证的遥测数据和防篡改记录。DOCA Tower 在 agent 和主机软件无法触及的范围之外记录被检查的通信和策略决策,DOCA Argus 则提供独立观测到的运行时信号。
agent 在自身环境内篡改日志,却无法对 BlueField-4 上保存的受保护记录做同样的改动。
认证机制为遥测的来源和完整性提供了可验证的证据。安全团队可以利用这些记录还原观察到的交互、审查执行决策,并支撑审计工作。
NVIDIA Sentry 可以把这些遥测数据提供给企业安全平台,例如 XDR、SIEM 平台和安全数据湖,将 agent 行为与更广泛的威胁情报、检测逻辑和事件响应流程衔接起来。
借助企业安全能力扩展 NVIDIA Sentry
NVIDIA Sentry 让开发者和网络安全厂商能够通过 DOCA 库和微服务来扩展监控、治理和执行能力。
DOCA Tower 利用 Envoy 的可扩展性,合作伙伴可以直接移植现有插件,或在 BlueField 上开发新插件。这为在应用层路径中集成访问控制、内容检查、遥测和专用检测逻辑提供了熟悉的基础。
NVIDIA 计划发布核心插件以加速开发,其中包括一个暴露 agent 通信的插件,可用于进一步分析可用的推理轨迹。
合作伙伴可以将这些能力与自有的身份服务、AI 分类器、威胁情报和安全运营平台相结合。NVIDIA Sentry 提供独立的运行时可见性和基础设施层面的执行,而对接的平台则补充企业上下文,协同开展调查和响应。
为 AI agent 构建分层防护
规模化部署 agentic AI,需要在整个执行过程中持续掌握 agent 能访问什么、能做什么,并加以控制。NVIDIA Sentry 将这种控制能力置于独立的基础设施域中,通过 DOCA Tower 做应用层检查,由 DOCA Argus 提供运行时证据和可见性,并在 BlueField-4 芯片层面完成执行。
除了 NVIDIA OpenShell,NVIDIA Sentry 将防护范围从软件执行边界拓展至硬件隔离的安全层面。它让安全团队能够综合评估 Agent 的身份、权限、交互及运行时完整性,并在行为越过既定边界时采取应对措施。
开发者和网络安全团队可借助 NVIDIA DOCA 开始探索这些基础功能。现有的库和微服务(包括 DOCA Argus、DOCA Flow 和 OVS-DOCA)为实验带外可观测性和基础设施强制执行提供了起点,为明年年初 NVIDIA Sentry 正式可用做好铺垫。