
vercel 24天前 · 2026-10-16 14:46:38 · 14 阅读
Vercel Connect 新增企业托管授权功能
Vercel Connect 现已在公共测试版中支持 企业托管授权(Enterprise-Managed Authorization,简称 EMA)。您的应用和智能体可以代表已登录用户访问受支持的服务,而无需针对每个服务单独弹出同意提示。
访问机制如下:
管理员管控访问:管理员可通过身份提供商授予或撤销对受支持服务的访问权限。
企业账户登录:用户通过兼容的身份提供商(如 Okta)使用企业账号登录您的应用。
作用域限定令牌:您的应用只需请求所需的作用域(scopes),Connect 会自动处理令牌交换、缓存及刷新。访问权限严格限制在已批准的作用域及用户现有的服务权限范围内。
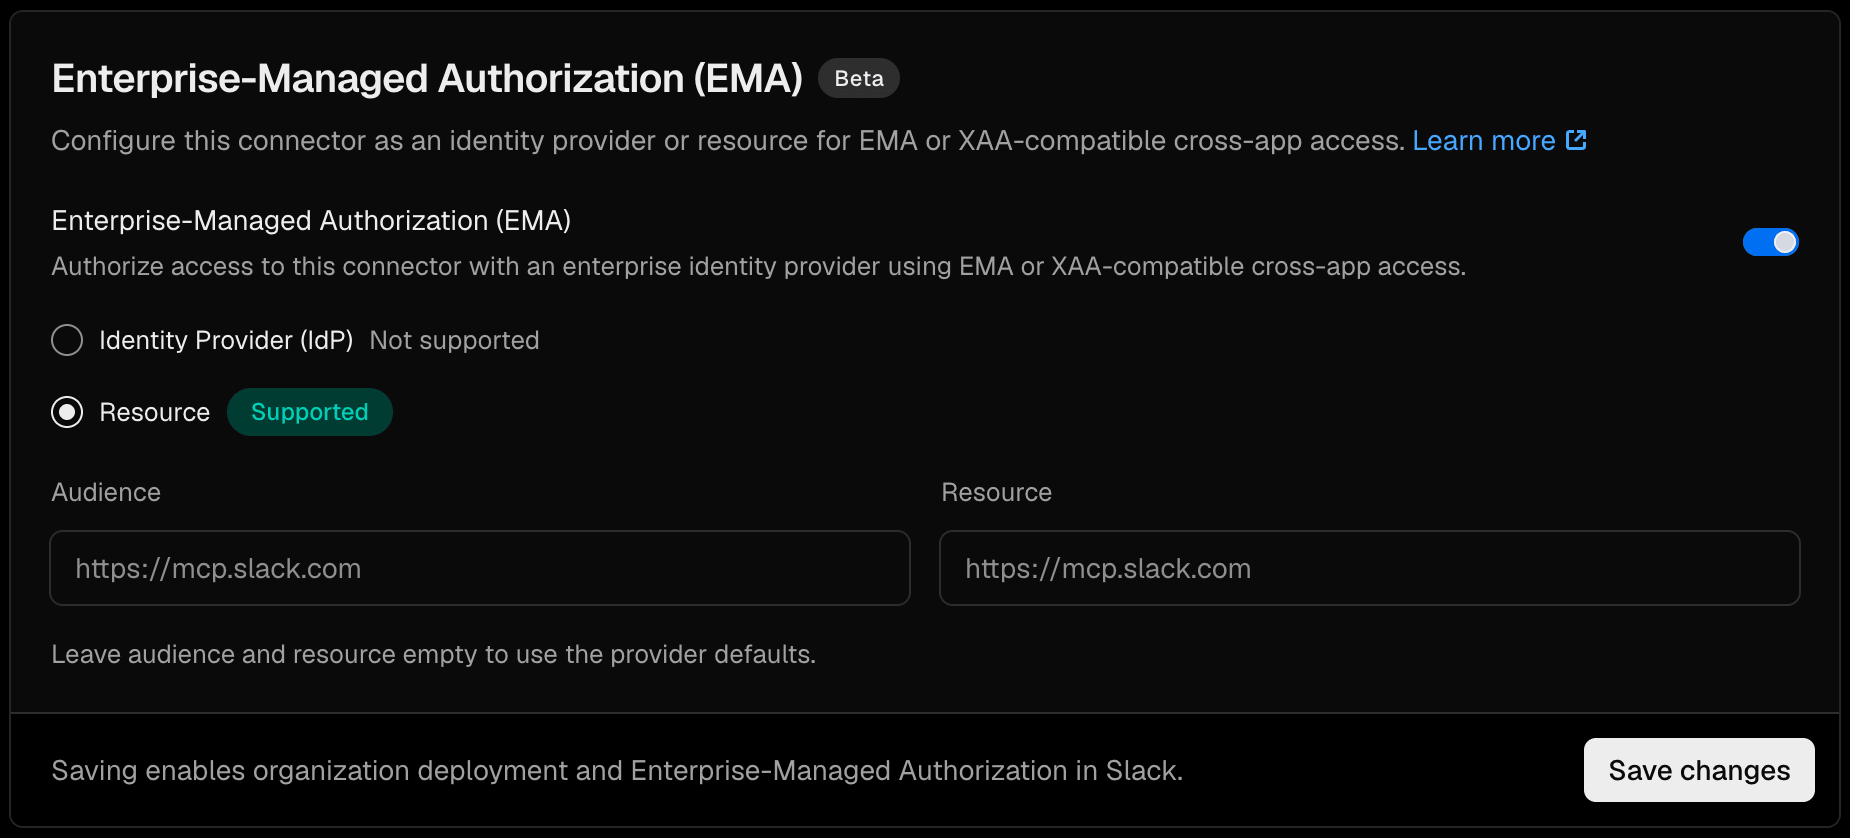

如果您的应用使用 Vercel Passport,即可基于当前登录用户的身份,请求 Slack 模型上下文协议(MCP)服务器 的令牌:
1import 'server-only';2import { getToken } from '@vercel/connect';3import { requireIdentity } from '@vercel/passport';4export async function getResourceToken(scopes: string[]) {5 const identity = await requireIdentity();6 return getToken('oauth/resource', { subject: identity, scopes });7}结合 Passport 身份调用支持 EMA 的 getToken 方法
Connect 支持 Cross-App Access(XAA),包括通过 EMA 用于 MCP 授权。按照 Vercel Connect EMA 设置指南配置你的身份提供商和服务,并在对应的 Connect 连接器上启用 EMA。
原始来源: vercel