Vercel 企业版
企业内部的 AI 采用正在迅猛增长,并逐步突破工程师圈层,向更广的业务领域渗透。
过去三个月里,企业客户在 AI Gateway 上的 Token 用量翻了四倍。此外,OpenAI 近期报告显示,从 2025 年 8 月到 2026 年 6 月,Codex 的非开发者用户数量增长了 189 倍。
我们将这些构建者称为“公民开发者”。他们比任何人都更了解自己负责的业务板块,借助 AI,他们能够开发出所需软件,从而加速项目交付,提供更优质的客户体验。
软件开发从未如此便捷,但这同时也意味着权限管控与合规治理的难度空前加大。员工正在使用 AI 工具,无论公司是否批准;如果公民开发者通过“Vibe Coding”(凭感觉编程)错误地生成了登录页面,敏感数据就可能泄露到公网。
企业管理层必须找到一种平衡点:让所有人都能参与构建,同时不牺牲安全性与可控性。
复制标题链接企业应用与代理(Agents)
我们在 Vercel 打造了“企业应用与代理”(Enterprise Apps and Agents)来应对这些挑战,并于今年六月向客户开放了使用。它是一个集中式的控制平面,用于治理所有的开发者、应用、代理(Agents)、Token 以及成本支出。
如今,我们正在扩展这一平台的能力:
基于 AWS 的自带云(BYOC)已正式可用。这让您在享受完整 Vercel 开发体验的同时,能将计算资源和数据保留在自己的 AWS 边界内。
通过 Vercel Connect 实现的企业级托管授权正开放公测,允许代理(Agents)通过您的身份提供商(IdP),代表员工访问已连接的服务。
复制标题链接治理企业 AI 的单一控制平面
Enterprise Apps and Agents 为工程师和业务开发人员提供统一的部署平台,并通过现有 IdP 实现集中治理,统一管理访问权限、提供商、模型、数据保留、token 预算、集成和策略。
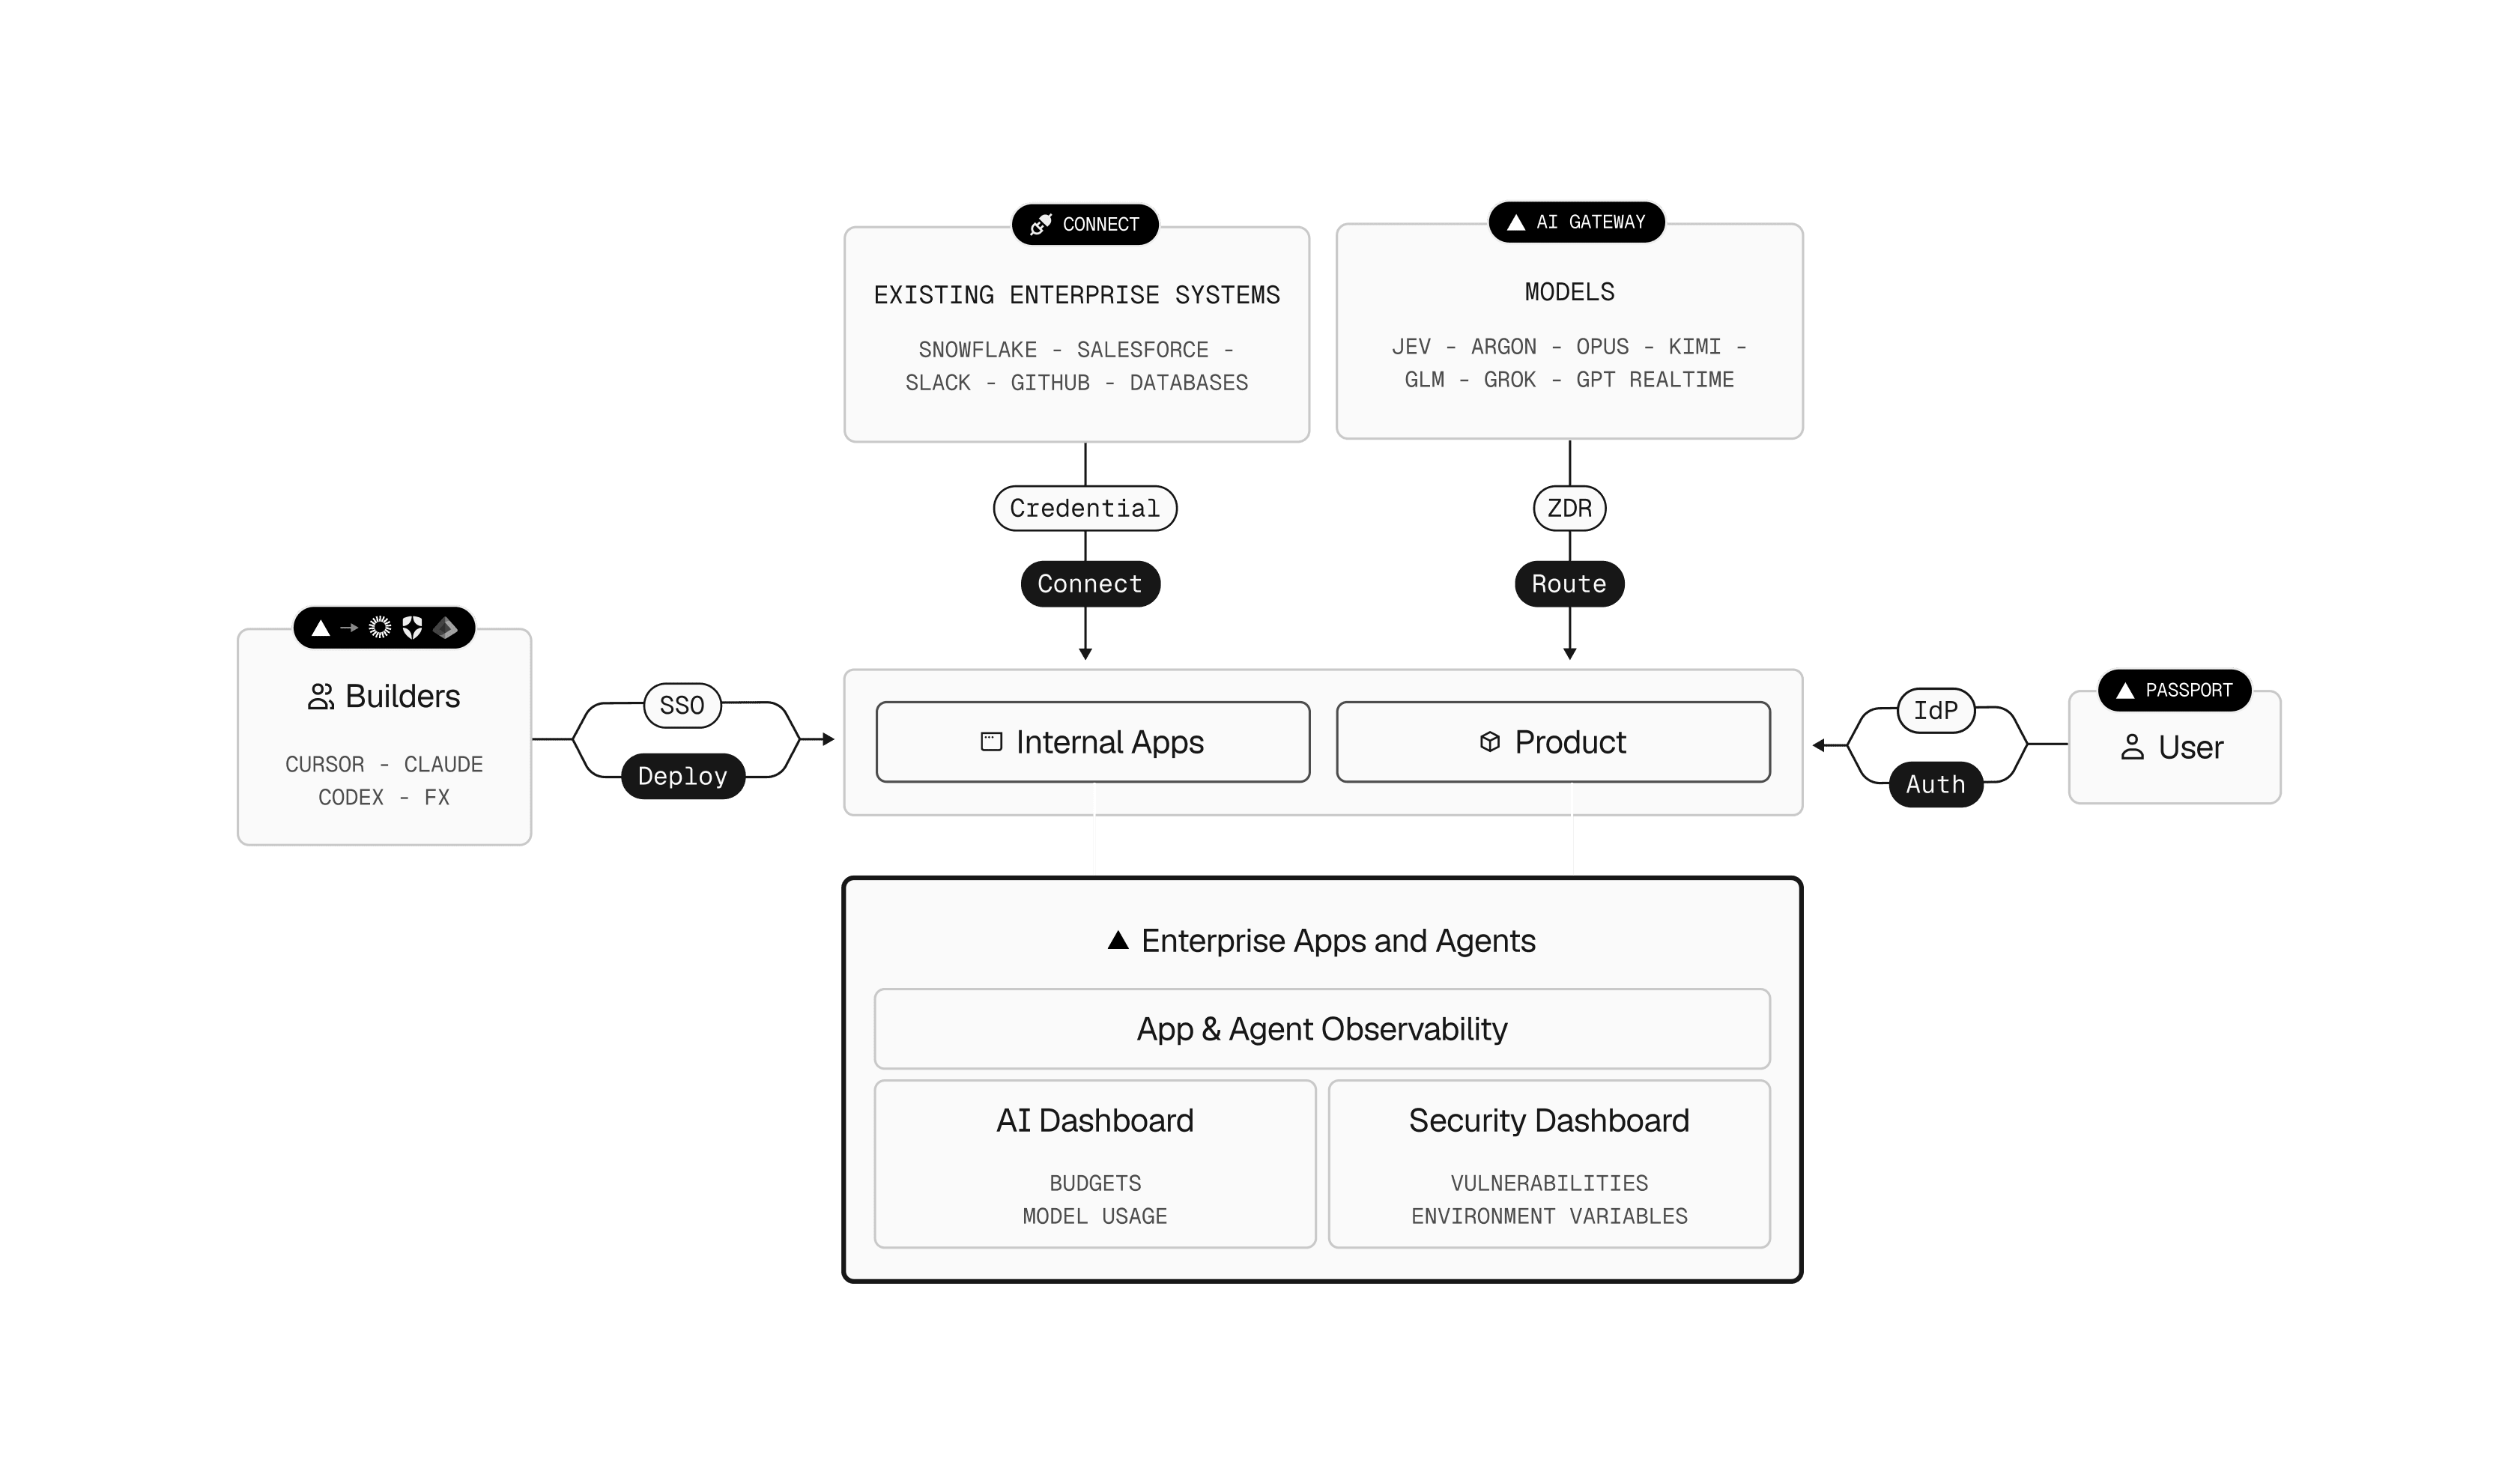
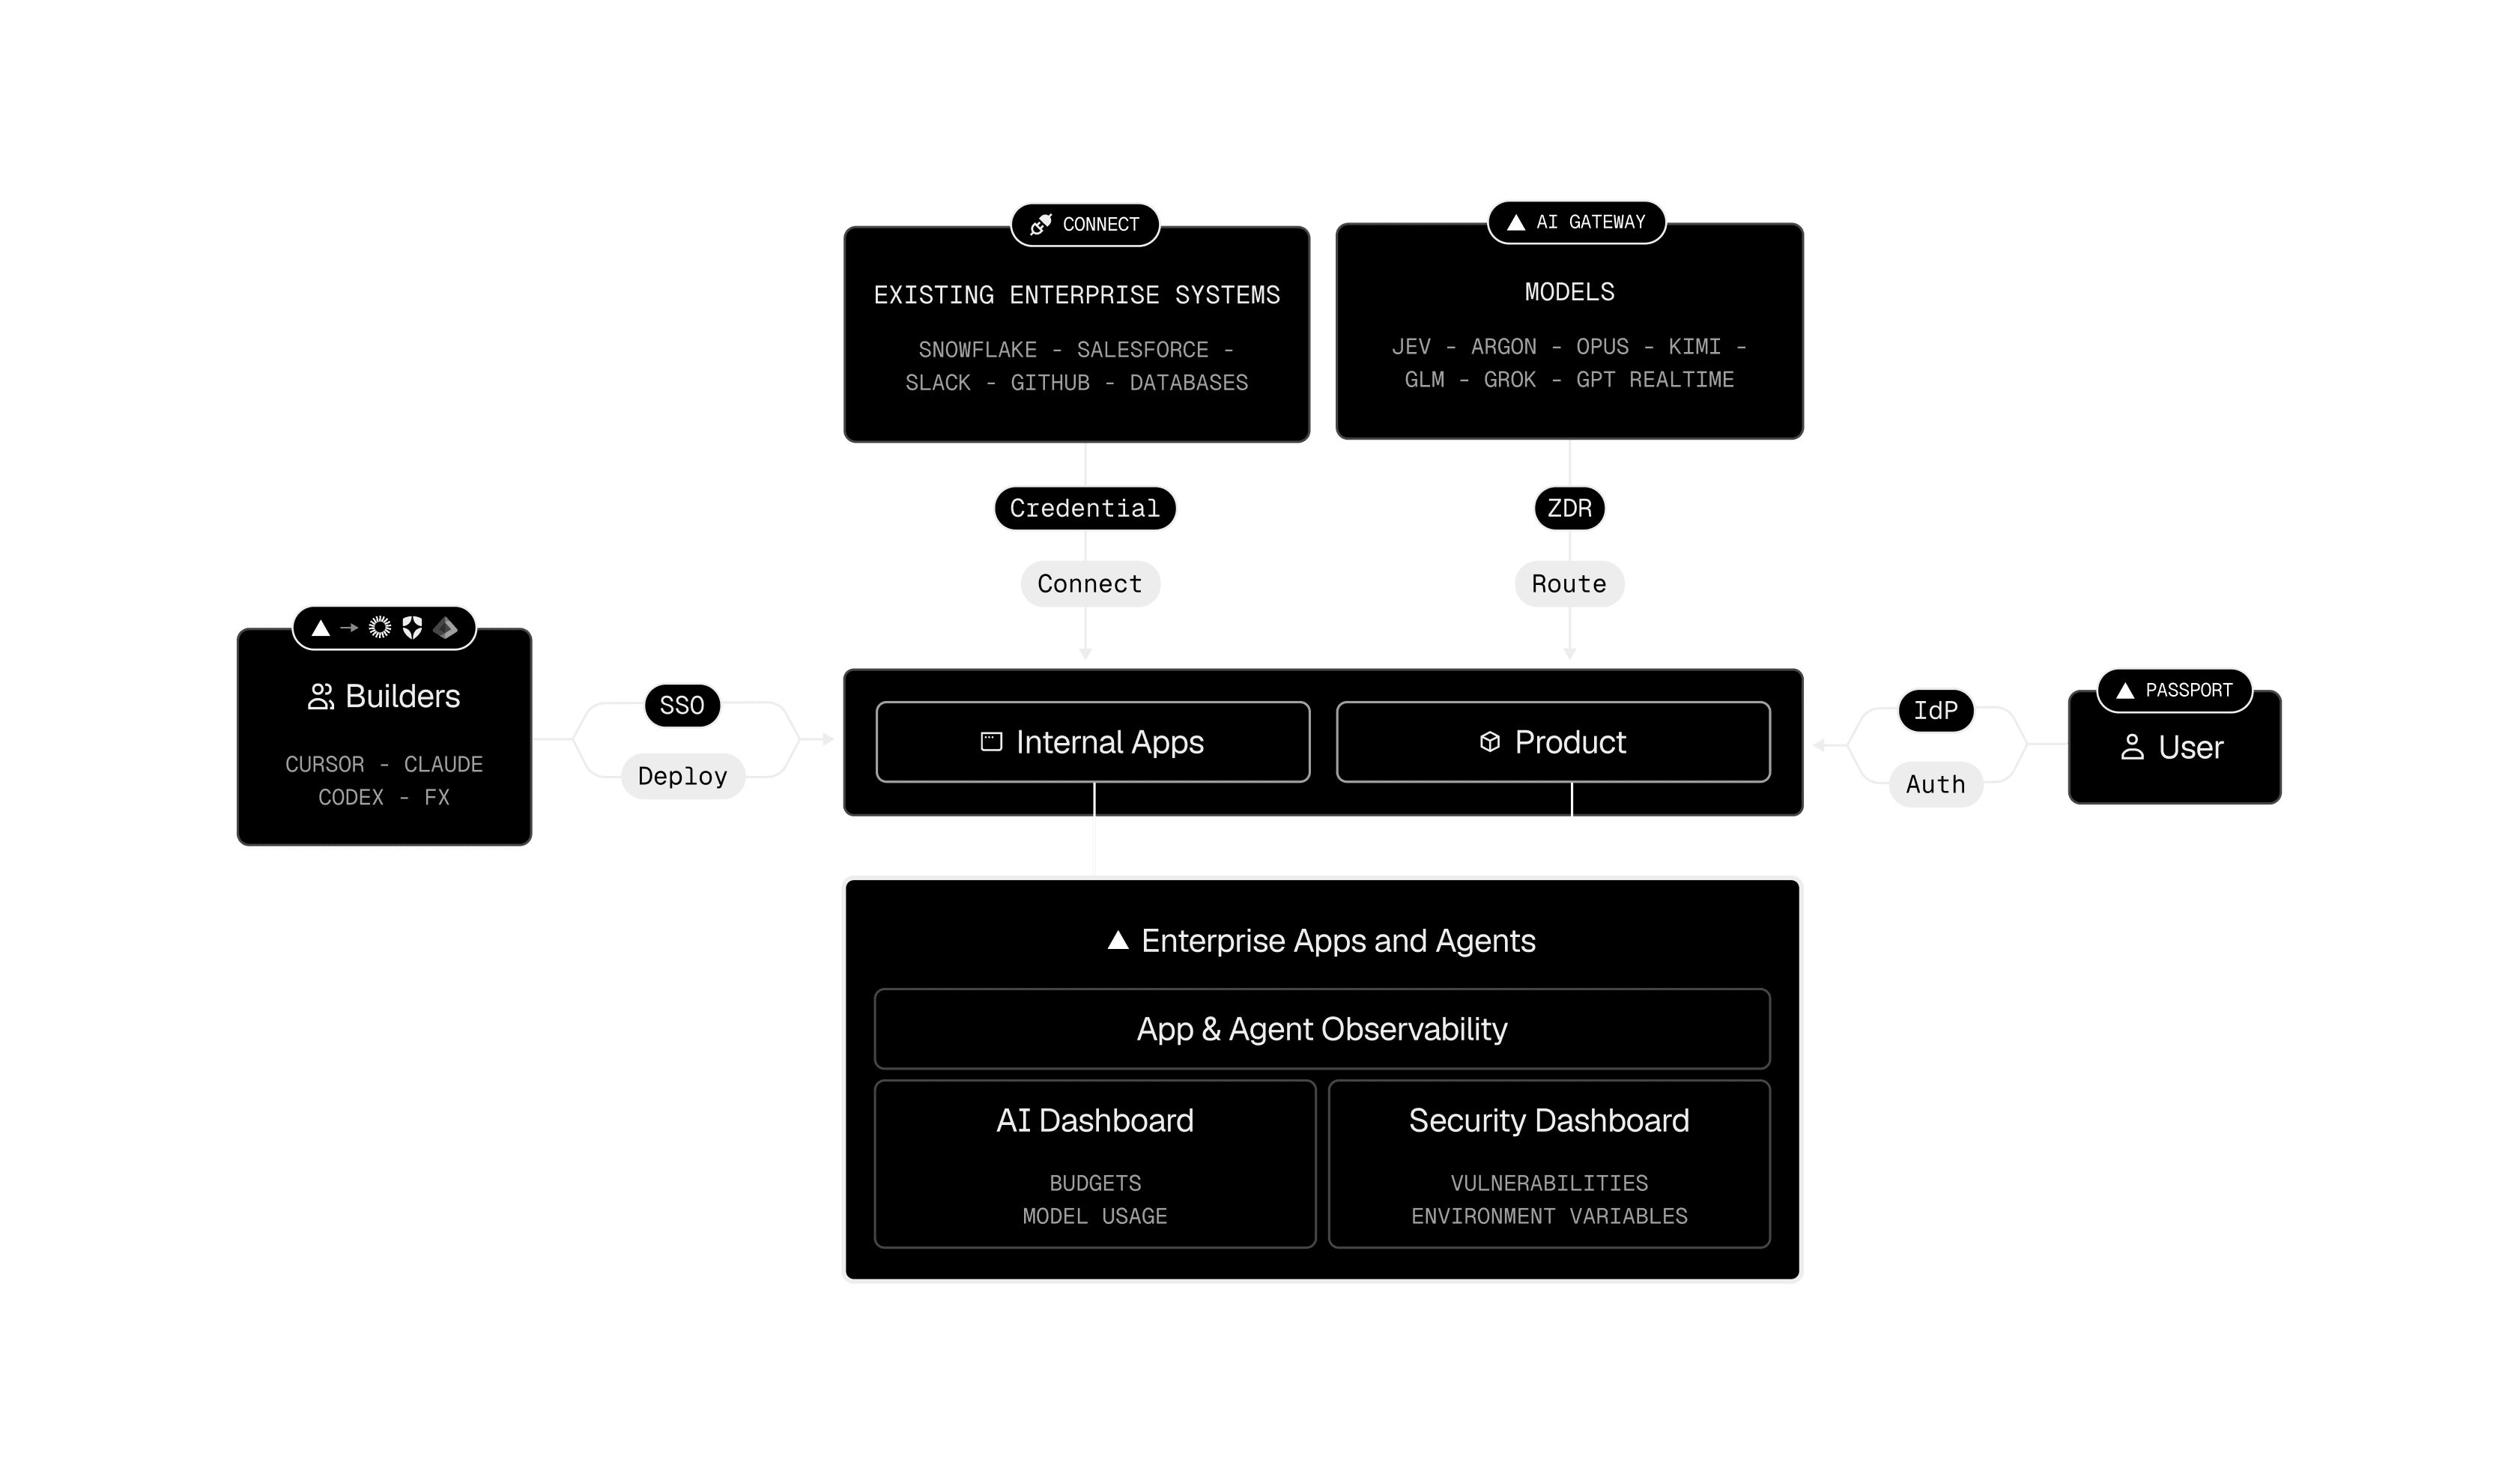
Vercel 将 AI 治理集中化,让公司策略在各个控制域中保持一致地执行。
控制域 | Vercel 控制手段 |
|---|---|
部署治理 | |
访问治理 | |
集成与数据治理 | |
模型与 token 治理 | AI Gateway,包括 仅限美国境内推理 和 预算控制 |
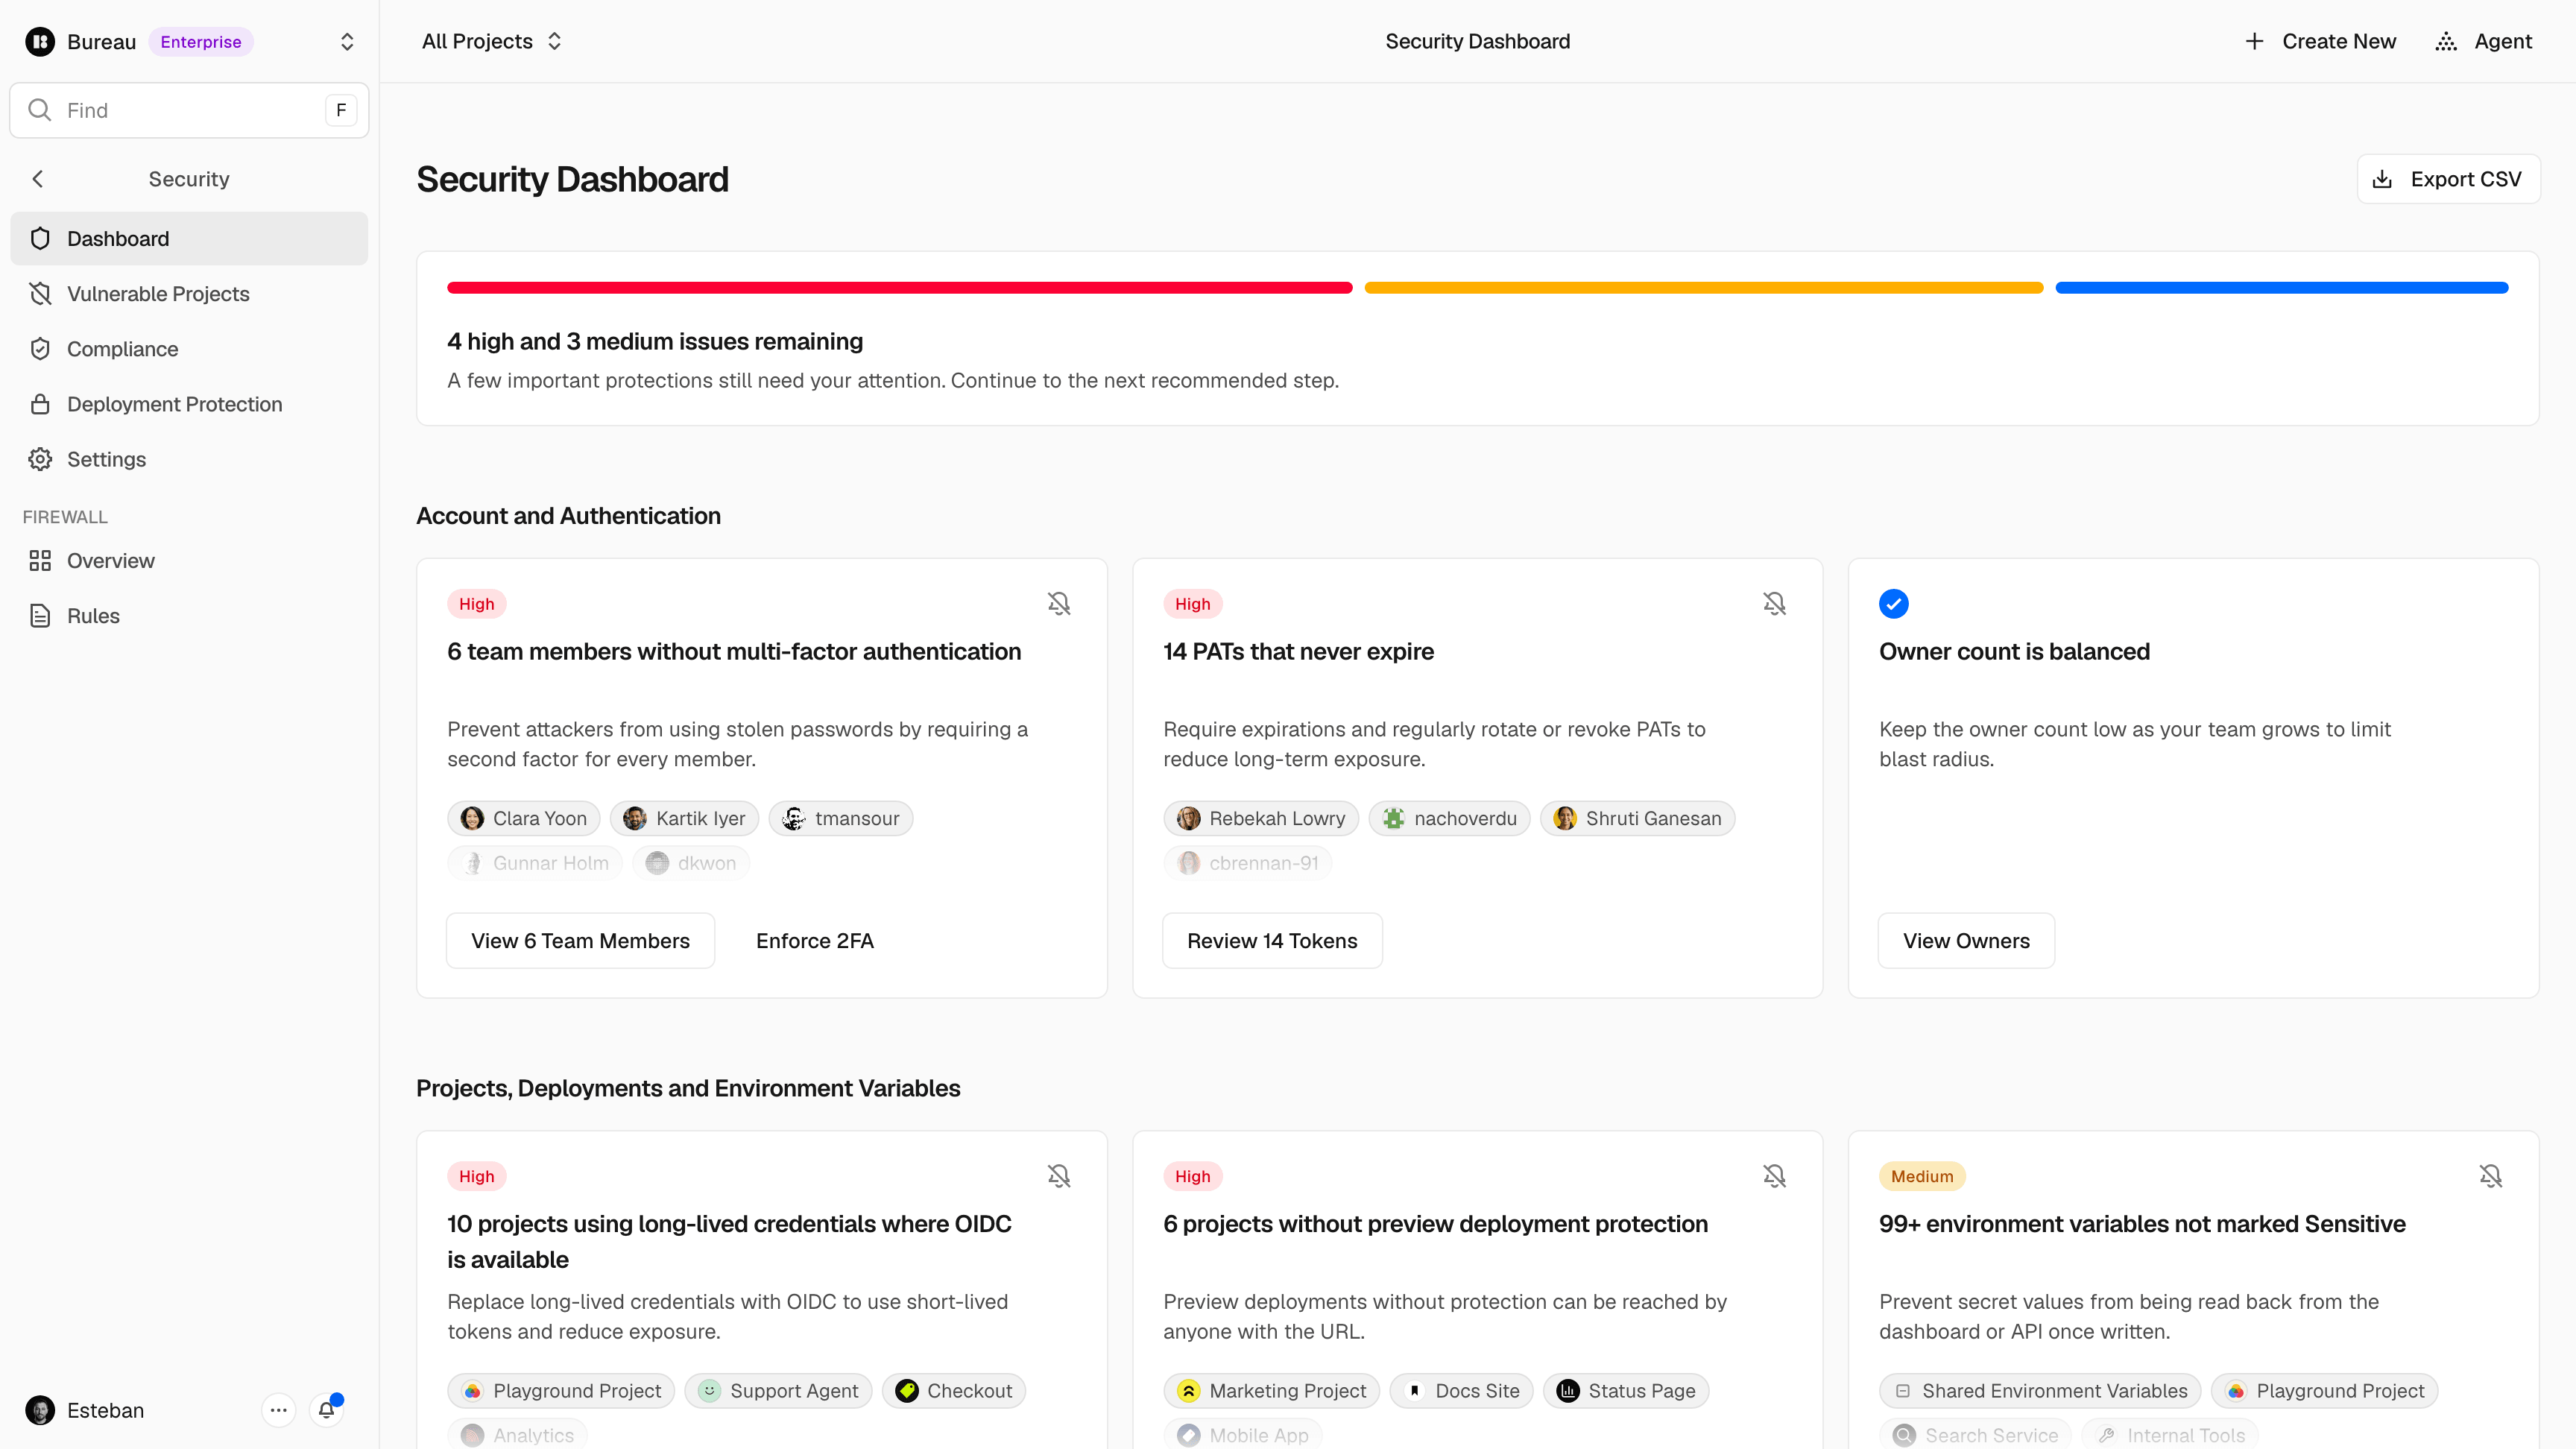
应用和智能体运行在支撑数十亿次生产部署的同一套基础设施上,Vercel 通过 可观测性、分析、审计日志 以及 安全仪表盘,为所有项目提供统一的安全监控和安全监控。
Secure Compute 提供与企业系统的私有连接,而 AWS 上的 BYOC 则允许你的应用函数在你的 AWS 账号中运行,并遵循你的权限和网络控制策略。
复制标题链接部署治理
公民开发者和工程师使用不同的工具。营销人员可能使用 ChatGPT 构建落地页,分析师可能使用 Claude Code 执行查询并构建报告,而工程师可能使用 Codex、OpenCode 或 fx。
无论使用哪种工具,Vercel 都提供单一的部署目标,并连接到现有的身份提供商(IdP),从而控制谁可以创建部署。
复制标题链接Klaviyo 如何构建安全的内部应用平台
在引入 Vercel 之前,Klaviyo 发布一个简单的内部应用需要花费两周时间:向 IT 部门申请、为工程团队开单以及跟进平台团队。他们基于 Enterprise Apps and Agents 构建了内部应用构建平台,现在公司内的任何人只需三分钟即可部署一个想法。在 Vercel 上的头两周,512 名员工部署了 356 个应用。
“Vercel 让我们可以设计护栏,而不是建造高墙。”Mohamed Ali,Klaviyo 高级 AI 架构师负责人
复制标题链接访问治理
控制谁可以部署并不能保护那些进入生产环境的应用、智能体和数据。
在 Vercel 上,你可以将每次部署配置为默认私有,并且通过 Vercel Passport,你可以要求员工在访问内部应用前,先通过你的身份提供商进行身份验证。
复制标题链接集成与数据治理
只有当智能体(Agents)能访问企业的系统数据时,它们才真正有用。但这通常意味着使用那些权限范围广泛、长期存在的环境变量来连接 CRM、数据库、Slack 及其他系统。
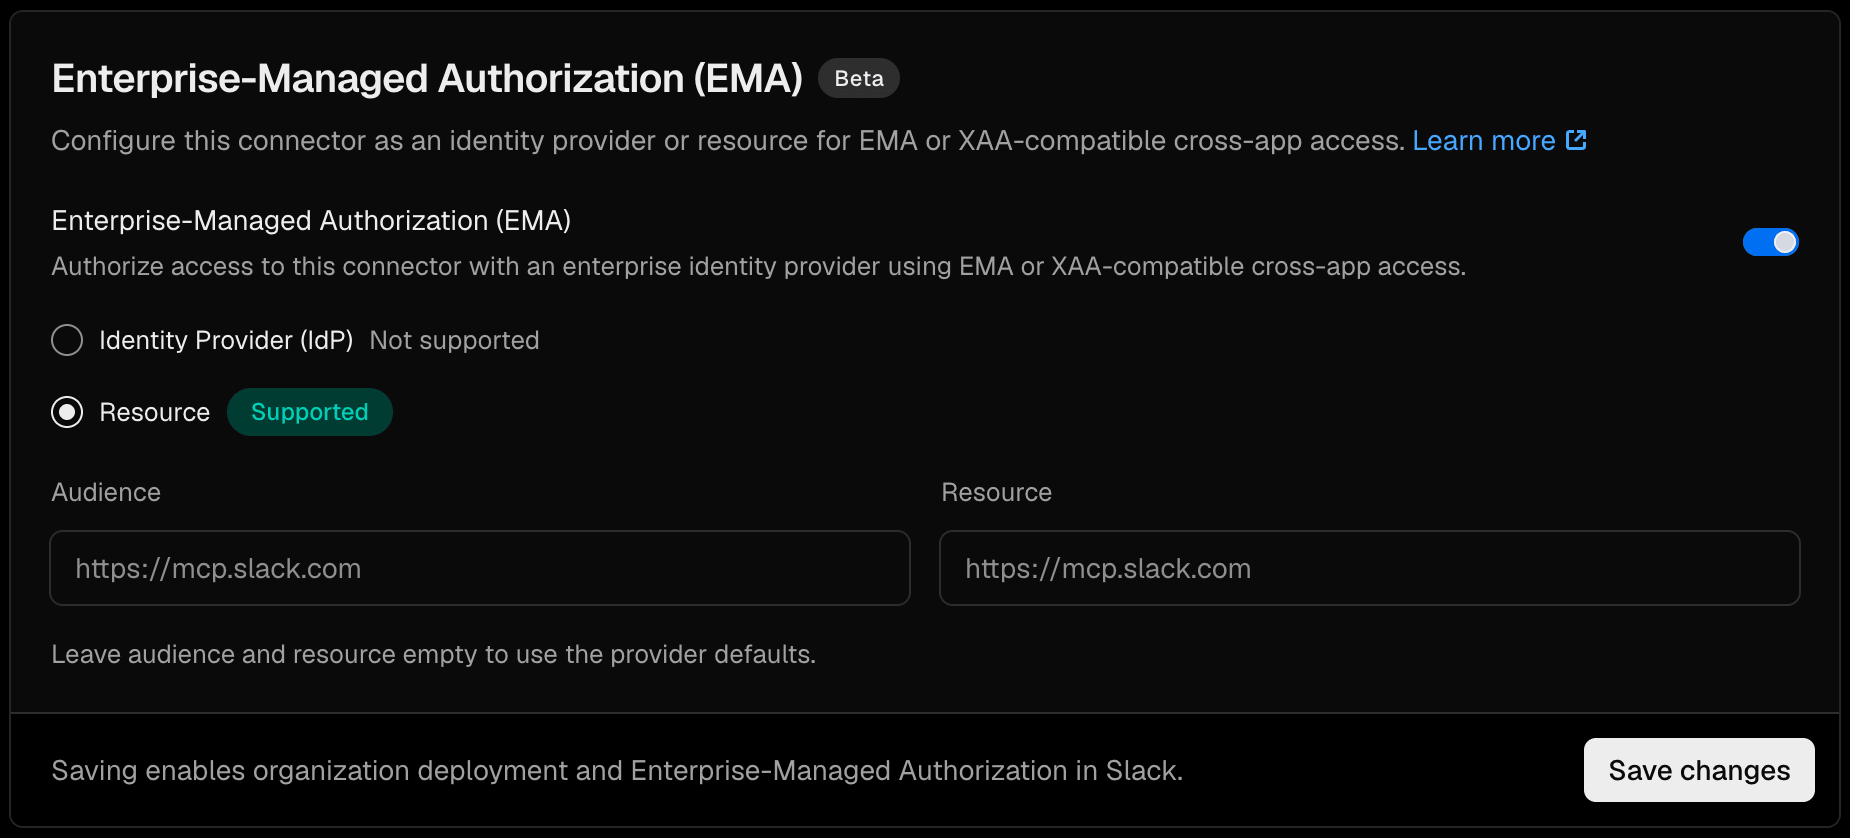
Vercel Connect 实现了带有范围限定访问权限的连接器,并为每个智能体任务生成令牌,确保智能体仅访问完成工作所需的具体上下文。如今,借助企业级授权管理,当员工通过贵公司的 IdP 登录 Vercel 时,智能体即可自动使用已连接的服务,无需额外的授权提示。
Connect 还与 Passport 集成,使单个员工的权限同样适用于集成和数据层。如果某人无法在源系统中查看数据,他们也无法通过应用或智能体访问这些数据。
复制标题链接模型与令牌治理
使用 Vercel AI Gateway 的典型企业平均跨 17 个不同模型进行路由。如果没有模型路由器,这将需要与多个独立的提供商集成,并在不同平台上分散管理 API 密钥和预算。
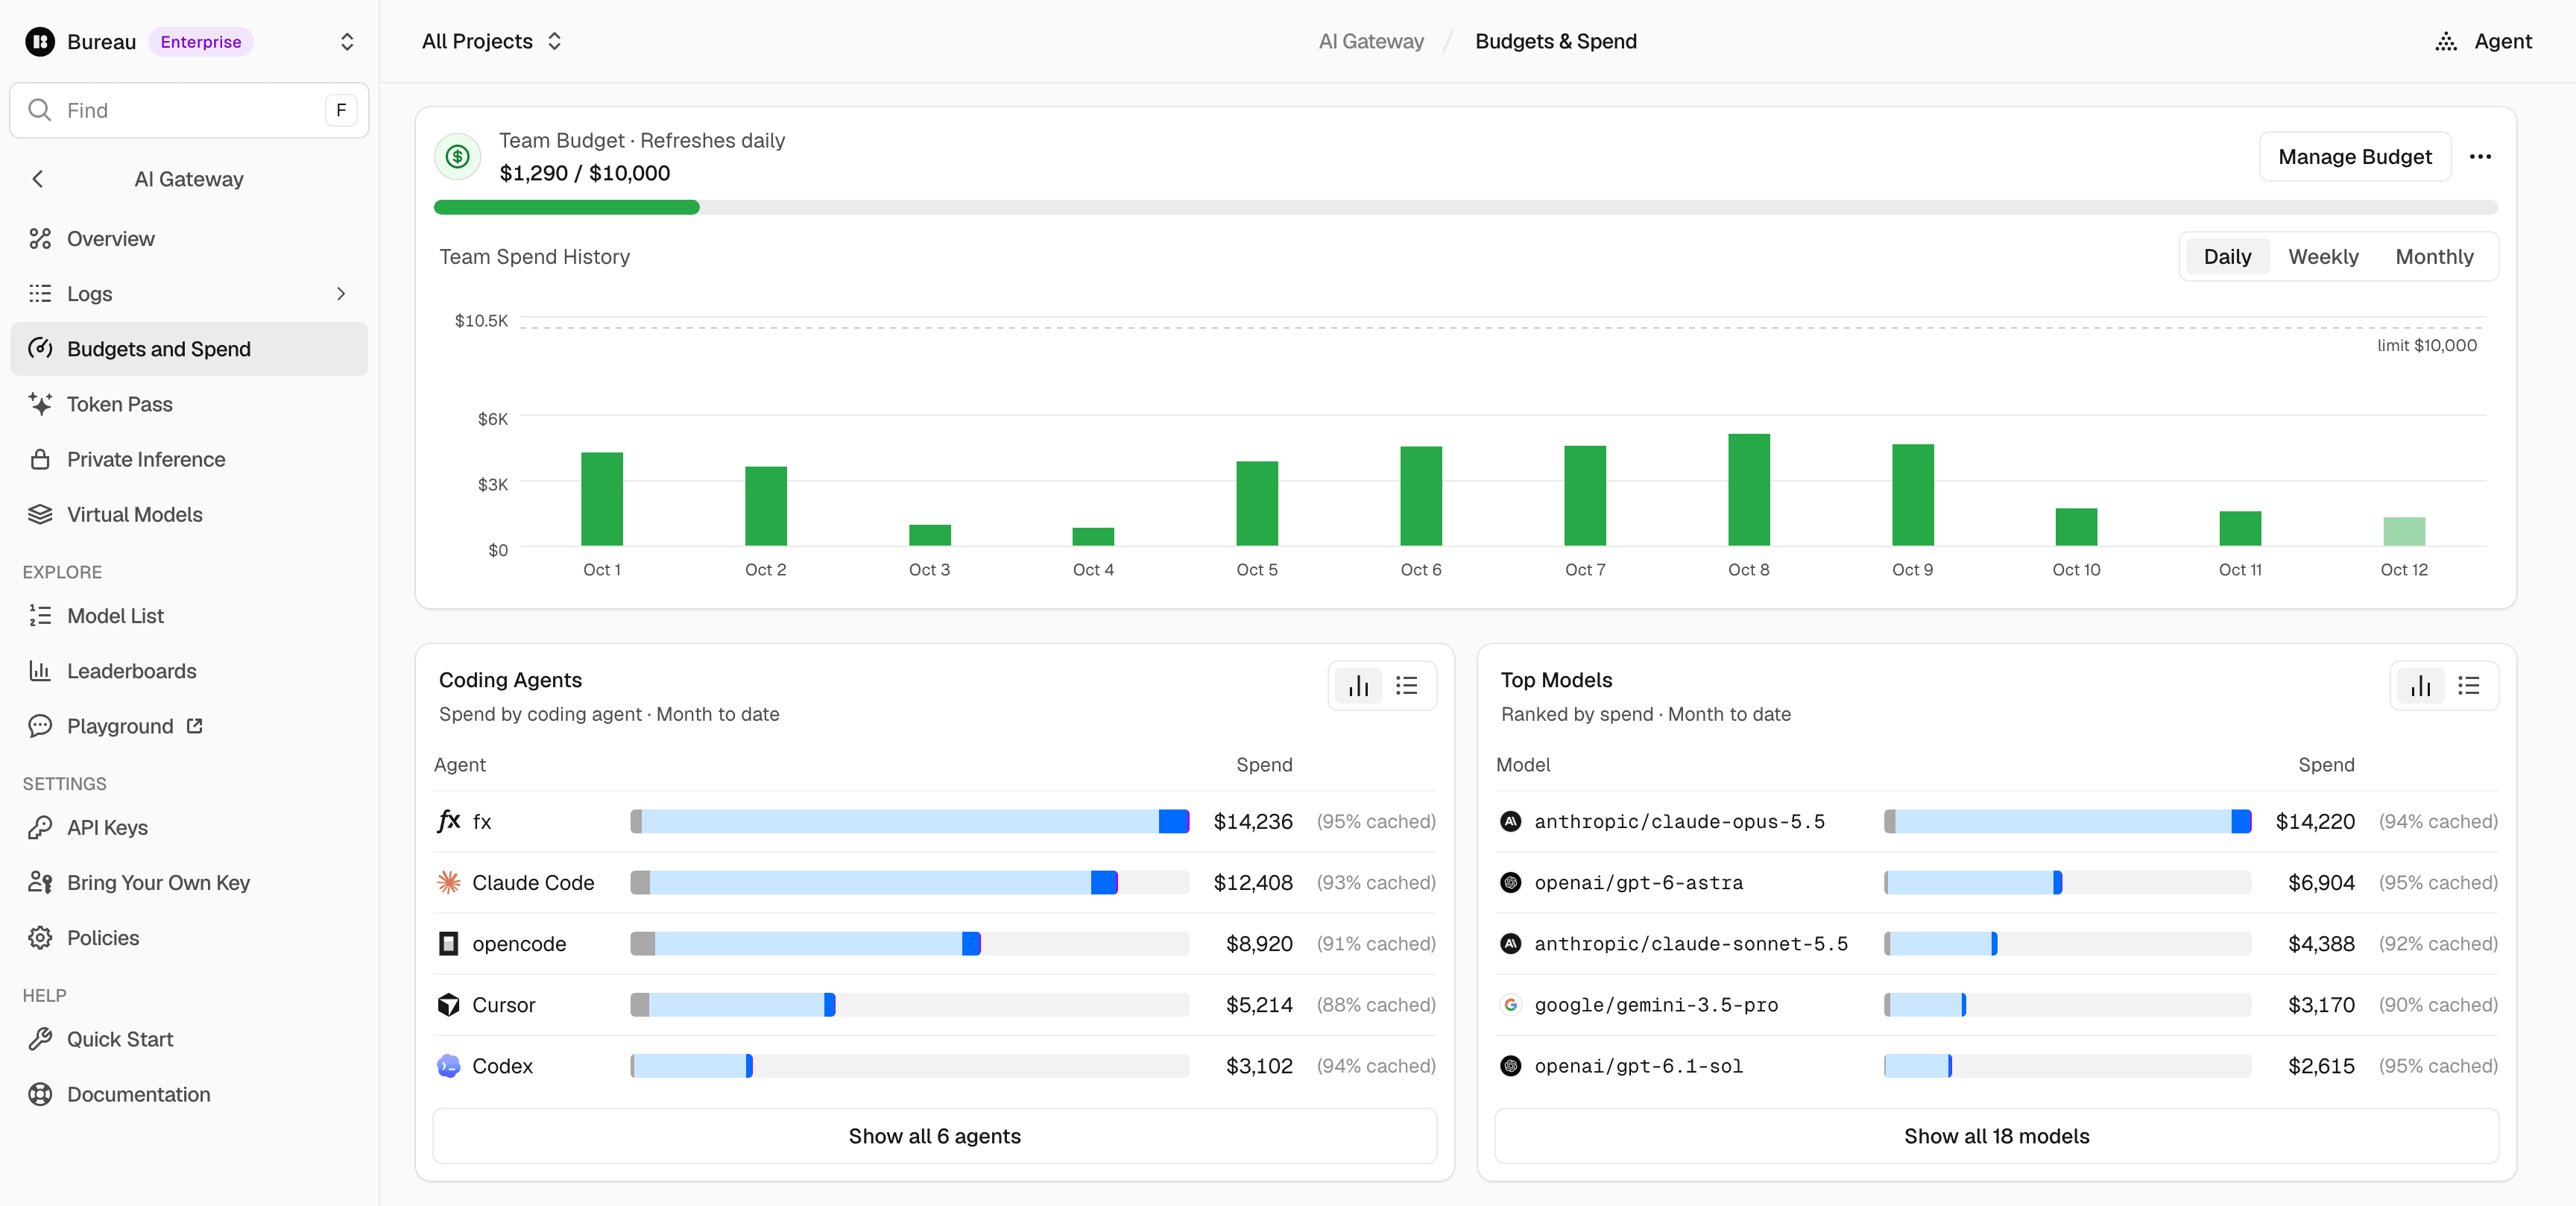
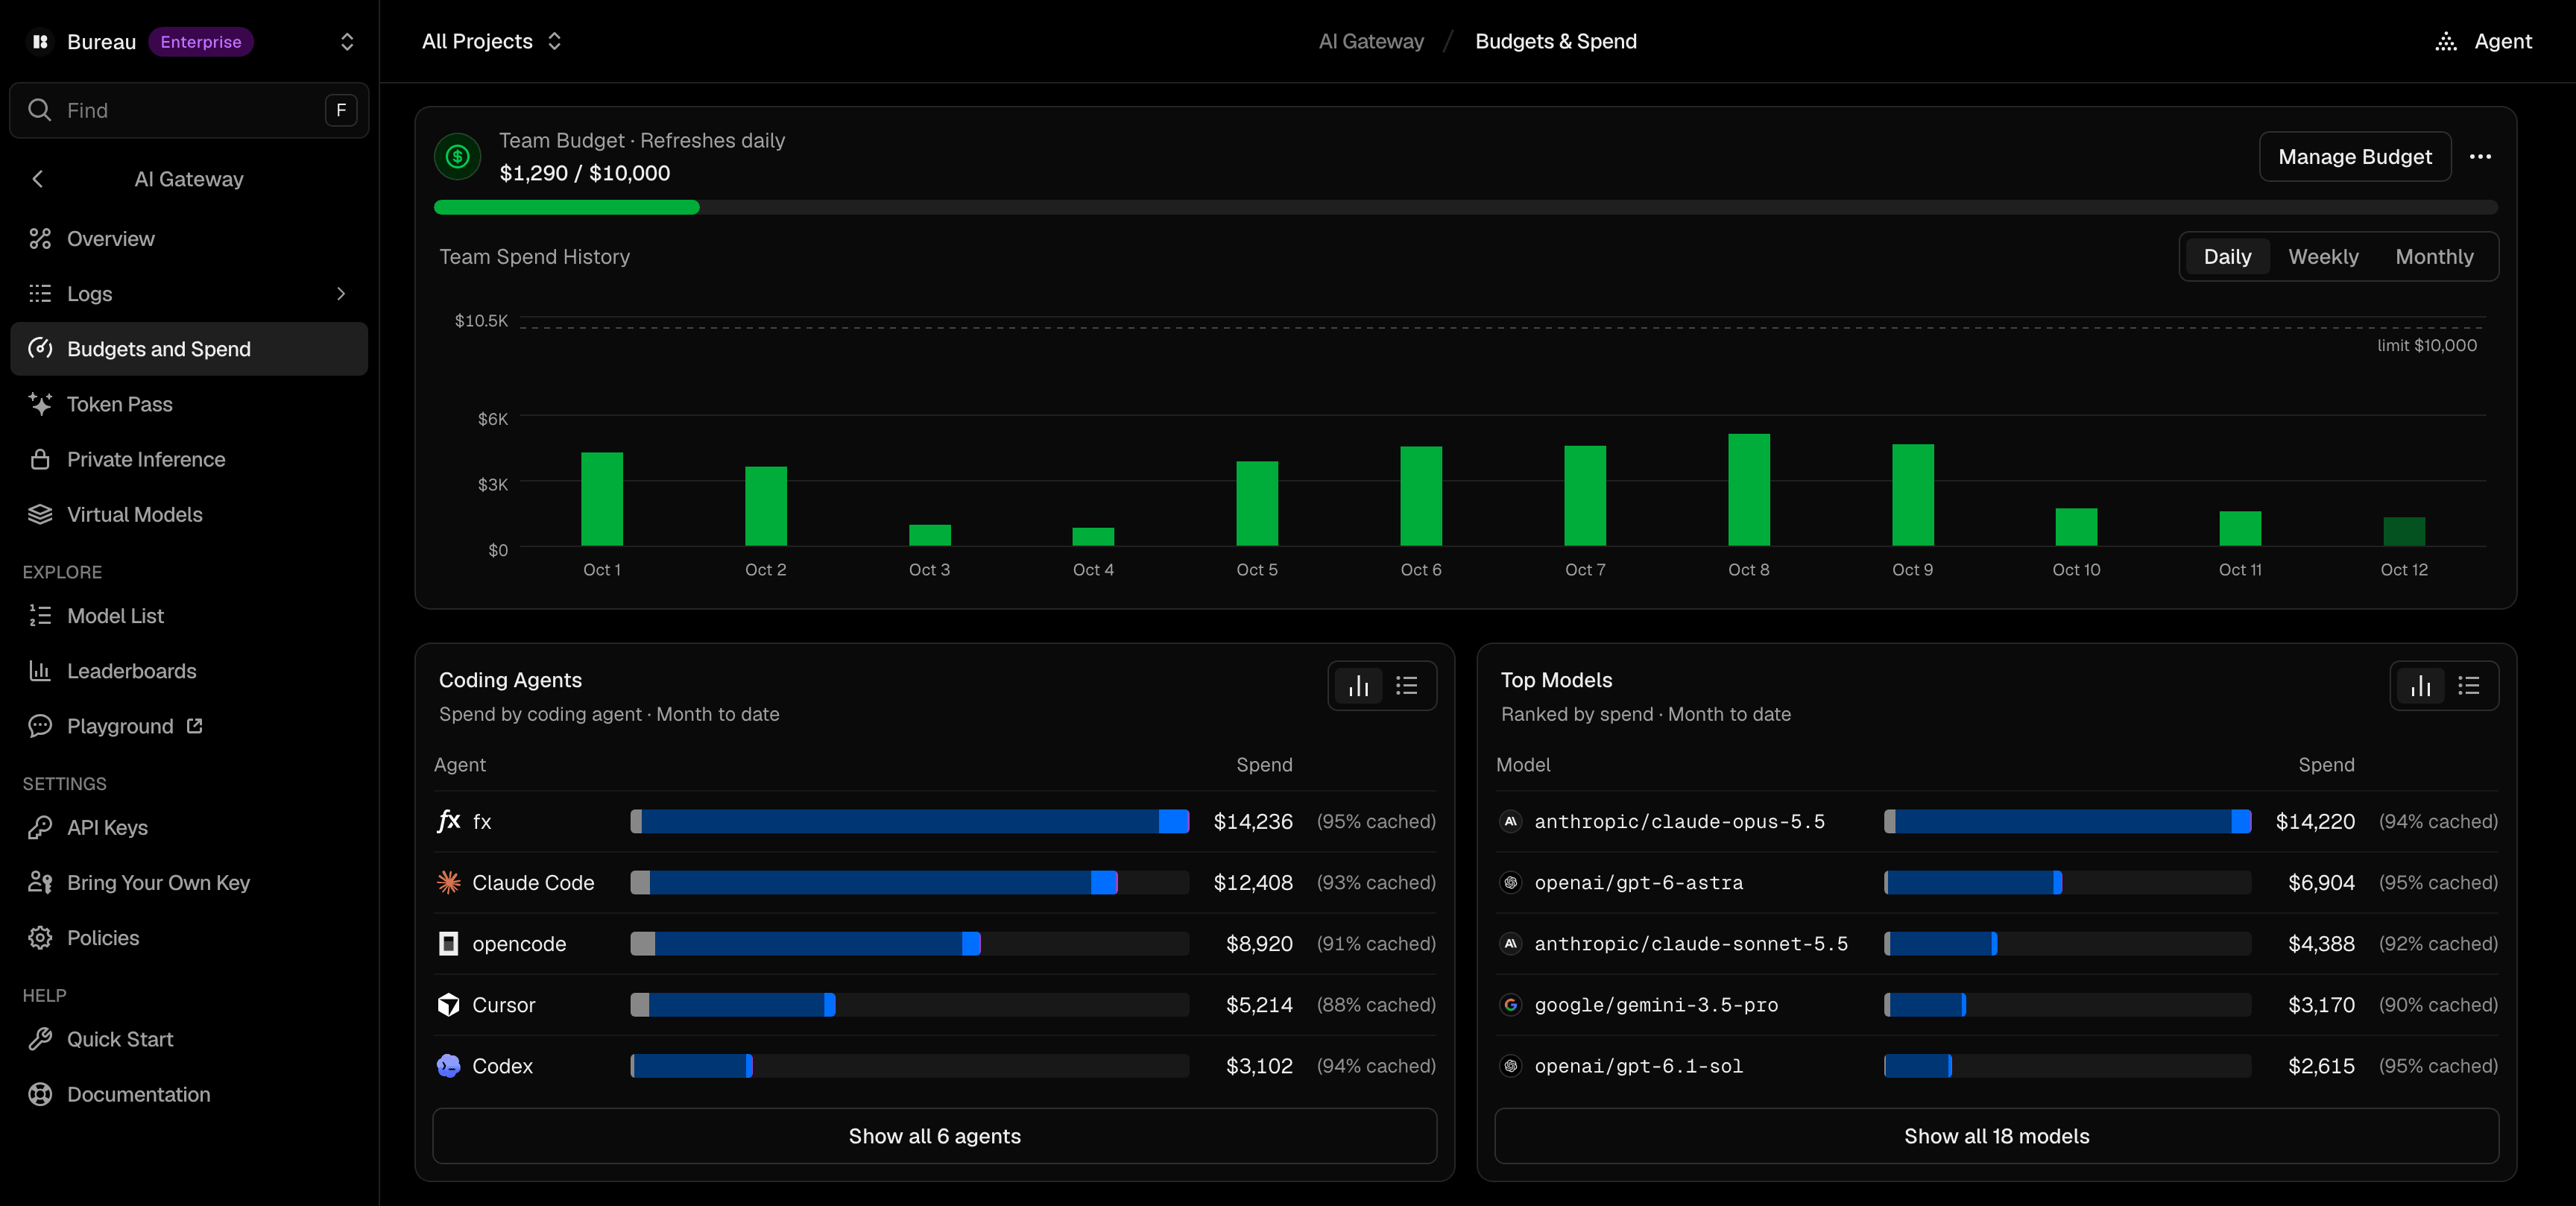
AI Gateway 通过单一 API 让你访问数百个模型,不加价,且零数据保留机制确保你的数据不会被存储或用于训练。你还可以选择仅通过美国本土的提供商路由请求,以满足合规要求。
复制标题链接Mercor 如何实现大规模的模型治理
Mercor 将 AI 实验室与领域专家连接起来,协助训练和评估模型。工程师需要访问数百个模型来支持这项工作,但在迁移到 Vercel 之前,访问分散在各个直接集成和第三方路由服务中,密钥泄露风险极高,token 开销也无法管控。
他们将模型路由迁移到 AI Gateway 后,工程师只需一个可过期的密钥就能访问数百个模型,还能按个人或项目设置预算。
在接入 AI Gateway 的头 10 天里,他们处理了 630 亿个 token,没有触发任何速率限制。
“不是所有网关都支持密钥有效期或密钥级别的限额。作为管理员,能够带上护栏地发放密钥,再也不用担心密钥被盗或几个月后开销失控,这一点尤其宝贵。”Abhi Kottamasu,Mercor 工程经理
复制标题链接集中式的可见性与安全性
Vercel Observability提供跨所有项目的应用与 Agent 遥测数据的统一视图,助你轻松管理性能并排查内部工具及面向客户产品的各类问题。