意外劫持 e164.arpa 域名,记录数十万通军事基地电话
.gov 和 .edu 域名,但发现后立马上报并转移了注意力。
不过这次有点不一样,我接管了整个区域的电话网络基础设施域名 (e164.arpa),结果意外记录了数十万通打到军事基地的电话。不过还是从头说起吧。
到底什么是 e164.arpa?
ENUM (e164.arpa) 是 2000 年代初的一个想法1:把电话号码反转,中间加点,末尾加上 .e164.arpa,于是 +49 30 123456 就变成了类似 6.5.4.3.2.1.0.3.9.4.e164.arpa 的形式。你可以看到每个德国号码都会落在 .9.4.e164.arpa 下,这是所有 +49 号码的区段,而该区段由 DENIC(运营 .de 的同一组织)控制。这意味着 DENIC 决定该区段下哪个运营商或个人获得哪些号码范围,就像分发 .de 域名一样(这使其具有去中心化特性,让每个国家自行决定委托管理)。
原本的设想是运营商可以查询这些域名,获取一条记录,说明“嘿,这个号码可以通过这个地址通过 SIP/VoIP 到达”,从而跳过昂贵的电话网络,改用便宜的互联网转接通话。
但这想法从未真正普及,甚至在早期也几乎没人用。多年来它进一步衰退,如今基本已经完全废弃。我确实拥有 5.8.7.1.7.1.3.2.6.1.9.4.e164.arpa 并指向这个网站,尽管从技术上讲我不应该这么做(你可以从中推断出我的备用号码!)。德国实际上是最后一个技术上仍允许注册 e164.arpa 域名的国家,尽管自 2019 年以来我是第一个注册的人2。
RFC 规定只能在这些域上设置 NAPTR 记录,这种记录用于指示运营商将呼叫路由至何处。
它明确指出,绝对不应该将 .arpa 域当作普通“域名”使用,在上面托管网站等内容,
它们本应是“基础设施”域(例如用于反向 DNS 查询的 in-addr.arpa)。
但实际上没人能阻止你这么做,归根结底它还是 DNS,你完全可以往上面加个 A 记录托管个网站。
有些人对此非常反感,甚至试图让证书颁发机构不再为 .arpa 域签发证书3。
劫持某地的电话网络
我扫描 e164.arpa 是想看看哪些被授权的区域可以被劫持,主要是出于好奇,
想看看这个系统到底有多荒废。
我发现有三个国家代码区域:0.9.2.e164.arpa、6.4.2.e164.arpa 和 7.4.2.e164.arpa,
它们都授权给了同一组两个域名服务器:ns6.icb.co.uk 和 ns.enum.org.uk。
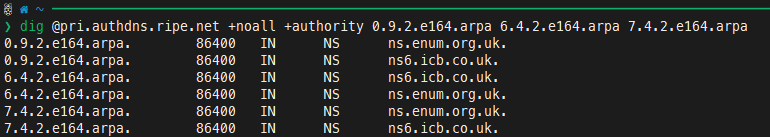
给非 DNS 人士做个快速解释:当域名被授权给某个域名服务器时,意味着“关于这个域名的任何查询,都去问这台服务器,它有答案”, 如果我控制了域名指向的域名服务器,我就控制了该域名的所有 DNS 响应。
icb.co.uk 这个域名虽然还存在,但具体的 ns6.icb.co.uk 子域名已经解析不到任何东西了,
这意味着任何请求都会回退到第二个列出的域名服务器:ns.enum.org.uk。
那个域名已经过期,所以我只花了 5 欧元就买下了它,就这样我控制了 0.9.2.e164.arpa、
6.4.2.e164.arpa 和 7.4.2.e164.arpa 的 DNS。
反过来算,这些是电话区号 +290、+246 和 +247:分别是圣赫勒拿、英属印度洋领地(迪戈加西亚)和阿森松岛(巧合的是,
这些领地也拥有流行的国家及地区顶级域 .sh、.io 和 .ac)。
e164.arpa 逐渐没落,当初设置的人要么离开了,要么忘了这件事,导致没有人去续费一个大家早已忘记依赖的域名。
检查是否有人实际使用
Q Misell(马克斯·普朗克信息学研究所的研究员)听说了这件事,代表我向管理e164.arpa 的 RIPE 进行了报告,但 RIPE 也拒绝采取任何行动,因为 e164.arpa 的委托由联合国层面的 ITU-T 委员会管辖。RIPE 不愿违背联合国委员会的决定,那可能会是一场官僚主义的噩梦。
Q 还问我是否有关于这些区域实际流量的数据,我不知道。出于好奇,我也想了解这一点,于是我在 0.9.2.e164.arpa(圣赫勒拿)上设置了日志记录,等待了一整天。
没有任何查询进来。在竭尽全力试图引起任何人注意却一无所获后,我干脆保留这些域名,反正看起来也没人依赖它们。
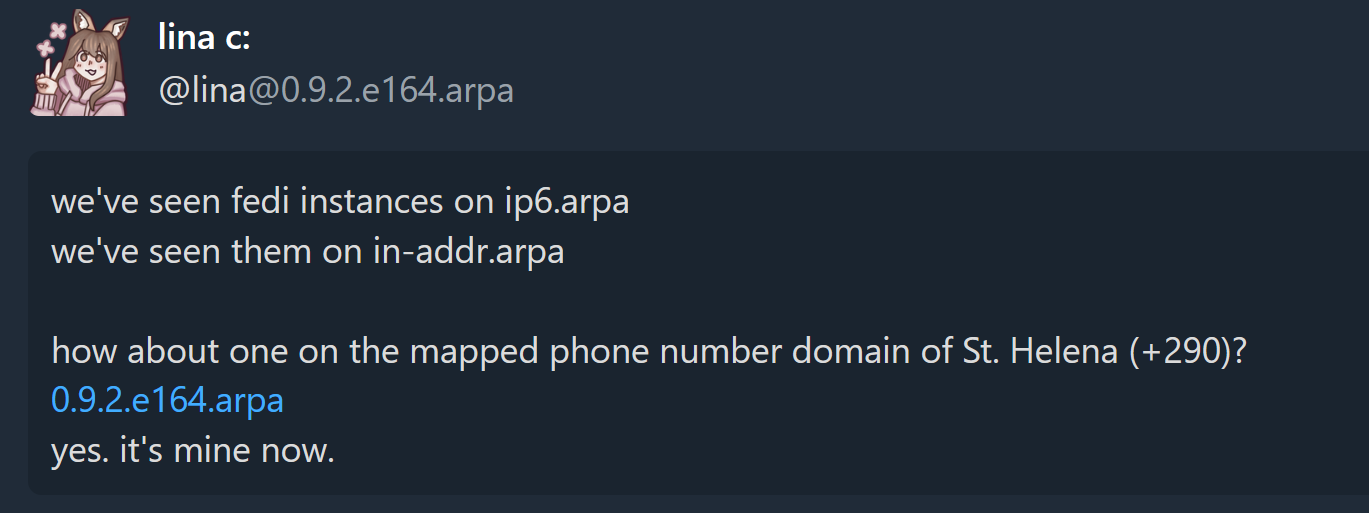
我把个人网站托管在上面,还搭建了一个 Fediverse 实例、一个 Matrix 服务器,并给朋友分发了子域名,反正这系统已经废弃了,也没人会在意。于是我就想玩玩,随便折腾一下。
六个月后……
出于好奇,我又检查了三个区域的日志,因为当初配置时我也开启了另外两个区域的日志记录。 日志里记录了数十万次 ENUM 查询4。由于域名仅仅是电话号码的反序,直接翻转回来就能得到真实号码,所以我拿到了完整的电话号码、时间戳以及发起请求的 DNS 解析器的源 IP 地址。 日志中成千上万条记录都长这样(电话号码已做脱敏处理) 绝大多数请求并非来自圣赫勒拿(0.9.2.e164.arpa),基本全是 6.4.2.e164.arpa 和 7.4.2.e164.arpa:即迭戈加西亚和阿森松岛。源 IP 地址大多来自美国。这至少能解释为什么我最初没看到任何流量,因为我当时只记录了圣赫勒拿的日志。
结果我意外记录了数十万次通往军事基地的电话号码和时间戳。正如前文所述,恶意攻击者完全可以对其中每一个进行中间人攻击。虽然我不是专家,但我想在士兵与其家人进行的数十万次通话中,敏感信息迟早会泄露出去。一个对基地情况感兴趣的国家级势力,绝对会乐意在无人察觉的情况下,长期监控这些数据。不难想象谁会对迭戈加西亚的情报感兴趣,不过稍后再说。
我的 DNS 服务器对所有查询都返回了 NXDOMAIN,所以这些请求只是通过普通电话网络传输。但意识到这一点后,我关闭了 DNS 服务器并删除了所有日志文件。
突然,有人开始关注了
我第二次向英国国家网络安全中心(NCSC)报告了此事,这次提到涉及军事基地,他们确实非常重视。 他们无法弄清楚是谁最初设置了那个废弃的委托,而且实际修复也遇到了之前同样的 ITU 委员会问题,所以有一段时间没有任何变化。一年后我仍然拥有该域名,理论上仍能拦截流量,但我已经完全清空了区域记录,所以此时ns.enum.org.uk 对所有查询都返回 NXDOMAIN。
2026 年 3 月 20 日,伊朗向迪戈加西亚发射了弹道导弹5。那天担心家人的来电是否会激增可能很有趣,但那时我已经不再记录任何数据了。但这表明,国家行为体可能对这类信息感兴趣。
不久之后,NCSC 让我直接把域名所有权转给他们,就在我不得不续费 5 欧元之后(否则域名就会再次被抢注,任何人都能做上述操作)。
现在 NCSC 控制着 ns.enum.org.uk,但这三个区域的名称服务器仍然指向它。最终,我损失了 10 欧元的域名费用,遗憾的是没有获得漏洞赏金(至少幸运的是我的家门没有被踹开)。
而且,这还是一个有趣的故事 :P
脚注