为什么运行时安全应成为CISO的首要任务
Falco Feeds 扩展了 Falco 的能力,让专注于开源的公司能够获取专家编写并随新威胁发现而持续更新的规则。
偶尔,你会遇到如此合乎逻辑的事情,以至于你会停下来,带着困惑的微笑自问:“为什么我之前没想到?”
我有过几次这样的反应。当我读到 Sounil Yu 的 Cyber Defense Matrix 时,其中提供的关于如何在不同资产类别(例如应用、数据、网络、用户和设备)中应用 NIST 网络安全框架 的可操作洞察,展现了一种极具逻辑性的方法。Sounil 的思路非常清晰明了,而作为 CISO,我们需要的是合理且可落地的方案。我们的行业噪音很大,CISO 常常面临信息过载的困境。清晰、实用且可操作的洞察有助于推动我们的安全计划向前发展,同时降低噪音和风险。
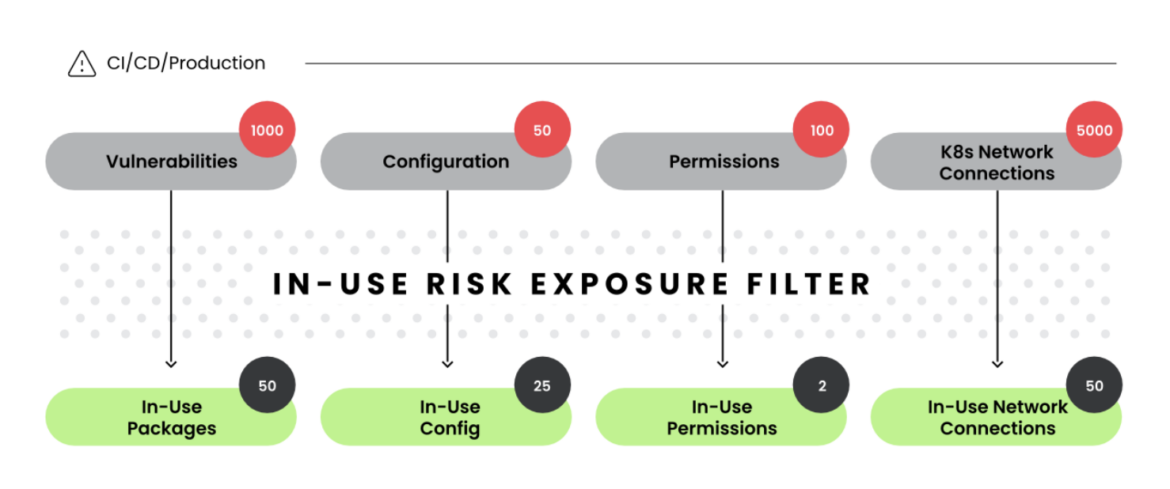
最近,我看到了 Sysdig 的一张图表,它激发了我阅读 Cyber Defense Matrix 时同样的积极反应。这张图表揭示了显而易见的盲点——通过专注于运行时发生的重大风险子集,我们可以让嘈杂的环境安静下来,并显著降低风险因素。
花点时间看看下面的图表。左侧列出了我们必须管理的看似无穷无尽的变量,以帮助我们的组织降低网络风险(在此处特指应用)。这些风险源于系统主要操作领域,包括部署的软件包、分配的权限以及使用的配置。右侧则是更易于管理的风险组合,值得关注。这张图表给了我极大的冲击。
和漏洞管理一样,优先级排序和过滤必不可少。大型企业面对的漏洞数以千计甚至上万,都需要处置。最好的情况是部分漏洞可以通过补丁或代码修复来解决;最坏的情况,有些漏洞可能需要重新设计系统,甚至部署新的安全控制措施。但在这一大堆漏洞中,真正被利用的只是很小一部分——这正是美国网络安全和基础设施安全局(CISA)已知被利用漏洞目录的价值所在。绝大多数漏洞只是噪音,现有安全产品和工具基本已经覆盖了它们。而那些已知被利用的漏洞,才真正值得我们关注,需要确认它们在我们运行环境中的状态,并及时修复。聚焦已被利用的风险而非潜在风险,是常识性的做法,也能提升我们在复杂环境中应对安全问题的信噪比。
CISO 的核心职责之一,就是帮助组织内的同事判断哪些数字风险值得优先关注。至少在应用层面,借助运行时安全深入了解系统的构建和交付方式,是一种优雅而简化的排优先级方法。当风险无穷而资源有限时,安全工作必须聚焦在那些真正能降低实际风险的领域。借用 Sysdig 官网的说法,下面这张过滤图很直观地展示了这种运行时方案的价值。
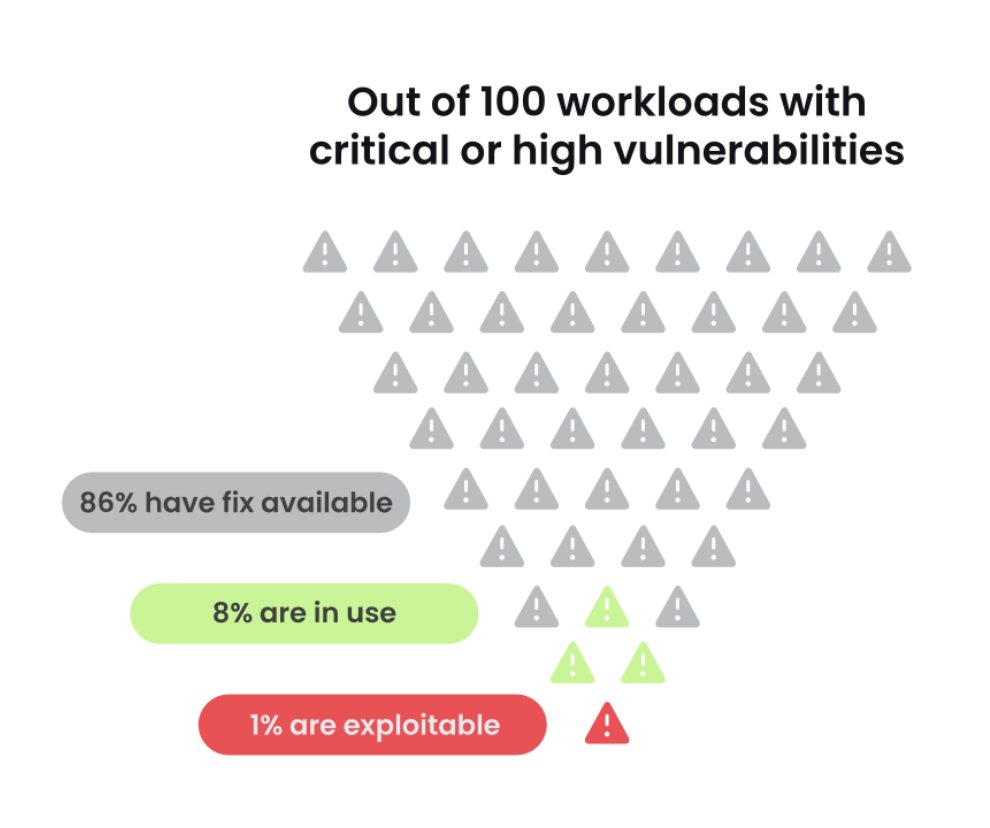
运行期之于应用安全,犹如边际经济学之于更宏观的经济学领域,它是核心所在。对经济学家而言,一切发生在边际。上述两图表明,这一类比在应用安全领域同样成立。运行期才是关键!这也是业务价值累积、商务活动展开的地方。每一项业务流程都由应用支撑。应用拥有复杂运行环境,涵盖代码库、权限管理、网络与基础设施配置、第三方库、微服务和各种参数设置,其中既有可能也存在实际漏洞。从风险管理角度看,应用环境噪声大、变化快、容易分散注意力。将焦点集中在运行期发生的事上,能有效过滤噪声,放大值得关注的风险信号。
在 AI 时代,网络犯罪分子正借助 LLM 加速并个性化其攻击手段,CISO 的角色因而变得至关重要。更需要通过前置安全(shifting left)、落实安全最佳实践、依托能拨开噪声并即时响应的运行期安全工具,来缩小攻击面。在这场对抗中,我们并不孤单;AI 工具也能极大提升安全能力的可及性,帮助其他团队。当 LLM 能够访问基础设施的安全上下文时,它能出色地向开发者解释安全风险的影响。这使开发者得以更早介入,进一步将安全前置,从而让 CISO 及其团队聚焦于最具挑战性的任务。
有时,优雅的解决方案会出乎我们行业的意料。以 OWASP® 基金会的应用安全验证标准(ASVS)为例,该标准未充分涵盖运行时安全,仅在非常宽泛的意义上提出防护建议。这与传统终端保护厂商未能充分关注威胁参与者“利用系统自带工具”(living off the land)的攻击技术如出一辙,最终催生了更有效且清晰的终端保护形式——终端检测与响应(EDR)。鉴于运行时安全对应用安全的显著价值,我寄望于 ASVS 的后续版本能更详细地阐述相关技术。
我的两点拙见……“左移”(shifting left)不应以牺牲“右翼防护”(shield right)为代价。这是同一枚硬币的两面,能帮助组织在面对网络及其他形式的数字风险时具备更强的韧性。
关注运行时安全对 CISO(首席信息安全官)大有裨益。组织内的同事们关心其运营,而这些运营依赖于组织的应用组合。通过运行时安全降低实际且具实质性的风险,我们便能帮助组织变得更加稳健和安全。归根结底,这正是 CISO 角色的核心所在。
作者简介
Matt Stamper 曾多次担任 CISO,目前是 Executive Advisors Group 的 CEO,协助企业构建和完善安全体系。他曾任 Gartner 研究总监和安全分析师,并共同撰写了《CISO 桌面参考指南》、《CISO 桌面参考指南:高管入门》以及《数据隐私计划指南:如何构建能激发信任的隐私计划》。
本文曾发布在 LinkedIn。
获取运行时就绪清单
立即下载